

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
halogen — Cria automaticamente regras YARA a partir de documentos maliciosos. | Kitploit

Ferramentas/GitHubGitHub/target/halogen
Análise EstáticaAnálise ForenseAnálise de MalwareInteligência de AmeaçasResposta a IncidentesArchived
GitHubtarget/halogen

halogen

Cria automaticamente regras YARA a partir de documentos maliciosos.
Ver Repositório
2113045há 4 anosRevisado pelo Kitploit
Compartilhar

Halogen


Halogen é uma ferramenta para automatizar a criação de regras yara baseadas nos arquivos de imagem embutidos em um documento malicioso. Isso pode ajudar profissionais de cibersegurança a escrever regras de detecção para ameaças maliciosas, bem como ajudar respondedores a identificar com qual ameaça específica estão lidando. Atualmente, o Halogen é capaz de criar regras baseadas em arquivos JPG e PNG.
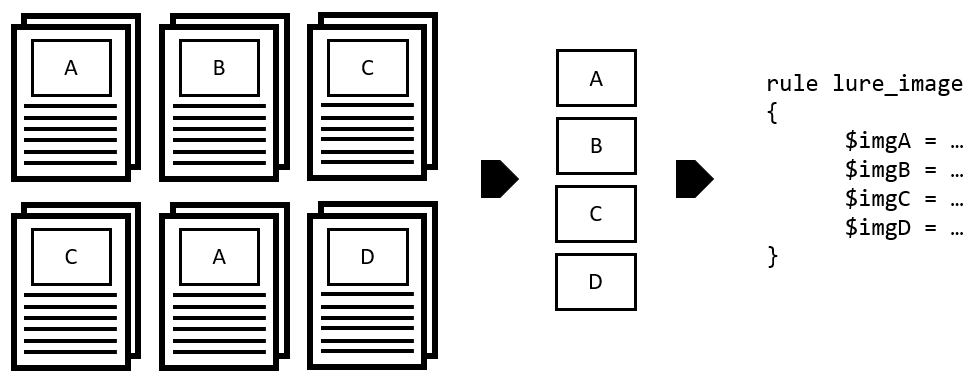

Passo a Passo do Halogen

Ajuda do Halogen

python3 halogen.py -h
usage: halogen.py [-h] [-f FILE] [-d DIR] [-n NAME] [--png-idat] [--jpg-sos] [--jpg-sof2sos] [--jpg-jump] [-c CONTAINER] [--clam] [--rprefix RPREFIX]

Halogen: Automatically create yara rules based on images embedded in office documents.

optional arguments:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  File to parse
  -d DIR, --directory DIR
                        directory to scan for image files.
  -n NAME, --rule-name NAME
                        specify a custom name for the rule file
  --png-idat            For PNG matches, instead of starting with the PNG file header, start with the IDAT chunk.
  --jpg-sos             For JPG matches, skip over the header and look for the Start of Scan marker, and begin the match there.
  --jpg-sof2sos         for JPG matches, skip over the header and match the SOF all the way to the SOS + 45 bytes of the data within the SOS.
  --jpg-jump            for JPG matches, skip over the header and identify the sof, the sos and then read the actual image data take that data and look for repeated bytes. Skip those bytes and then
                        create 45 bytes of raw image data.
  -c CONTAINER, --container CONTAINER
                        specify a clamav container type defaults to CL_TYPE_MSOLE2, CL_TYPE_OOXML_WORD, CL_TYPE_OOXML_XL, CL_TYPE_OOXML_PPT
  --clam                generate a clam rule instead of a yara rule
  --rprefix RPREFIX     specify a clamav ruleset prefix


Testando

Incluímos alguns arquivos de documento de teste com imagens embutidas para você testar isso. Executar python3 halogen/halogen.py -d tests/ > /tmp/halogen_test.yara produzirá o arquivo yara de teste contendo todas as imagens encontradas nos arquivos dentro do diretório tests/.
A partir daqui você pode executar yara -d /tmp/halogen_test.yara tests/ e observar quais imagens correspondem a quais arquivos.

Notas

  1. Usamos dois padrões para correspondência JPG. Um é menos rigoroso que o cabeçalho típico de arquivo JPG, e usamos isso porque vimos alguns arquivos maliciosos corresponderem a esse padrão. Se o Halogen encontrar ambos, ele padronizará para escrever a correspondência mais rigorosa. Normalmente, esses têm o mesmo conteúdo de correspondência, então nenhuma detecção realmente é perdida.
  2. Para arquivos PNG, você pode optar por começar por padrão no cabeçalho do arquivo, ou com --png-idat você pode começar no chunk IDAT encontrado dentro de um arquivo PNG. Também reduzimos os bytes retornados ao corresponder no chunk IDAT.
  3. Semelhante ao acima, você pode iniciar correspondências JPG no marcador Start of Scan usando a flag --jpg-sos.
  4. Devido a como a seção SOS do arquivo JPG funciona, também incluímos uma flag opcional --jpg-sof2sos, que lê o marcador Start of Frame (SOF) até que o SOS seja encontrado, e então lê mais 45 bytes. Isso é útil se o --jpg-sos padrão estiver dando falsos positivos.
  5. Em um esforço para reduzir falsos positivos, adicionamos a flag --jpg-jump que lê os dados de imagem compactados e cria um salto hexadecimal na saída yara se encontrar bytes de imagem repetidos. Isso nos permite corresponder no SOF e SOS do arquivo, bem como em alguns dos dados mais exclusivos da imagem.

Contribuindo

Por favor, contribua com pull requests em python3, e envie quaisquer bugs que você encontrar como issues.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




