Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ransomwatch — Monitoramento de sites de vazamento de ransomware | Kitploit

Ferramentas/GitHubGitHub/captaingeech42/ransomwatch
OSINT (Inteligência de Fontes Abertas)Análise de VulnerabilidadesColeta de InformaçõesInteligência de AmeaçasResposta a IncidentesRastreadorArchived
GitHubcaptaingeech42/ransomwatch

ransomwatch

Monitoramento de sites de vazamento de ransomware

Ver Repositório
3126053há 4 anosRevisado pelo Kitploit
Compartilhar

RansomWatch

Build Image Docker Hub Publish Docker Hub Image

RansomWatch é uma ferramenta de monitoramento de sites de vazamento de ransomware. Ela coleta todas as entradas de vários sites de vazamento de ransomware, armazena os dados em um banco de dados SQLite e envia notificações via Slack ou Discord quando uma nova vítima aparece ou quando uma vítima é removida.

Nota: O RansomWatch não está sendo atualizado ativamente para os sites mais recentes, dependendo principalmente de contribuições de terceiros. Por favor, abra um pull request e/ou me envie uma mensagem direta no Twitter.

Configuração

Em config_vol/, copie config.sample.yaml para config.yaml e adicione o seguinte:

  • URLs dos sites de vazamento. Decidi não tornar esta lista pública para evitar que ganhem ainda mais notoriedade. Portanto, se você as tiver, adicione-as. Caso contrário, esta ferramenta não é para você.
    • Para obter a onion da API do Hive, acesse o site principal deles e pressione F12 para usar as ferramentas do desenvolvedor. Procure por requisições XHR; você deve ver algumas para um domínio onion hiveapi....
  • Destinos de notificação. Atualmente, o RansomWatch suporta notificação através de:
    • Slack: Siga estas instruções para adicionar um novo aplicativo ao seu workspace do Slack e adicione a URL do webhook na configuração.
    • Discord: Siga estas instruções para adicionar um novo aplicativo ao seu servidor Discord e adicione a URL do webhook na configuração.
    • Teams: Siga estas instruções para adicionar um novo aplicativo ao seu canal do Teams e adicione a URL do webhook na configuração.

Além disso, há algumas variáveis de ambiente que você pode precisar definir:

  • RW_DB_PATH: Caminho para o banco de dados SQLite a ser usado
  • RW_CONFIG_PATH: Caminho para o arquivo config.yaml

Ambas estão definidas no arquivo docker-compose.yml fornecido.

Uso

Isto é destinado a ser executado em Docker via um cronjob no intervalo que você decidir usar.

Primeiro, construa o container: docker-compose build app

Depois, adicione-o ao seu crontab. Exemplo de entrada no crontab (executando a cada 8 horas):

0 */8 * * * cd /path/to/ransomwatch && docker-compose up --abort-on-container-exit

Se preferir, você pode usar a imagem publicada no Docker Hub (captaingeech/ransomwatch) em vez disso, com um docker-compose.yml parecido com este:

version: "3"

services:
  app:
    image: captaingeech/ransomwatch:latest
    depends_on:
      - proxy
    volumes:
      - ./db_vol:/db
      - ./config_vol:/config
    environment:
      PYTHONUNBUFFERED: 1
      RW_DB_PATH: /db/ransomwatch.db
      RW_CONFIG_PATH: /config/config.yaml

  proxy:
    image: captaingeech/tor-proxy:latest

Isso também pode ser executado via linha de comando, mas requer que você tenha seu próprio proxy Tor (com o serviço de controle) em execução. Exemplo de execução:

$ RW_DB_PATH=./db_vol/ransomwatch.db RW_CONFIG_PATH=./config_vol/config.yaml python3 src/ransomwatch.py
Exemplos de mensagens no Slack

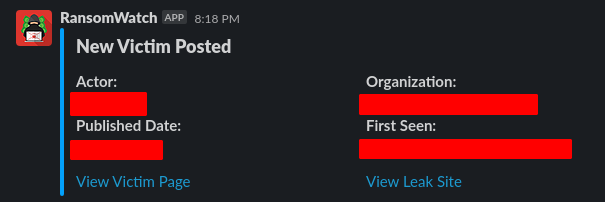
Notificação do Slack para nova vítima

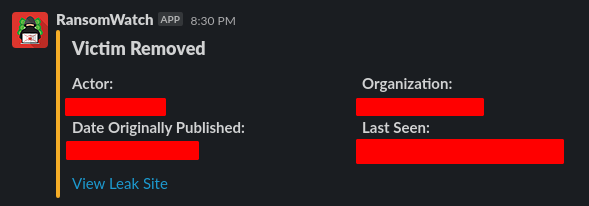
Notificação do Slack para vítima removida

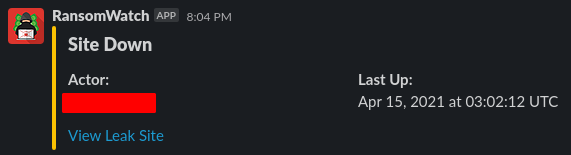
Notificação do Slack para site fora do ar

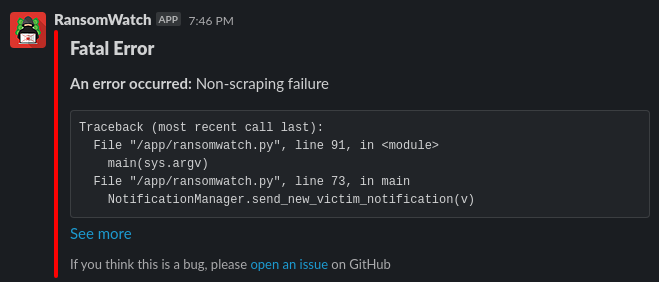
Notificação do Slack para um erro

As mensagens enviadas para o Discord e Teams são muito semelhantes em estilo e idênticas em conteúdo.

Implementações de sites de vazamento

Os seguintes sites de vazamento são suportados:

  • Conti
  • Sodinokibi/REvil
  • Pysa
  • Avaddon
  • DarkSide
  • CL0P
  • Nefilim
  • Mount Locker
  • Suncrypt
  • Everest
  • Ragnarok
  • Ragnar_Locker
  • BABUK LOCKER
  • Pay2Key
  • Cuba
  • RansomEXX
  • Pay2Key
  • Ranzy Locker
  • Astro Team
  • BlackMatter
  • Arvin
  • El_Cometa
  • Lorenz
  • Xing
  • Lockbit
  • AvosLocker
  • LV
  • Marketo
  • Lockdata
  • Rook

Se houver outros sites de vazamento que você gostaria que fossem implementados, sinta-se à vontade para abrir um PR ou me enviar uma mensagem direta no Twitter, @captainGeech42.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →