
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 0x90n/infosec-black-friday
Todas as ofertas de software/ferramentas relacionadas à InfoSec nesta Black Friday
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
Análise detalhada de resposta a incidentes sobre a exploração da CVE-2024-49138 no Windows, cobrindo análise de árvore de processos, identificação de…
 mbabinski/sigma-rules
Um repositório das minhas próprias regras de detecção Sigma.
 clark-prog/blackout-public
Blackout — O Repositório Público Oficial FAFO do Blackout.
 corelight/zeek-agenttesla-detector
Um detector de C2 do malware Agent Tesla baseado em Zeek.
 xakepnz/enterpriseattack
Um módulo Python leve para interagir com o conjunto de dados Enterprise do [MITRE ATT&CK®](https://attack.mitre.org/). Construído para velocidade com…
 permiso-io-tools/cloudgrappler
Consulte detecções de alta fidelidade na nuvem para atores de ameaças conhecidos em AWS, Azure e GCP usando logs do CloudTrail e regras…
 mouna23/osint-with-llm
É um POC de reconhecimento OSINT alimentado por LLMs locais (Ollama). Você pode fornecer um e-mail, domínio ou IP, e ele automaticamente realiza…
 inquest/python-inquestlabs
Uma interface Pythonic e ferramenta de linha de comando para interagir com a API do InQuest Labs.
 mouna23/ai-driven-mitre-attack
Este repositório demonstra um pipeline de aprendizado de máquina para detectar técnicas do MITRE ATT&CK a partir de logs e enriquecer a saída usando…
 mrk336/kernel-chaos-weaponizing-cve-2025-62215-for-system-privilege-escalation
Análise prática da CVE‑2025‑62215, uma condição de corrida do Kernel do Windows explorada ativamente. Demonstra escalada de privilégio para SYSTEM,…
 yogeshojha/rengine
reNgine é um framework de reconhecimento automatizado para aplicações web, com foco em um processo de reconhecimento otimizado e altamente…
 karib0u/kernagent
Agente de IA headless para engenharia reversa determinística.
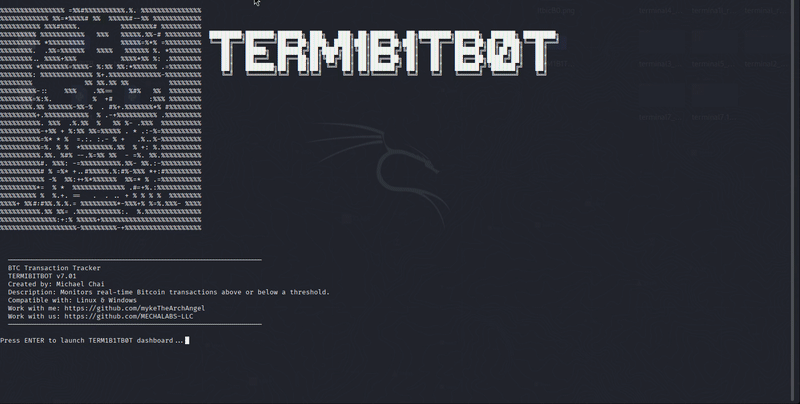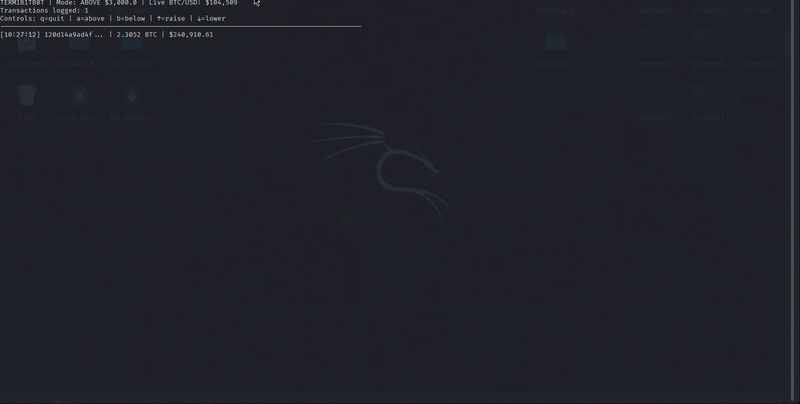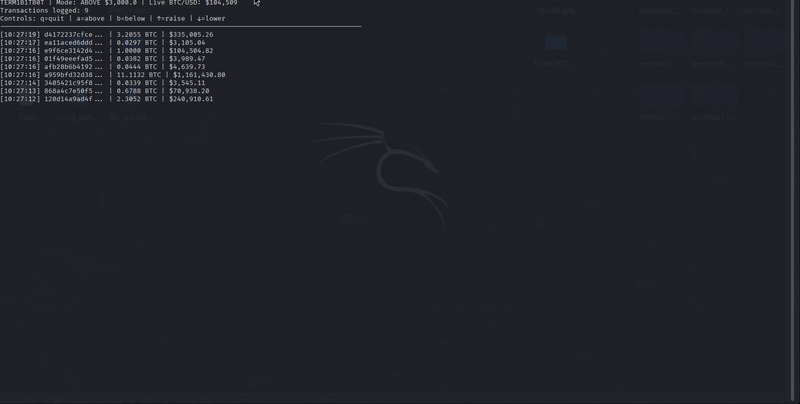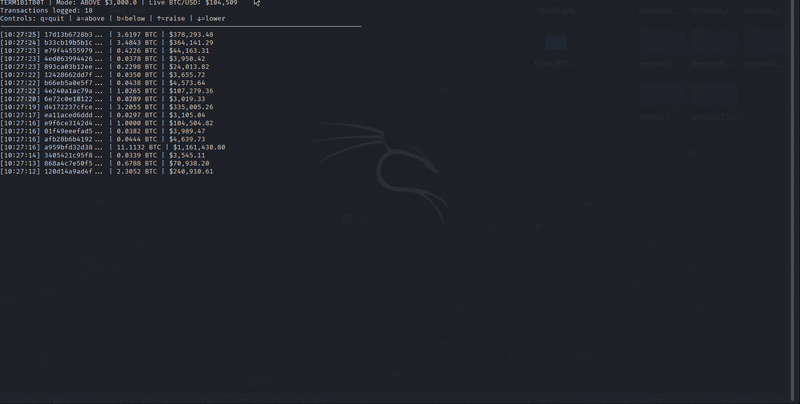 mykethearchangel/term1b1tb0t
Uma ferramenta baseada em terminal que monitora transações de Bitcoin em tempo real acima ou abaixo de um limite especificado.
 unkl4b/gitminer3
Ferramenta para mineração avançada de conteúdo no Github
 aquasecurity/vexhub-crawler
Colete documentos VEX e atualize o VEX Hub
 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) usando fontes e indicadores de ameaças nacionais, ou até globais, mas com evidencias ou indicadores nacionais do…







