
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 raxe-ai/raxe-ce
Proteção em tempo de execução para agentes de IA
 fevar54/cve-2026-33634-scanner
Scanner de IOCs do ataque à cadeia de suprimentos TeamPCP (CVE-2026-33634).
 ashrafzaryouh/cve-2026-27876
Aviso sobre CVE-2026-27876, uma falha crítica no Grafana SQL Expressions que permite gravação arbitrária de arquivos e execução remota de código…
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
Enviei um relatório sobre a vulnerabilidade do sticker do Telegram, SECURITY VULNERABILITY ANALYSIS REPORT Telegram 0-Click RCE vulnerability…
 ashrafzaryouh/cve-2026-3055
Aviso e análise técnica da CVE-2026-3055, uma leitura de memória fora dos limites não autenticada no Citrix NetScaler ADC/Gateway SAML IdP, com…
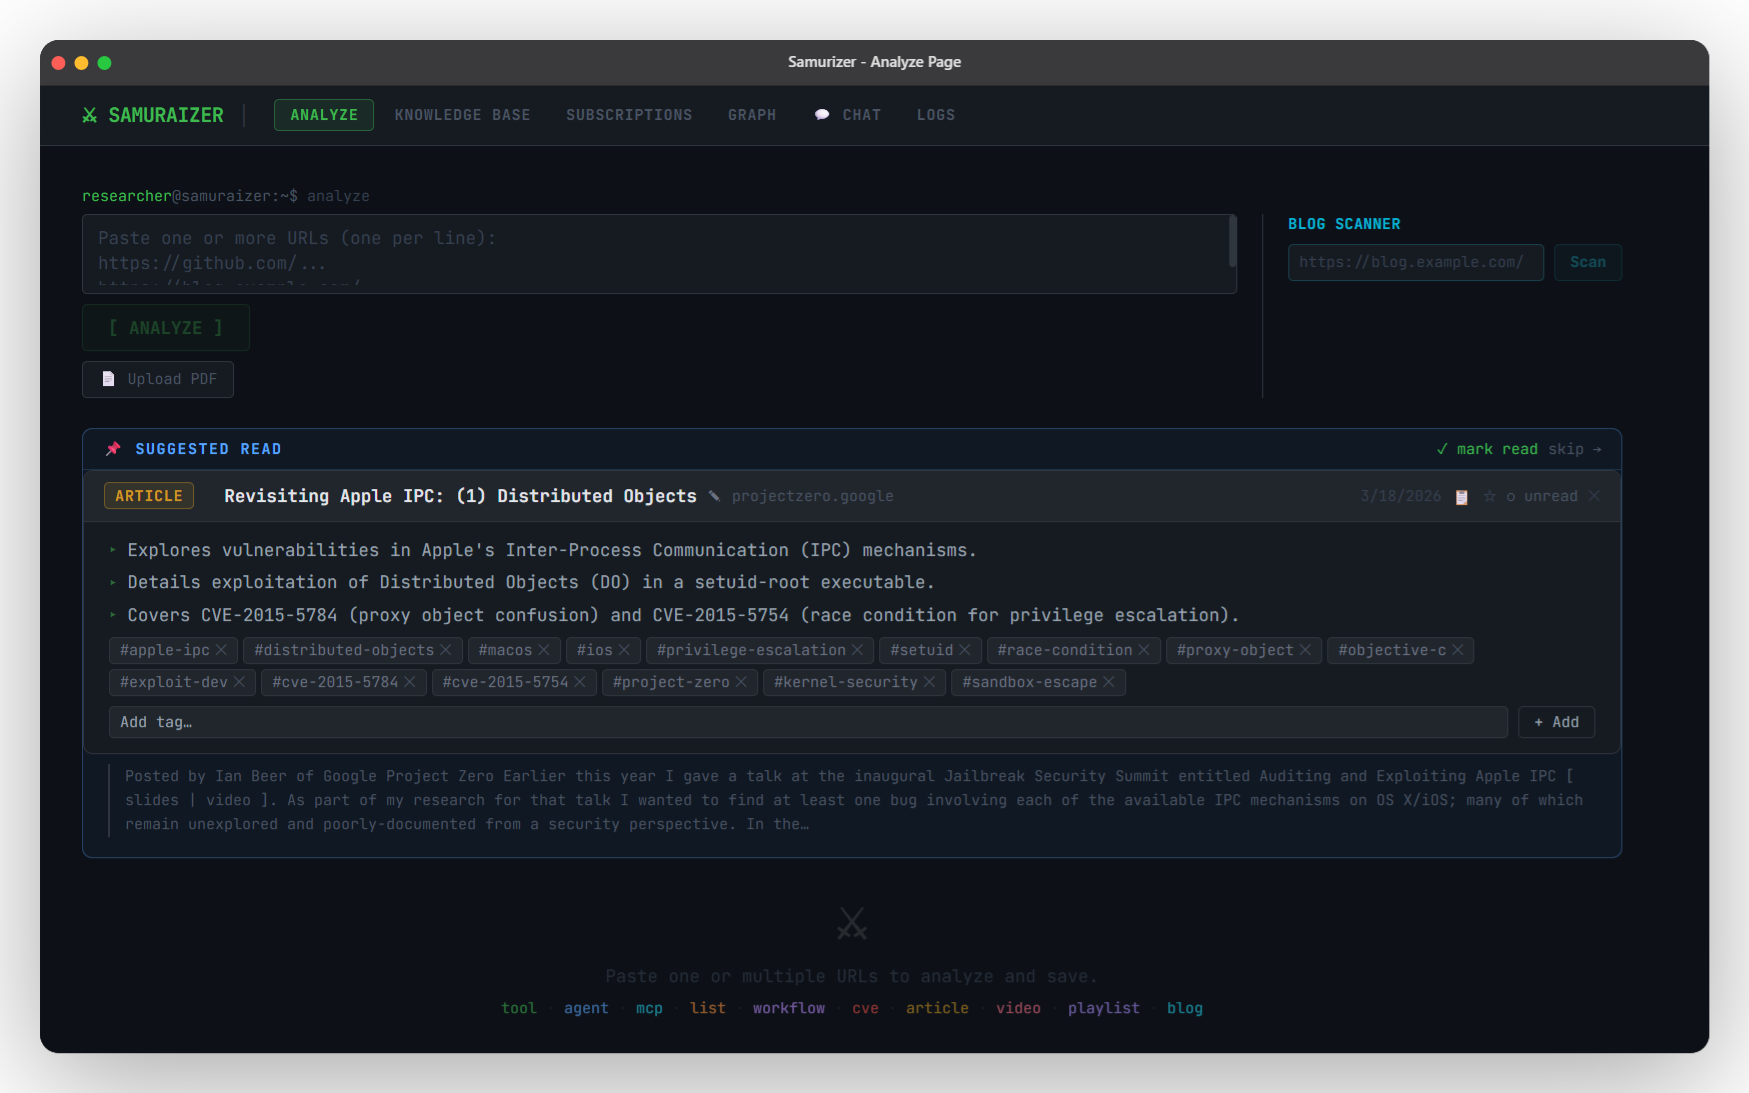 zomry1/samuraizer
NotebookLM turbinado — projetado especificamente para pesquisadores de segurança.
 hargabyte/cve-scanner
Scanner local de CVEs para OpenClaw que verifica versões contra 522+ vulnerabilidades conhecidas, exibe CVEs recentes de severidade ALTA e recomenda…
 speytech/c-sentinel
Observabilidade Semântica para Sistemas UNIX - Um prober de sistema leve baseado em C com análise alimentada por IA
 ashrafzaryouh/cve-2026-21643
Repositório de advisories que documenta a CVE-2026-21643, uma injeção SQL de pré-autenticação na GUI de administração do FortiClientEMS 7.4.4, com…
 justjeff211/conti-ransomware-writeup
Conduzi uma investigação completa de SOC sobre um comprometimento de ransomware Conti em um servidor Exchange usando Splunk 8.2.2. Analisei 28.145…
 squiblydoo/certreport
Uma ferramenta para apoiar o reporte de Certificados Authenticode, reduzindo o esforço dos indivíduos para reportar.
 sh1katagana1/threatintelligence
Um repositório para tudo relacionado a inteligência de ameaças cibernéticas.
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigação técnica e contenção de host de um exploit RCE Zero-Click de severidade Crítica (CVE-2025-21298) usando telemetria do EDR e análise…
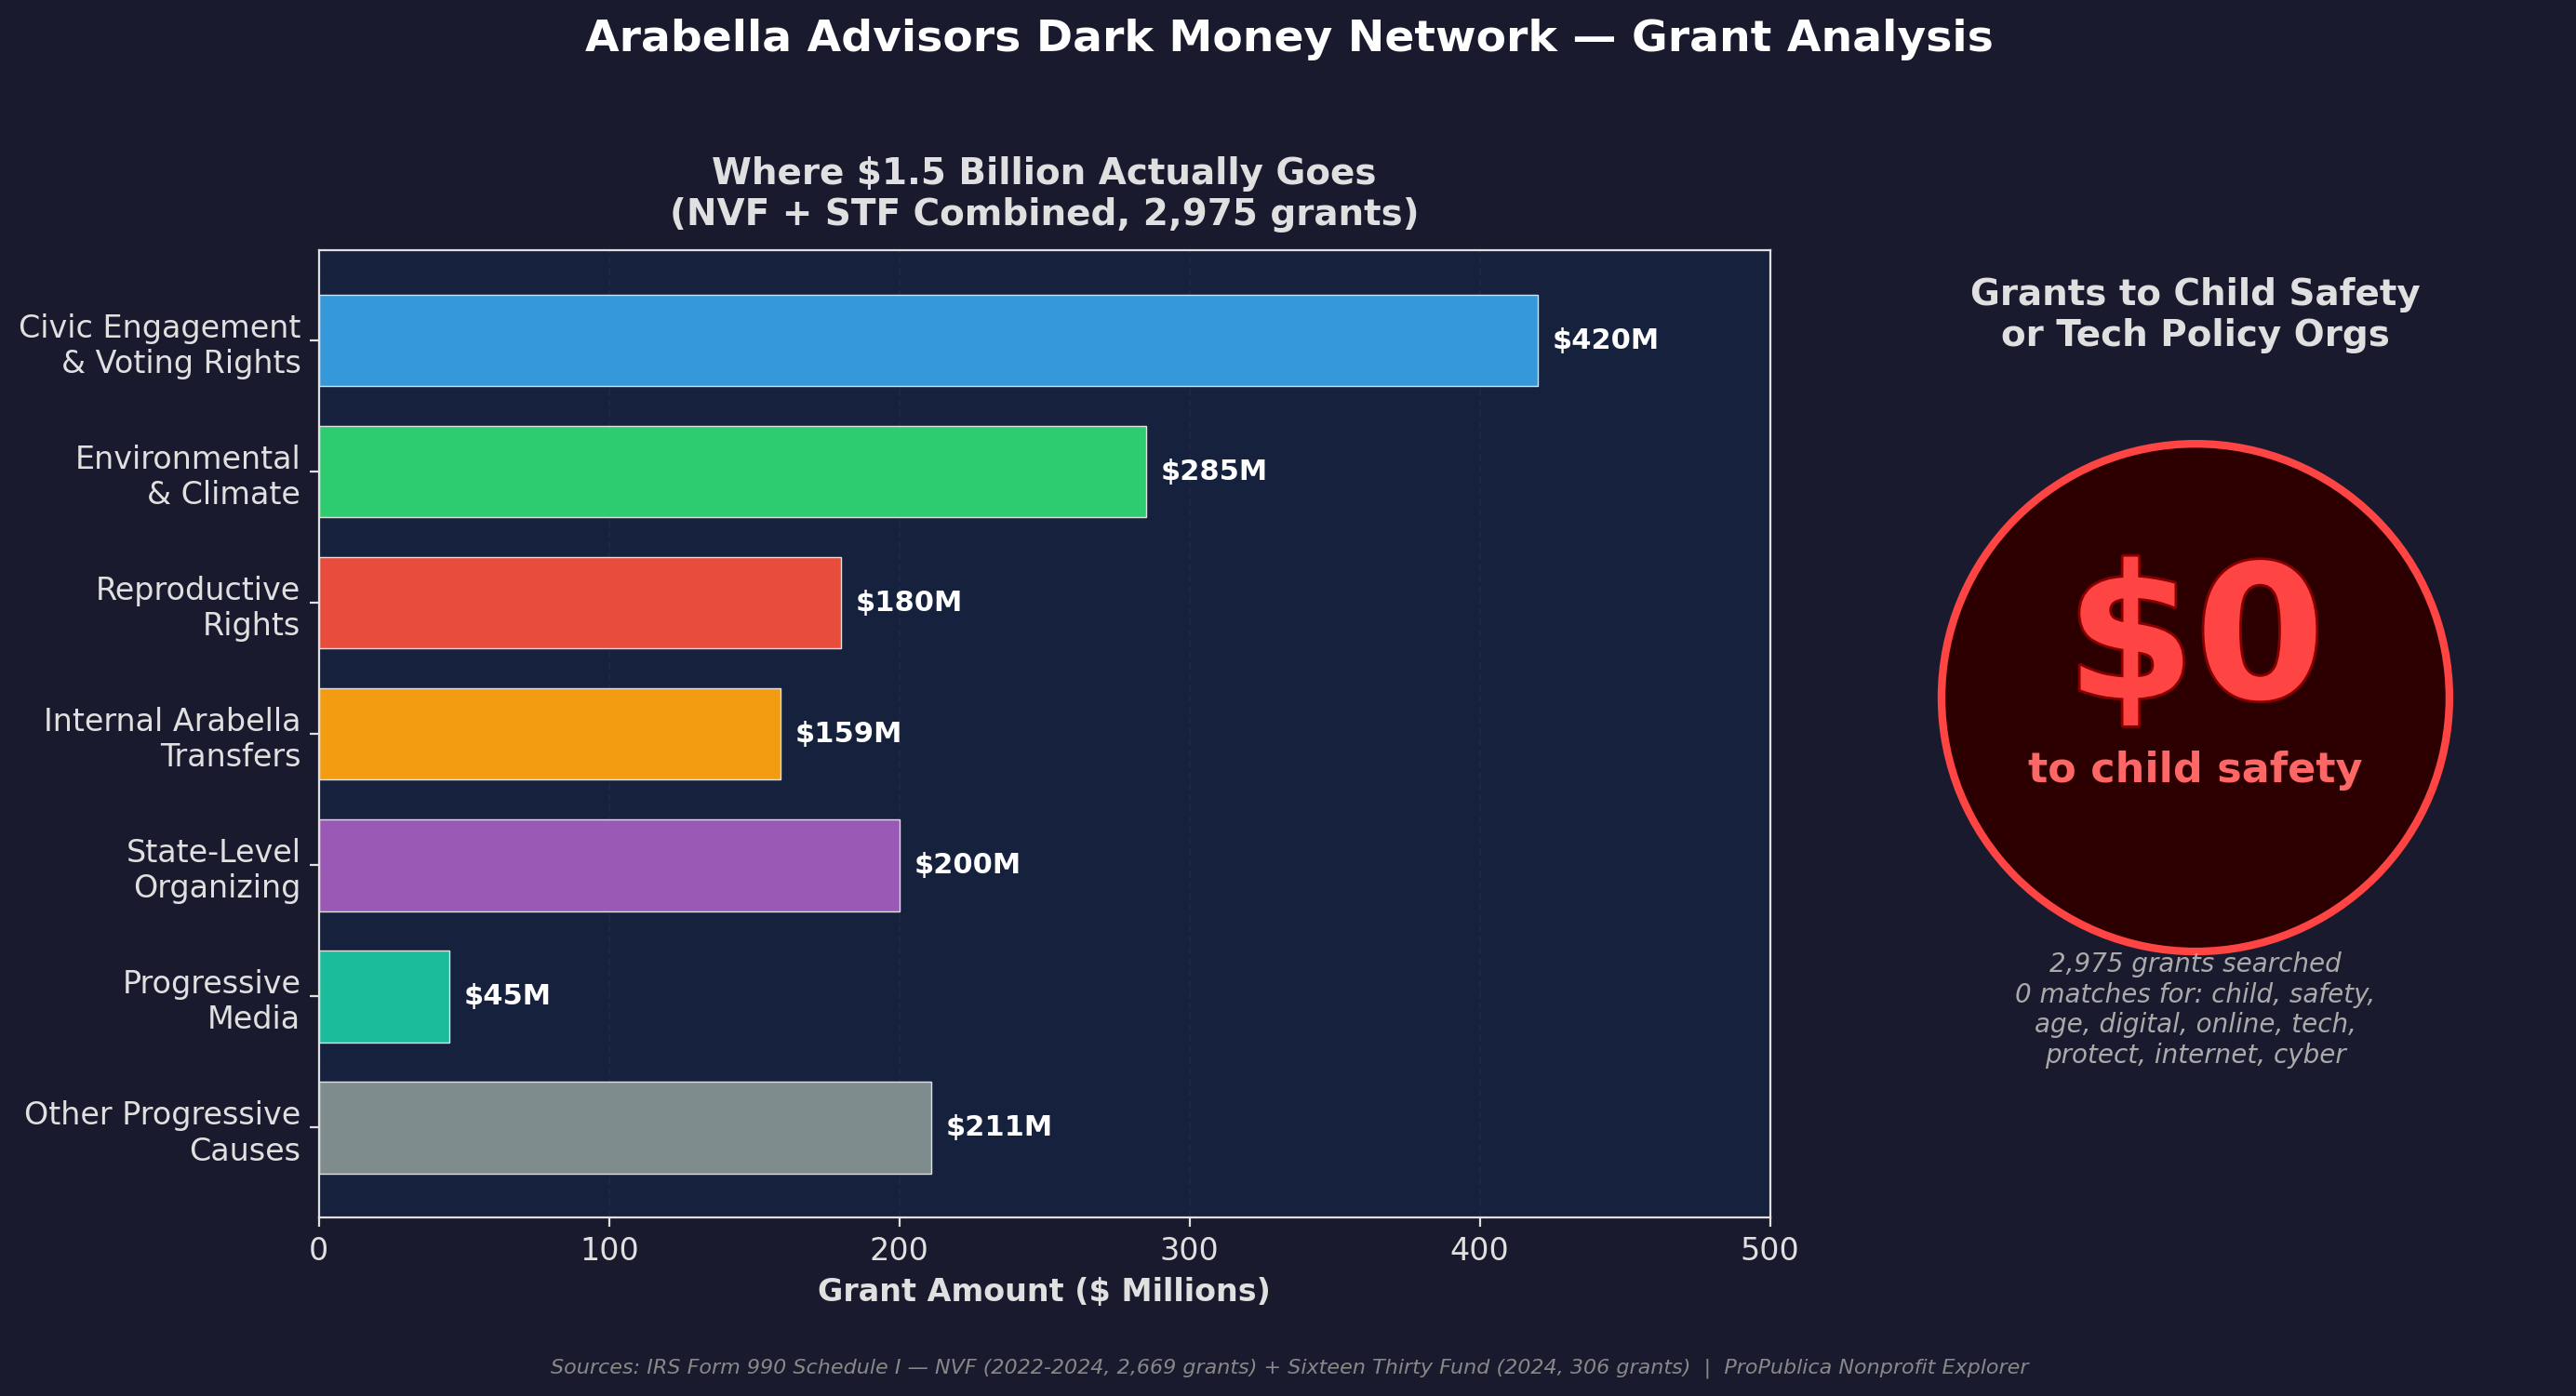 upper-up/meta-lobbying-and-other-findings
Investigação de inteligência de fontes abertas sobre a campanha de lobby multicanal da Meta para o App Store Accountability Act, rastreando fluxos de…
 edi-marc/vulnerability_list
Este repositório contém informações sobre os CVEs encontrados durante minha atividade.
 playtikaoss/leaktopus
Scanner automatizado de detecção de segredos e vazamentos para GitHub e sites de paste, com filtragem heurística, enriquecimento IOL via…
 aquasecurity/vexhub
Agrega documentos do Vulnerability Exploitability eXchange (VEX) de projetos de código aberto. Organiza por PURL para integração automatizada com…
 dozermx/argus
Scanner de reconhecimento e superfície de ataque em múltiplas fases que mapeia domínios, IPs, ASNs, ativos de nuvem e CVEs em um grafo de…







