
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 abubakarsiddik31/zdr
Guia curado para configurações de retenção zero de dados para APIs LLM. Aborda endpoints ZDR específicos de provedores, modelos de ameaça,…
 darksp33d/hyperhives-macos-infostealer-analysis
Análise estática completa do infostealer HyperHives macOS Rust — 571 valores de configuração descriptografados, infraestrutura C2, atribuição…
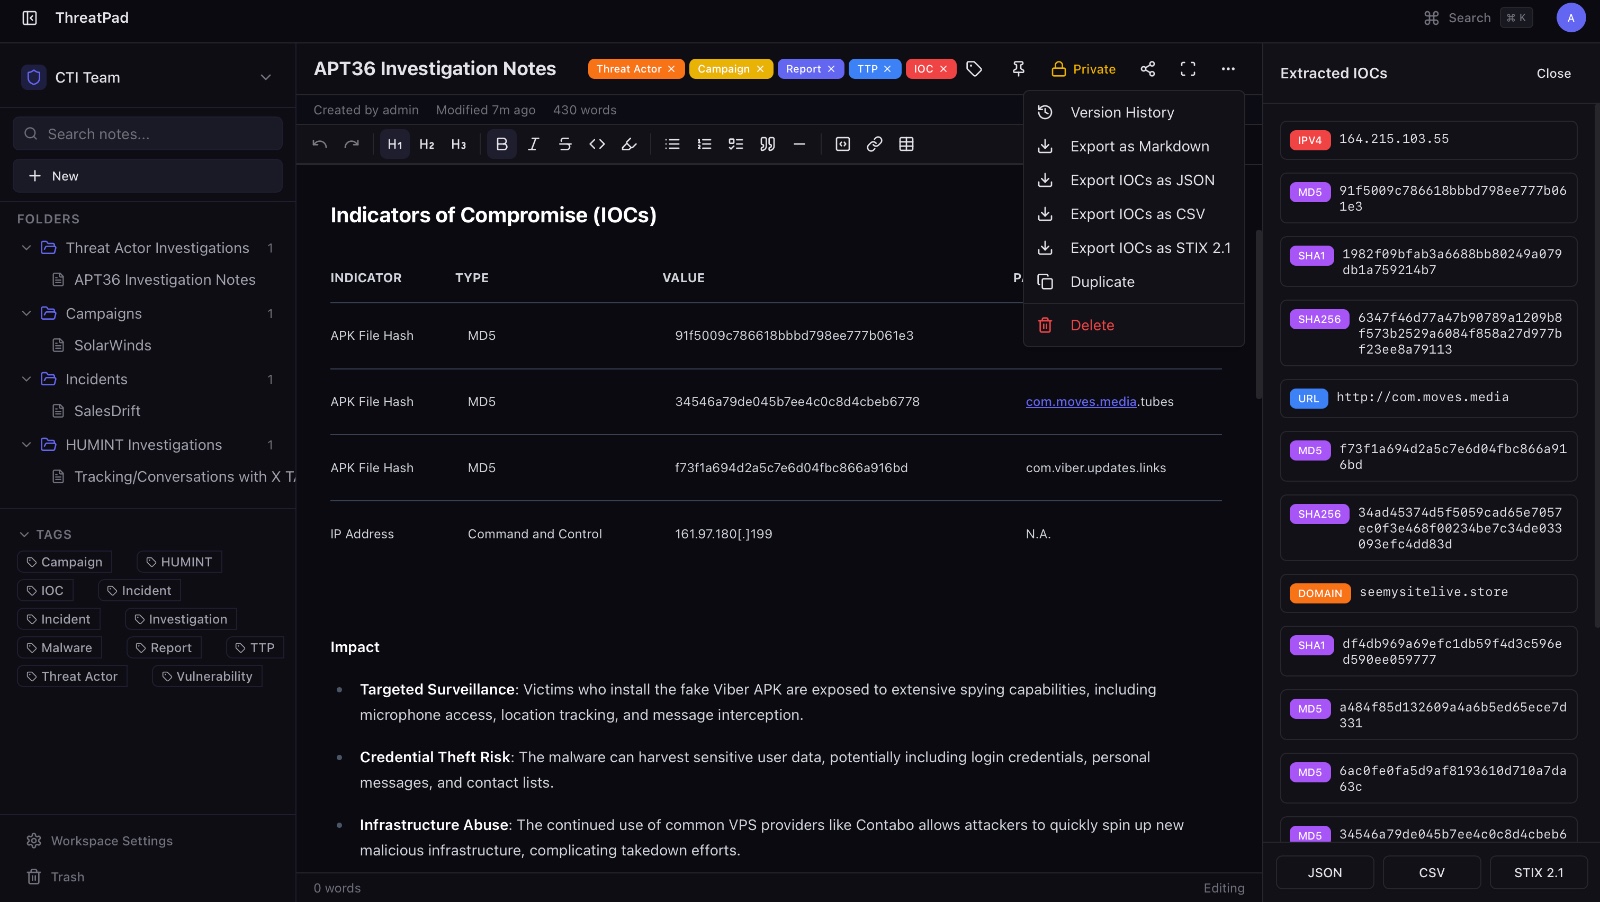 bhavikmalhotra/threatpad
Plataforma de anotações colaborativa de código aberto para equipes de cibersegurança e CTI. Extração automática de IOCs, exportação STIX 2.1, edição…
 adham504/sentinelthread-forensics
Plataforma de triagem forense de alta velocidade para Windows que orquestra o motor Hayabusa para transformar logs EVTX brutos em linhas do tempo de…
 ashrafzaryouh/cve-2026-22812
Aviso de segurança e análise técnica para CVE-2026-22812, uma RCE no servidor HTTP localhost não autenticado no OpenCode, com orientações de deteção,…
 0xblackash/cve-2026-22812
CVE-2026-22812
 ashrafzaryouh/cve-2026-22557
Advisory para CVE-2026-22557, uma path traversal não autenticada (CWE-22) no Ubiquiti UniFi Network Application, abrangendo versões afetadas, impacto…
 jgoyd/fourteen_endpoints
Empresas de fachada dentro do Privacy Relay da Apple
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Scanner de CVE-2026-3502: detecta clientes TrueConf vulneráveis e IOCs de TrueChaos. Relatórios JSON/HTML/CSV.
 randomaccess3/detections
Repositório curado de informações de detecção e orientações de validação para identificar atividades maliciosas em ambientes corporativos.
 google/threat-team
Não é mais mantido. Consulte as coleções do Google Threat Intelligence / Virus Total.
 elastic/supply-chain-monitor
Monitor automatizado de segurança da cadeia de suprimentos que consulta os registros PyPI e npm, compara novas versões com as anteriores e utiliza…
 salaheldinfikri/kalim_backdoor
Relatório de malware Kalim backdooe
 sunchero/naga
plataforma de detonação de malware
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Análise técnica de uma tentativa de exploração do SharePoint ToolShell (CVE-2025-53770) envolvendo RCE, implantação de webshell e extração de…
 mandiant/flare-learning-hub
Conteúdo educacional gratuito sobre engenharia reversa e análise de malware da equipe FLARE
 mkdemir/activemq-lockbit-analysis
Análise ponta a ponta de um caso de infiltração de 419 horas, desde a vulnerabilidade do Apache ActiveMQ (CVE-2023-46604) até o estágio do ransomware…
 raxe-ai/raxe-ce
Proteção em tempo de execução para agentes de IA







