Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-22812
Análise de VulnerabilidadesExploraçãoSegurança WebInteligência de AmeaçasAprendizado e EducaçãoResposta a Incidentes
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

Ver Repositório
142há 7 mesesAinda não revisado
Compartilhar

🔐 CVE-2026-22812 - Servidor HTTP Não Autenticado do OpenCode → Execução Remota de Código (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Aviso de segurança, análise técnica, orientações de detecção e notas de mitigação para CVE-2026-22812


📌 Visão Geral

CVE-2026-22812 é uma vulnerabilidade de Execução Remota de Código (RCE) de alta gravidade que afeta versões do OpenCode anteriores a 1.0.216.

O problema existe porque o OpenCode inicia automaticamente um servidor HTTP local não autenticado que pode ser acessado por:

  • processos locais maliciosos
  • abas do navegador por meio de CORS permissivo
  • conteúdo web injetado
  • requisições cross-origin para localhost

Isso permite que atacantes executem comandos shell arbitrários com os privilégios do usuário atual


🚨 Gravidade

MétricaValor
ID do CVECVE-2026-22812
GravidadeAlta
CVSS8.8
CWECWE-306, CWE-749, CWE-942
Tipo de AtaqueExecução Remota de Código
Versão Corrigida1.0.216+

Fonte: NVD / GitHub Advisory


🧠 Causa Raiz Técnica

As versões vulneráveis expõem automaticamente um serviço HTTP em localhost sem autenticação.

Como o serviço também aceita requisições de origens cross-origin permissivas, qualquer página web maliciosa pode disparar requisições como:

POST /session/:id/shell

Isso pode levar a:

  • execução arbitrária de comandos
  • roubo de credenciais
  • exfiltração de código-fonte
  • exposição de chaves SSH
  • comprometimento de tokens da nuvem
  • persistência local

💥 Impacto

A exploração bem-sucedida pode resultar em:

  • 🔓 Comprometimento total da estação de trabalho do desenvolvedor
  • 🗝️ Vazamento de segredos (.env, SSH, tokens de API)
  • 📂 Acesso não autorizado ao código-fonte
  • ☁️ Sequestro de sessão da CLI da nuvem
  • 🧪 Riscos de comprometimento da cadeia de suprimentos
  • 🖥️ Execução arbitrária de shell como usuário logado

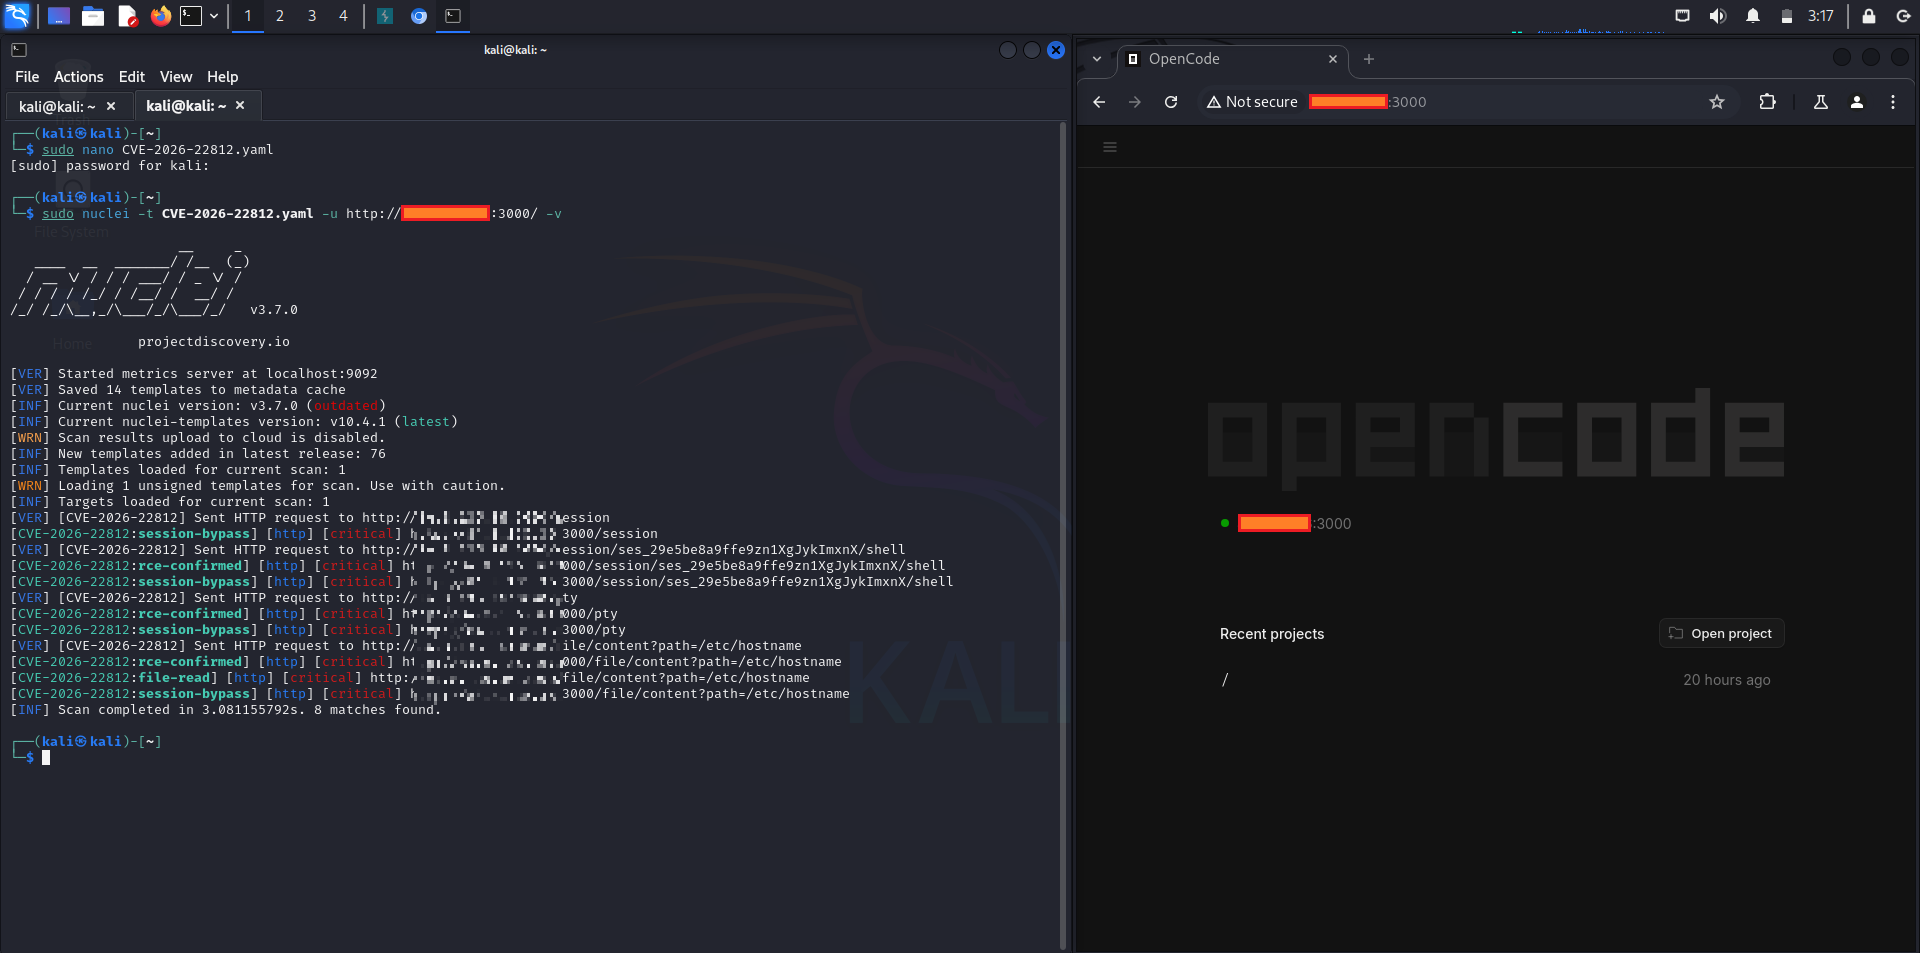
📸 Captura de Tela

cve-2026-22812 1 cve-2026-22812

📦 Versões Afetadas

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Mitigação

✅ Correção Recomendada

Atualize imediatamente:

npm update opencode

ou instale uma versão segura:

npm install [email protected]

🧱 Soluções Alternativas Temporárias

Se a atualização não for possível imediatamente:

  • restrinja o acesso às portas do localhost
  • isole o OpenCode dentro de um container
  • bloqueie requisições suspeitas ao localhost
  • feche abas do navegador não confiáveis
  • rotacione credenciais expostas
  • desative o CORS permissivo, se configurável

🔍 Dicas de Detecção

Indicadores de possível exploração:

  • comandos shell incomuns gerados pelo OpenCode
  • requisições POST suspeitas ao localhost
  • requisições originadas no navegador para portas do OpenCode
  • acesso inesperado a arquivos em diretórios de projetos
  • processos filhos anormais no terminal

Telemetria recomendada:

  • monitoramento de árvore de processos por EDR
  • logs de acesso HTTP do localhost
  • auditoria de execução de shell
  • telemetria de segurança do navegador

🧪 Status da Prova de Conceito

⚠️ Detalhes públicos de exploração existem nas discussões do advisory.

Para divulgação responsável e segurança, evite publicar PoCs armamentizadas em repositórios públicos de produção.


📚 Referências

  • Advisory NVD Entrada CVE da NVD
  • Banco de Dados OSV Entrada OSV
  • Advisory do Fornecedor GitHub Security Advisory

⚖️ Aviso Legal

Este repositório destina-se a:

  • pesquisa de segurança defensiva
  • conscientização do blue team
  • validação de patches
  • gestão de vulnerabilidades
  • educação em desenvolvimento seguro

Não use estas informações em sistemas que você não possui ou para os quais não tem permissão de teste.



🛡️ Proteja suas ferramentas de desenvolvimento de IA antes que elas protejam seu código

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →