
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 completetech-security/beyondtrust-remote-support-cve-2026-102764-check
Verificador offline de evidências do BeyondTrust Remote Support para CVE-2026-102764. Evidências de versão e configuração do Remote Support. Python…
 0x4d31/honeypot-data
Conjuntos de dados públicos de honeypot e relatórios de observação com dados de fingerprint HTTP/TLS (JA3/JA4), IPs de origem pseudonimizados e…

 vpierre/ndaal_public_sbom_auditor
Aplicação web offline de binário único que ingere SBOMs CycloneDX, SPDX e syft, executa um conjunto de scanners de CVE, enriquece os resultados com…
 brennhill/sloppy-joe
Protege contra ataques de supply-chain, slopsquatting e typosquatting provenientes de dependências e código.
 zmap/zannotate
Utilitário para anotar conjuntos de dados da Internet com metadados contextuais (ex.: AS de origem, MaxMind GeoIP2, DNS reverso e WHOIS)
 wddadk/offensive-osint-tools
Lista selecionada de ferramentas OSINT para segurança ofensiva, abrangendo coleta de e-mails, enumeração de subdomínios, inteligência de ameaças e…
 fhightower/ioc-finder
Pacote simples, eficaz e modular para analisar observáveis (indicadores de comprometimento (IOCs), dados de rede e outras informações relacionadas à…
 spyre-project/spyre
scanner simples de IOC baseado em YARA
 wmal/linux-kodachi
Sistema operacional baseado em Debian, endurecido e focado em privacidade, com uma pilha de anonimato pré-integrada (Tor, VPN, DNSCrypt), ferramentas…
 tirrenotechnologies/tirreno
Framework de segurança de código aberto para monitoramento de eventos em tempo real, detecção de ameaças e pontuação de risco. Monitora o…
 arpsyndicate/puncia
Panthera(P.)uncia - Utilitário CLI oficial para Subdomain Center e Exploit Observer.
 trailofbits/mquire
Análise forense de memória Linux com zero dependências, utilizando BTF embutido no kernel e kallsyms para análise de memória com conhecimento de…
 bitcoindatalabs/ln-upgrade-dynamics
Código, dados agregados e fonte LaTeX de 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 emrekybs/veiled-eye
Ferramenta de investigação de identidade OSINT. Faça pivô a partir de um e-mail, nome de usuário, telefone ou carteira em 46 fontes para um único…
 pduggusa/redis-cve-2026-23479-check
Verificador de versão seguro e somente leitura + regra Sigma para Redis CVE-2026-23479 (use-after-free autenticado -> RCE). Por DugganUSA.
 pduggusa/dugganusa-ietf
Contribuições de threat intelligence da DugganUSA para o IETF Hackathon: vetores de benchmark de ataques agênticos do mundo real, análise de…
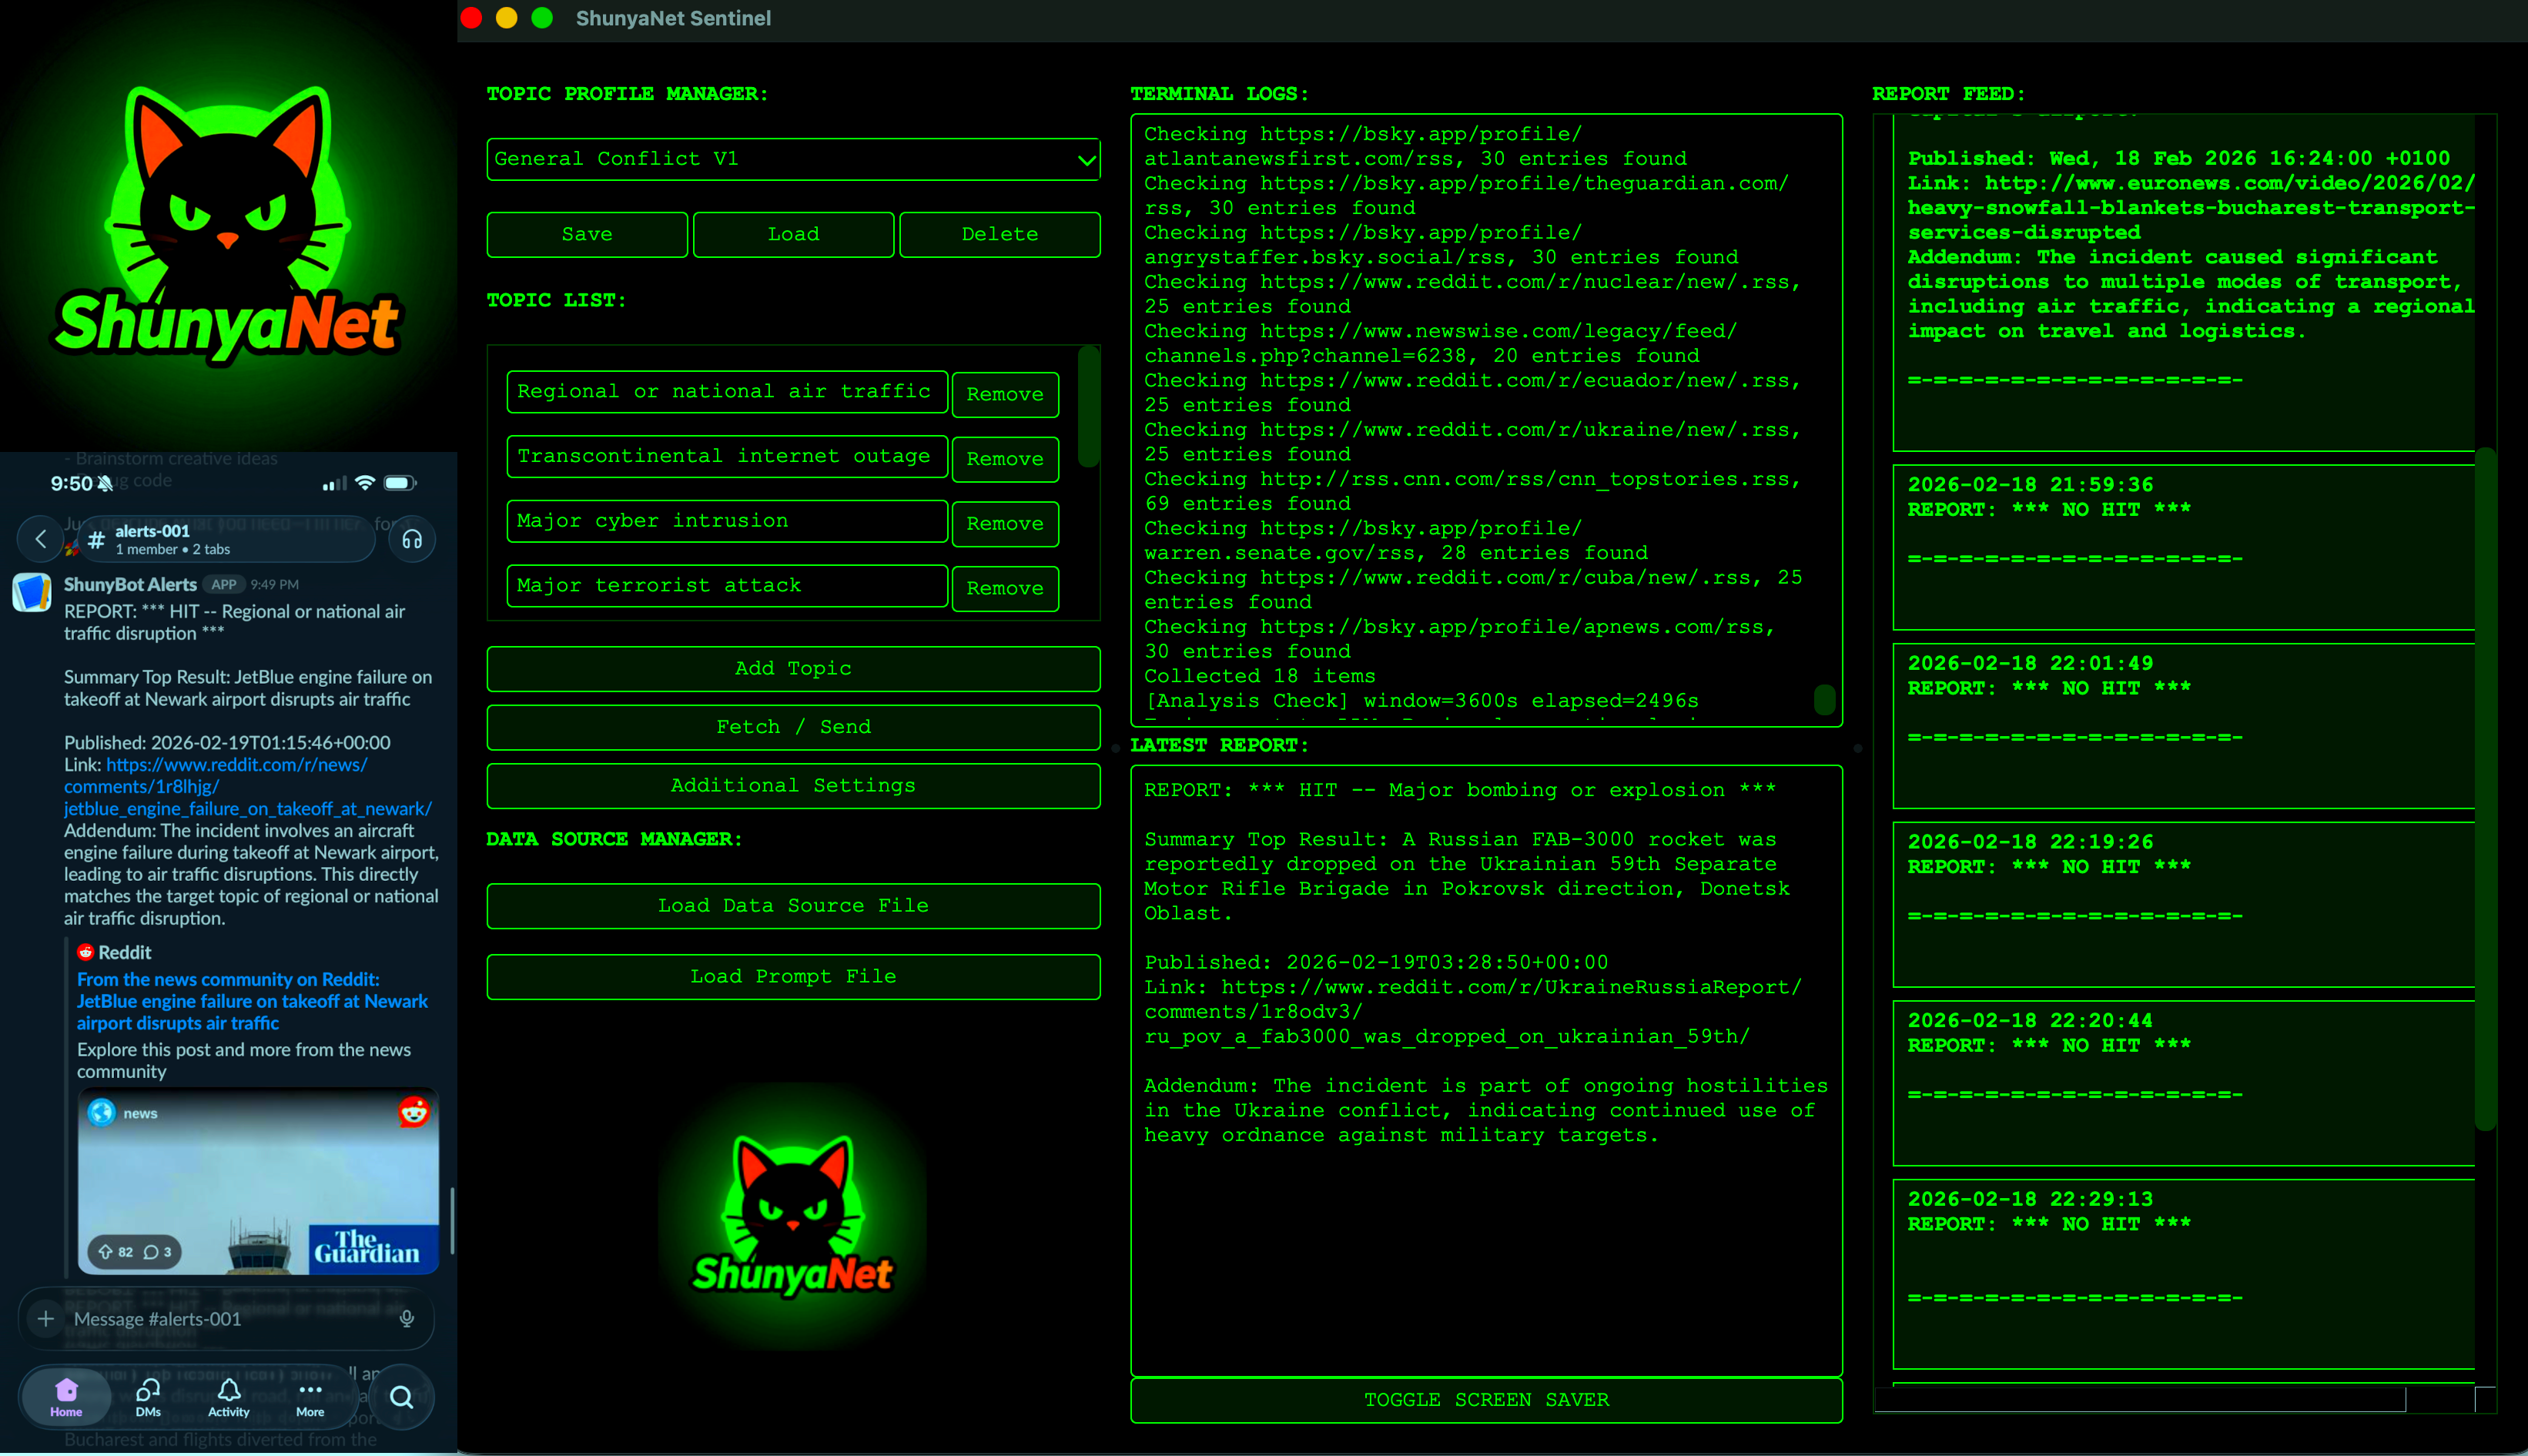 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel é um programa leve que monitora feeds RSS, envia-os a um LLM para análise e entrega resumos ou alertas diretamente à GUI e ao…
 breachsimrange/redteamsimmer
Plataforma de emulação de adversários baseada na web que orquestra testes do Atomic Red Team em endpoints Windows por meio de agentes Go, com…







