

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
tirreno — Framework de segurança de código aberto para monitoramento de eventos em tempo real, detecção de ameaças e pontuação de risco. Monitora o comportamento do usuário, detecta fraudes, ataques de bots e roubo de contas por meio de um mecanismo de regras e trilhas de auditoria. | Kitploit
Ferramentas/GitHubGitHub/tirrenotechnologies/tirreno
Inteligência de AmeaçasResposta a IncidentesSegurança de APIAnti-BotDetecção de AnomaliasAnálise de Logs
GitHubtirrenotechnologies/tirreno

tirreno

Framework de segurança de código aberto para monitoramento de eventos em tempo real, detecção de ameaças e pontuação de risco. Monitora o comportamento do usuário, detecta fraudes, ataques de bots e roubo de contas por meio de um mecanismo de regras e trilhas de auditoria.

Compartilhar
Ver RepositórioSite
1.5k17768há 24 diasRevisado pelo Kitploit

tirreno

Codacy Badge Docker Pulls

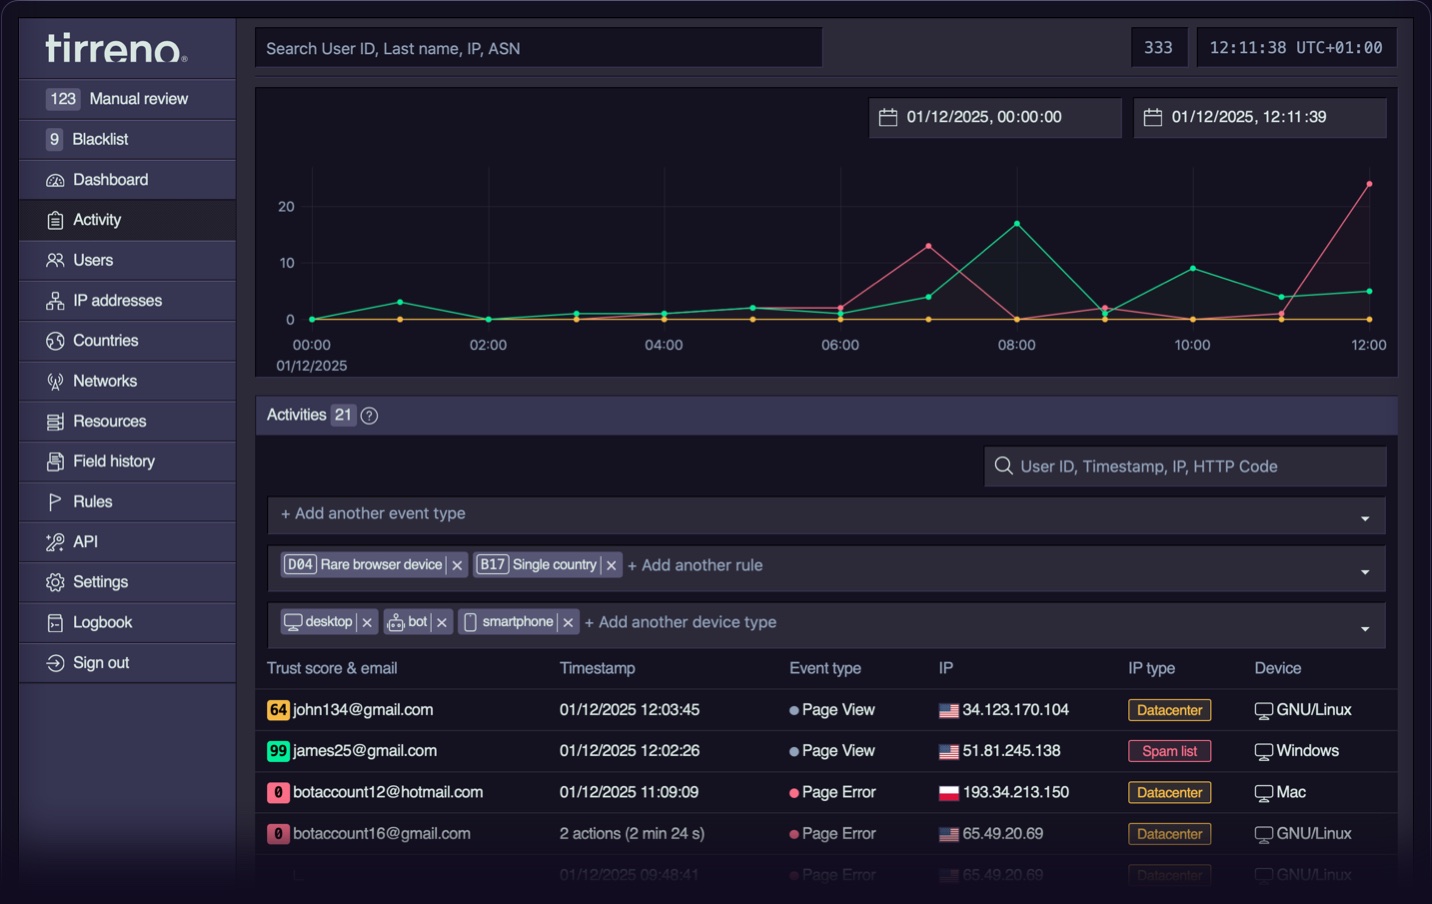
captura de tela do tirreno

tirreno é um framework de segurança.

tirreno [tir.ˈrɛ.no] ajuda a compreender, monitorar e proteger seu produto contra ameaças e abusos. Enquanto a cibersegurança clássica se concentra na infraestrutura e no perímetro de rede, a maioria das violações ocorre por meio de contas comprometidas e abuso da lógica da aplicação que contorna firewalls, SIEMs, WAFs e outras defesas. O tirreno detecta ameaças onde elas realmente acontecem: dentro do seu produto.

tirreno é uma aplicação PHP/PostgreSQL escrita à mão, com poucas dependências e de "baixa tecnologia". Após uma instalação simples de cinco minutos, você pode ingerir eventos por meio de chamadas de API e acessar imediatamente um dashboard.

Componentes principais

  • SDKs e API Integre o tirreno a qualquer produto com SDKs. Envie eventos com contexto completo em poucas linhas de código.
  • Dashboard integrado Monitore e compreenda os eventos de segurança e risco do seu produto em uma única interface.
  • Visão de usuário único Analise padrões de comportamento, pontuações de risco e linhas do tempo de atividade para uma entidade específica.
  • Motor de regras Calcule pontuações de risco automaticamente com regras predefinidas ou crie as suas próprias personalizadas para o seu produto.
  • Fila de revisão Suspenda entidades com eventos de risco automaticamente ou sinalize-as para revisão manual por meio de configurações de limite.
  • Trilha de auditoria de campos Acompanhe modificações em campos importantes, incluindo o que mudou e quando, para simplificar auditoria e conformidade.

Feito para

  • Aplicações self-hosted, internas e legadas: Incorpore uma camada de segurança para estender sua proteção por meio de trilhas de auditoria, proteger contas de usuário contra tomada de conta, detectar ameaças cibernéticas e monitorar ameaças internas.
  • Aplicações de missão crítica: Proteção de aplicações sensíveis, mesmo em implantações air-gapped.
  • Sistemas de controle industrial (ICS) e comando e controle (C2): Proteja tecnologia operacional, sistemas de comando e plataformas de infraestrutura crítica contra acesso não autorizado e comandos maliciosos.
  • SaaS: Previna vazamento de dados entre tenants, escalonamento de privilégios, exfiltração de dados e abuso da lógica de negócios.
  • Identidades não humanas (NHIs): Monitore contas de serviço, chaves de API, comportamentos de bots e detecte identidades de máquina comprometidas.
  • Aplicações API-first: Proteja contra abusos, contornos de limitação de taxa, scraping e acesso não autorizado.

Demonstração ao vivo

Confira a demonstração ao vivo em play.tirreno.com (admin/tirreno).

Requisitos

  • PHP: Versão 8.0 a 8.3
  • PostgreSQL: Versão 12 ou superior
  • Extensões PHP: PDO_PGSQL, cURL
  • Servidor web HTTP: Apache com mod_rewrite e mod_headers habilitados
  • Sistema operacional: Recomenda-se um sistema do tipo Unix
  • Requisitos mínimos de hardware:
    • PostgreSQL: 512 MB de RAM (4 GB recomendado)
    • Aplicação: 128 MB de RAM (1 GB recomendado)
    • Armazenamento: Aproximadamente 3 GB de armazenamento PostgreSQL por 1 milhão de eventos

Instalação baseada em Docker

Para executar o tirreno em um contêiner Docker, você pode usar o comando abaixo:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

Continue com a etapa 4 do Quickstart.

Instalação rápida

  1. Baixe a versão mais recente do tirreno (arquivo ZIP).
  2. Extraia o arquivo tirreno-master.zip para o local onde deseja instalá-lo no seu servidor web.
  3. Navegue até http://localhost:8585/install/index.php em um navegador para iniciar o processo de instalação.
  4. Após a instalação bem-sucedida, exclua o diretório install/ e seu conteúdo.
  5. Navegue até http://localhost:8585/signup/ em um navegador para criar uma conta de administrador.
  6. Para configurar o cron job, insira a seguinte expressão de agendamento (a cada 10 minutos) com o comando crontab -e ou editando o arquivo /var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

Via Composer e Packagist (opcional)

tirreno é publicado no Packagist e pode ser instalado com o Composer:

composer create-project tirreno/tirreno

ou poderia ser incorporado a um projeto existente:

composer require tirreno/tirreno

SDKs

  • PHP
  • Python
  • NodeJS
  • WordPress

Referência da API

tirreno('…') é a API integrada do tirreno. Ela fornece ao seu próprio código os mesmos blocos de construção usados pelo console: a requisição e a página atuais, os dados ingeridos, o motor de regras, o construtor tirreno('queries'), registro de logs e utilitários. Use-a para personalizar o tirreno. Os exemplos abaixo mostram seções personalizadas criadas com esta API.

Bots de LLM

  • llm-bots.example.php
  • llm-bots.example.html

Usuários de risco

  • risk-users.example.php
  • risk-users.example.html

Documentação

Consulte o Guia do usuário para detalhes sobre como usar o tirreno, a Documentação para desenvolvedores para personalizar sua integração e a Documentação de administração para instalação, manutenção e atualizações.

Sobre

O tirreno é um framework gratuito e de código aberto para segurança em aplicações.

Resolvemos os desafios de pessoas reais por meio do amor em código ascétique e tecnologias abertas. O tirreno não é motivado por capital de risco. Nossa inspiração vem das ameaças diárias impostas por cibercriminosos organizados, que nos levam a repensar o lugar da segurança nas organizações modernas.

Por que o nome tirreno?

O povo tirreno pode ter vivido na Toscana e no leste da Suíça já em 800 a.C. O termo "tirreno" tornou-se mais comumente associado aos etruscos, e é deles que o Mar Tirreno deriva seu nome, ainda em uso hoje.

Segundo fontes históricas, o povo tirreno foi o primeiro a usar trombetas para sinalizar ameaças iminentes, o que mais tarde foi adotado pelas forças militares gregas e romanas.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Sem dados de popularidade ainda.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →