
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Análise de engenharia reversa do DarkTortilla RAT, um malware sofisticado que rouba dados de cartões de crédito, descriptografa senhas de navegadores…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 fox-it/spookyssl-pcaps
PCAPs e assinaturas Suricata para detetar tentativas de exploração do OpenSSL CVE-2022-3602, incluindo tráfego malicioso de cliente/servidor e…
 pypa/advisory-database
Base de dados comunitária de avisos de segurança para pacotes Python no PyPI, fornecendo dados estruturados de vulnerabilidades no formato OSV para…
 sohanbhowmik/cyberthreat_dbsproject
Conjunto de dados de inteligência de ameaças estruturado para rastrear vulnerabilidades CVE com pontuações CVSS, status KEV e datas de publicação.
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 dahnutz/zimbra-cve-2026-73570-ir
Toolkit de resposta a incidentes com deteção em primeiro lugar para administradores do Zimbra a investigar o CVE-2026-73570. Pesquisa registos à…
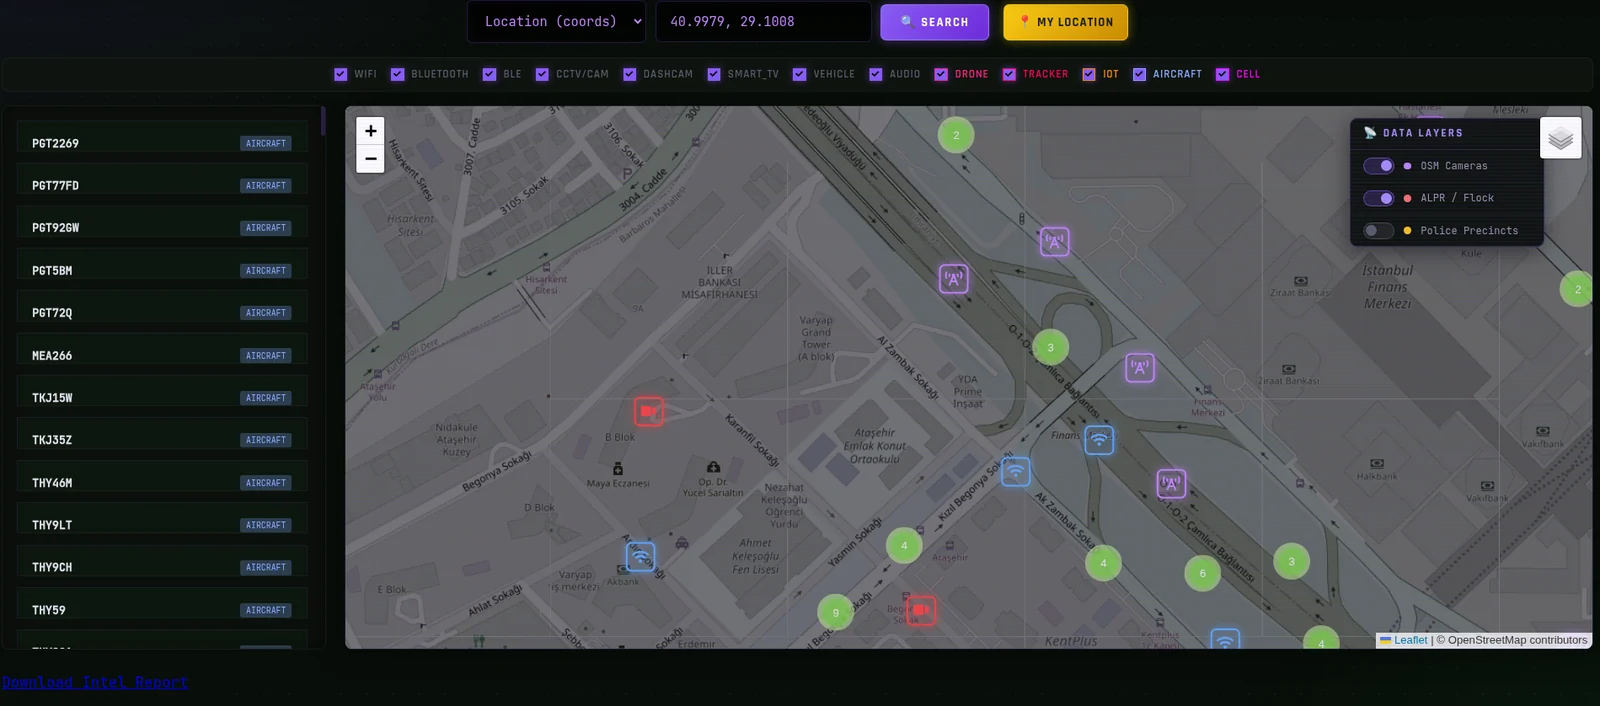 emrekybs/signalops
Painel de fusão de inteligência de múltiplas fontes — feeds de WiFi, celular, CCTV, ADS-B, orbital e SDR unificados em um único mapa tático. Apenas…
 intelligencex/sdk
SDK para consultar o motor de busca e o arquivo de dados do Intelligence X, com suporte a seletores como e-mail, domínio, IP e telefone. Inclui…
 0xmarcio/pocindex
Pesquise mais de 82.000 exploits de prova de conceito de CVEs públicas no GitHub, Nuclei, ExploitDB, Metasploit e Vulhub.
 sw33ber/nuclei-cve-analyzer
CVE intelligence pipeline that compares public CVEs against Nuclei templates to identify missing vulnerability coverage, classify types, and rank…
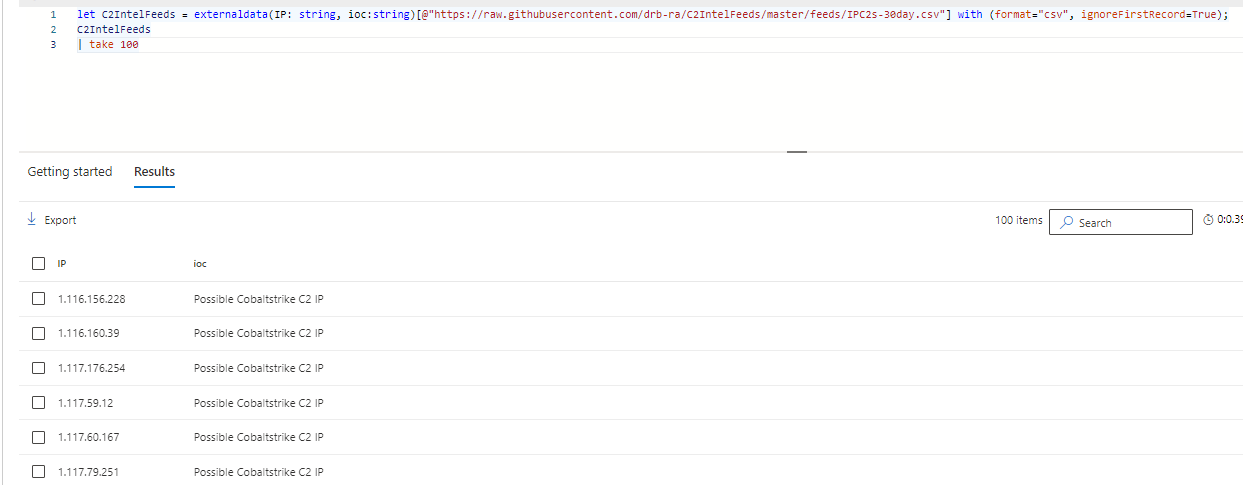 bert-janp/open-source-threat-intel-feeds
Este repositório contém feeds de Threat Intel de código aberto e de uso livre que podem ser utilizados sem requisitos adicionais. Contém vários…
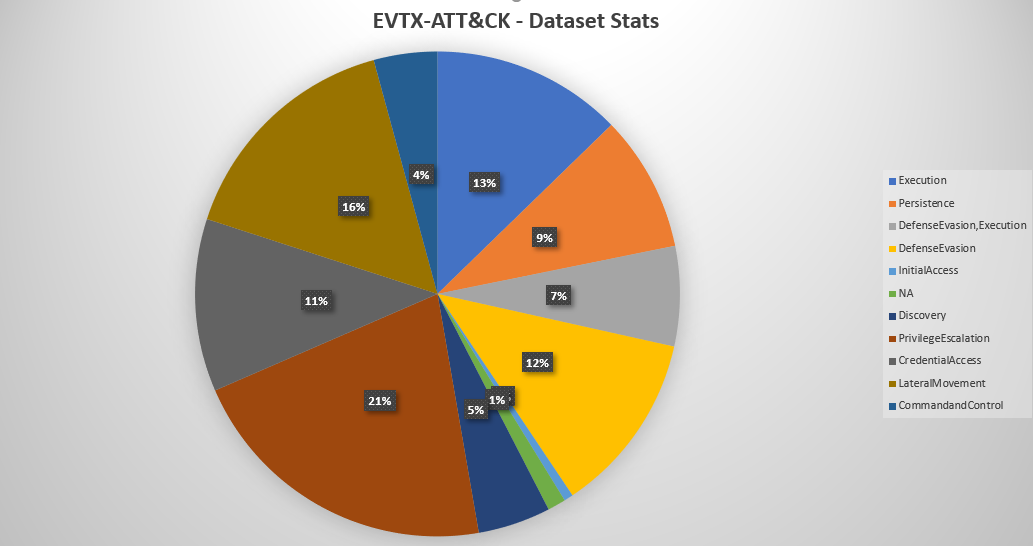 sbousseaden/evtx-attack-samples
Coleção curada de amostras de ataques EVTX do Windows mapeadas para as técnicas do MITRE ATT&CK, projetada para testar scripts de detecção,…
 withsecurelabs/remotepspy
Ferramenta de monitoramento em tempo real para sessões remotas do PowerShell usando ETW para capturar e decodificar o protocolo WinRM/PSRP,…
 jeet-ganguly/birdy-edwards
Ferramenta automatizada de inteligência de Facebook com IA para criação de perfil de alvos, análise de redes e relatórios de ameaças. Funciona…
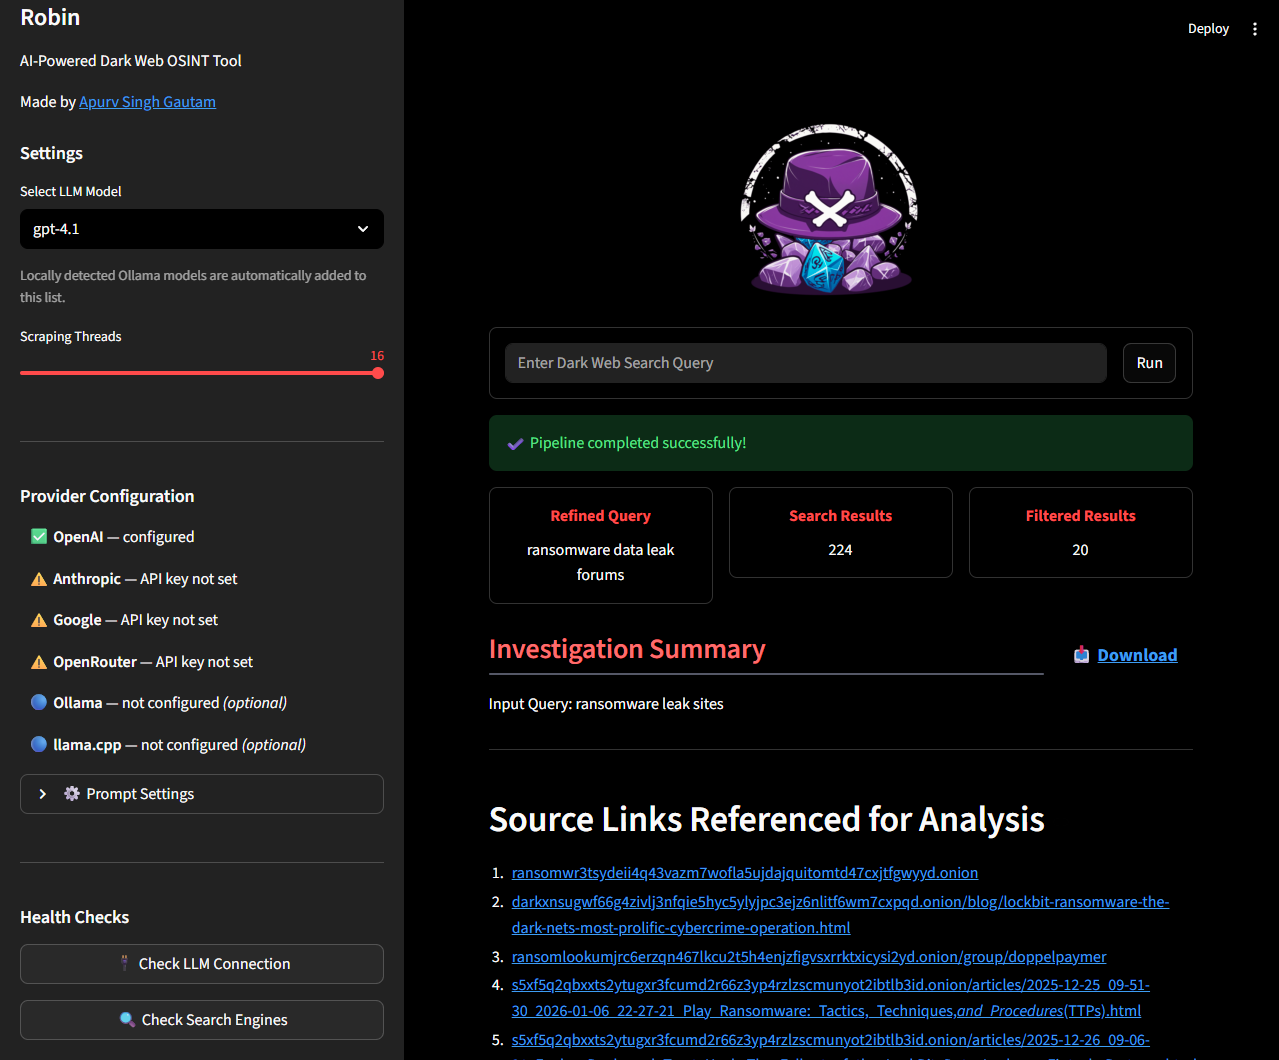 apurvsinghgautam/robin
AI-powered dark web OSINT tool that uses LLMs to refine queries, filter search results, and generate investigation summaries with a web UI and Docker…
 qubesos/qubes-secpack
Repositório curado de boletins de segurança do Qubes OS, canários, chaves PGP e digests de ISO, com verificação autenticada por meio de tags git e…
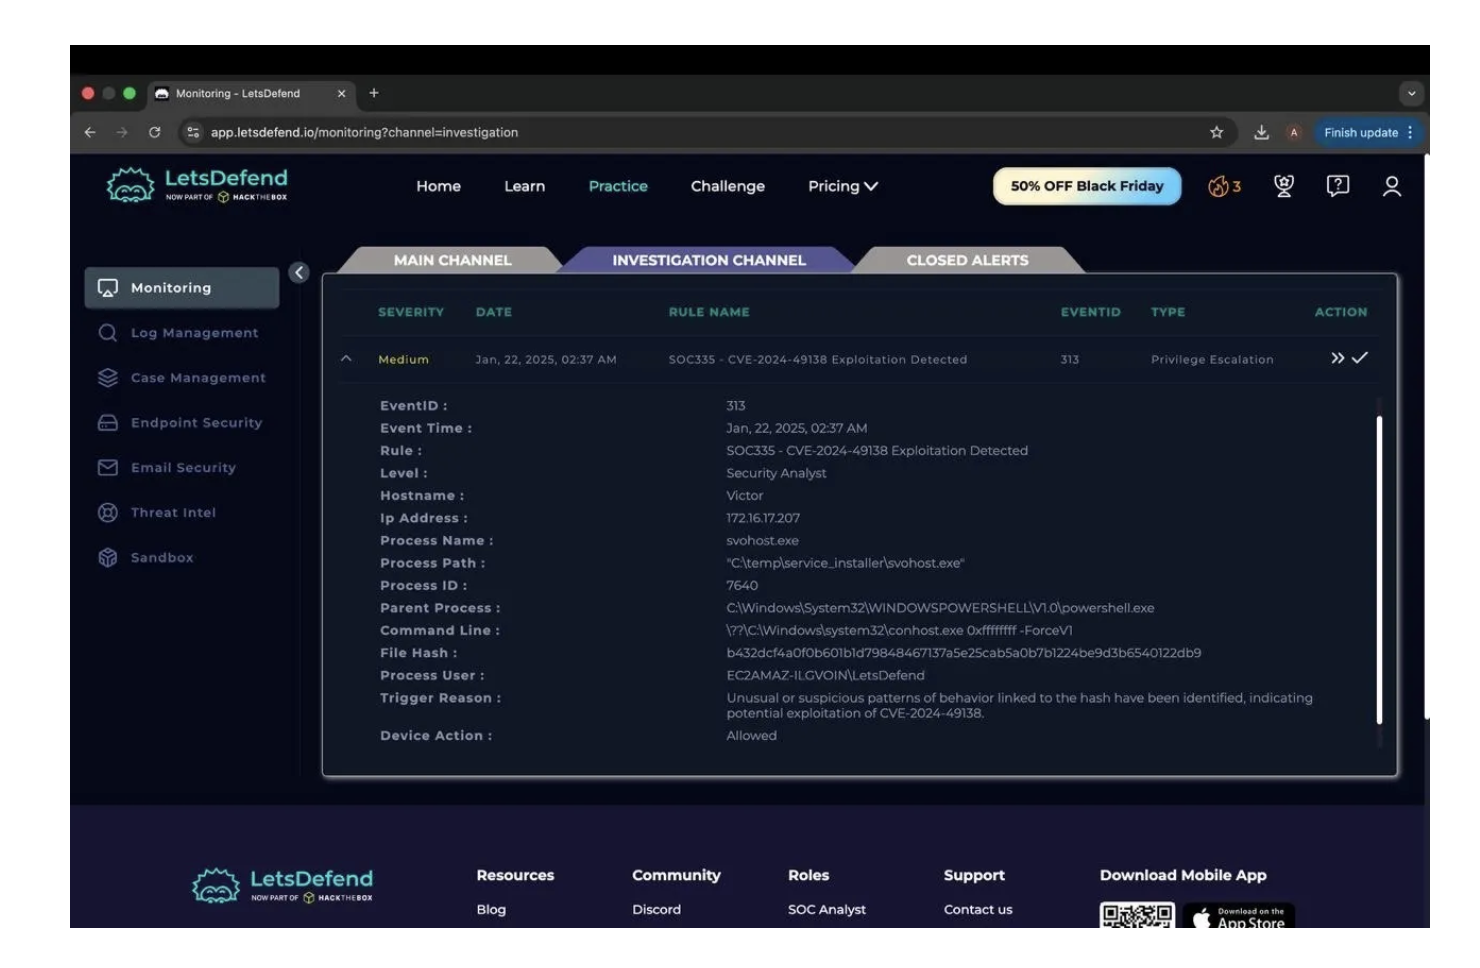 adisasoc/cve-2024-49138-soc-investigation
Investigação SOC da exploração de CVE-2024-49138 envolvendo atividade de força bruta, execução do PowerShell, análise de payload malicioso,…







