
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
sniperscope — Estação de trabalho de gestão de superfície de ataque externa que correlaciona dados de DNS, transparência de certificados, Shodan, CVEDB, TLS e OSINT em relatórios forenses com pontuação de risco. | Kitploit
Ferramentas/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebForensia DigitalTestes de PenetraçãoInteligência de AmeaçasEnumeração de SubdomíniosColeta de EmailsAnálise de DNS
4149há 2 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHubkamehameha-ctrl/sniperscope

sniperscope

Estação de trabalho de gestão de superfície de ataque externa que correlaciona dados de DNS, transparência de certificados, Shodan, CVEDB, TLS e OSINT em relatórios forenses com pontuação de risco.

Ver Repositório

🎯 SniperScope v3.5 // Inteligência de Superfície de Ataque, Shodan CVEDB e Plataforma EASM Forense

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

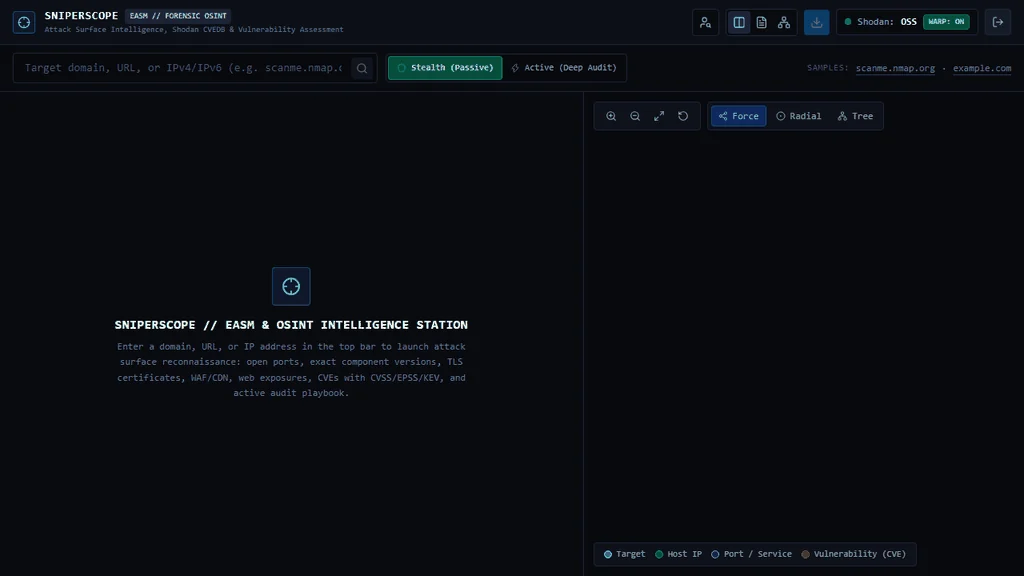
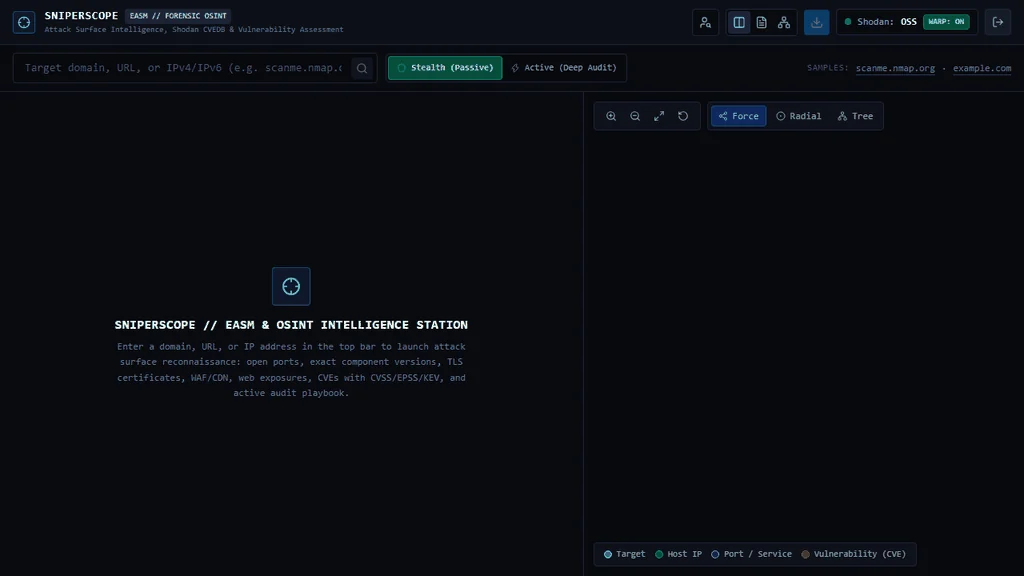
Demonstração Interativa de Inteligência de Superfície de Ataque do SniperScope

SniperScope é uma estação de trabalho de alto desempenho para Gestão de Superfície de Ataque Externa (EASM), inteligência OSINT passiva/ativa e relatórios forenses, concebida para auditores de cibersegurança, analistas de SOC e testadores de intrusão.

A partir de um único alvo (nome de domínio, URL completa ou endereço IPv4/IPv6), o SniperScope orquestra múltiplos motores de inteligência em paralelo:

  • Enumeração de zonas DNS com múltiplos registos, incluindo verificação anti-spoofing SPF/DMARC e verificação de emissores CAA.
  • Registos de Certificate Transparency SSL/TLS (crt.sh) com resolução automática de Origin IP.
  • Consultas oficiais aos registos RDAP/WHOIS e correlação de encaminhamento BGP/ASN.
  • Shodan Host API e InternetDB para portas abertas, versões de software, CPEs e banners de serviço em bruto.
  • Enriquecimento profundo de vulnerabilidades via Shodan CVEDB com CVSS v3/v2 em tempo real, probabilidade de exploração EPSS, estado CISA KEV (Known Exploited Vulnerabilities) e associações a campanhas de ransomware.
  • Inspeção criptográfica TLS/SSL X.509 ao estilo who.is em tempo real (conjunto de cifras, bits da chave pública, número de série, cadeia de confiança, janela de validade, SANs).
  • Diagnóstico de disponibilidade web, latência de resposta, cabeçalhos de segurança HTTP, flags de cookies (Secure, HttpOnly, SameSite) e políticas CORS.
  • Deteção de tecnologias web com Análise de Composição de Software (SCA) (motor heurístico de componentes) que mapeia componentes front/back para CVEs e PoCs conhecidos.
  • Suite de Pegada Digital e Hub OSINT de Espanha: reconhecimento de nomes de utilizador multiplataforma em tempo real (mais de 400 plataformas via Server-Sent Events), forense de telefone (CNMC Espanha, bases de dados de spam), caçador de emails (MX/SPF, Gravatar, dorks de violações de dados) e boletins oficiais e registos de transparência espanhóis.
  • Playbook CLI Ativo de 39 Comandos mapeado estritamente às categorias do OWASP Top 10: 2025.
  • Grafo Topológico Cytoscape.js Anti-Colisão interativo e Exportador de Relatórios Forenses multi-formato (PDF, HTML autónomo, Markdown TLP:AMBER e rasto de execução RAW cronológico .log).

📐 Arquitetura e Fluxo de Dados

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 Principais Casos de Uso

  • 🛡️ Gestão de Superfície de Ataque Externa (EASM): Monitorize continuamente exposições no perímetro, shadow IT, certificados TLS a expirar, subdomínios pendentes e portas de escuta inesperadas em ativos empresariais.
  • 🎯 Reconhecimento para Red Team e Testes de Penetração: Realize enumeração inicial profunda do alvo sem acionar alarmes do SOC do cliente usando o Modo Furtivo, e depois mude para o Modo Ativo com 39 comandos OWASP Top 10: 2025 pré-parametrizados.
  • 🚨 Triagem de SOC e Resposta a Incidentes: Determine rapidamente se um alerta envolve ativos com vulnerabilidades ativamente exploradas em ambiente real (CISA KEV) ou com etiquetas de armamento de ransomware.
  • 🕵️ OSINT e Pegada de Identidade: Correlacione nomes de utilizador públicos, domínios e registos empresariais em mais de 400 plataformas e registos públicos oficiais.

🛠️ Stack Tecnológica

Baixar ferramenta