 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Engenharia reversa do Rusty Stealer: um RAT baseado em Rust que apresenta keylogging avançado, streaming de tela ao vivo e evasão de defesas agressiva (matando o Windows Defender e sequestrando serviços) para manter a persistência.

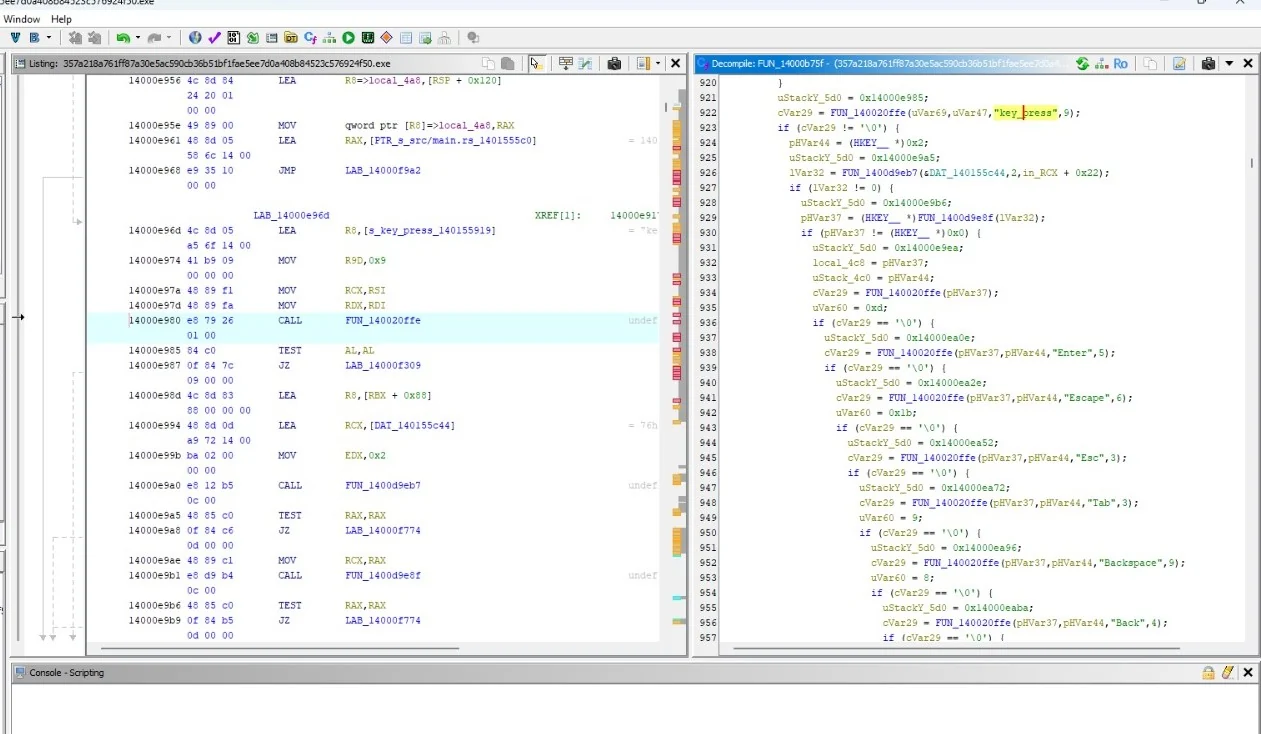
A engenharia reversa inicial da amostra do Rusty Stealer no Ghidra revela um módulo de keylogger dedicado compilado em Rust. A visão descompilada mostra claramente o malware se conectando à entrada do usuário ao resolver keycodes e mapeá-los para ações específicas. Isso confirma que o stealer registra ativamente as teclas pressionadas para coletar credenciais, conversas e dados sensíveis do usuário.
Lógica do Keylogger (visão Pseudo-C): FUN_140020ffe(&Var29, pHVar44, "key_press", 9) – resolve dinamicamente a string de evento "key_press". Verificações de condição para teclas específicas: "Enter", "Escape", "Esc", "Tab", "Backspace", "Back". *HKEY__ pHVar37 = ... – resolução do handle de registro (potencialmente lendo o layout do teclado ou persistência) Visão de Assembly (Desmontagem): LEA R8, [local_4a8] / MOV qword ptr [R8], RAX – carrega a estrutura de evento de tecla na memória. CALL FUN_140020ffe – função principal de processamento de teclas. JZ LAB_14000f309 – saltos condicionais com base nos códigos de tecla (verificando teclas específicas).
Captura Ativa de Teclas: As verificações explícitas para "Enter", "Tab", "Backspace", etc., provam que o malware registra cada tecla pressionada, incluindo teclas especiais, para reconstruir senhas e mensagens. Interação com o Registro: O handle HKEY__ sugere que o keylogger pode estar lendo configurações do sistema ou armazenando seus logs no registro. Coleta de Credenciais: Registrar eventos "key_press" junto com títulos de janelas (vistos em estágios posteriores) permite ao atacante mapear as teclas pressionadas para aplicativos específicos (por exemplo, navegadores, aplicativos bancários).
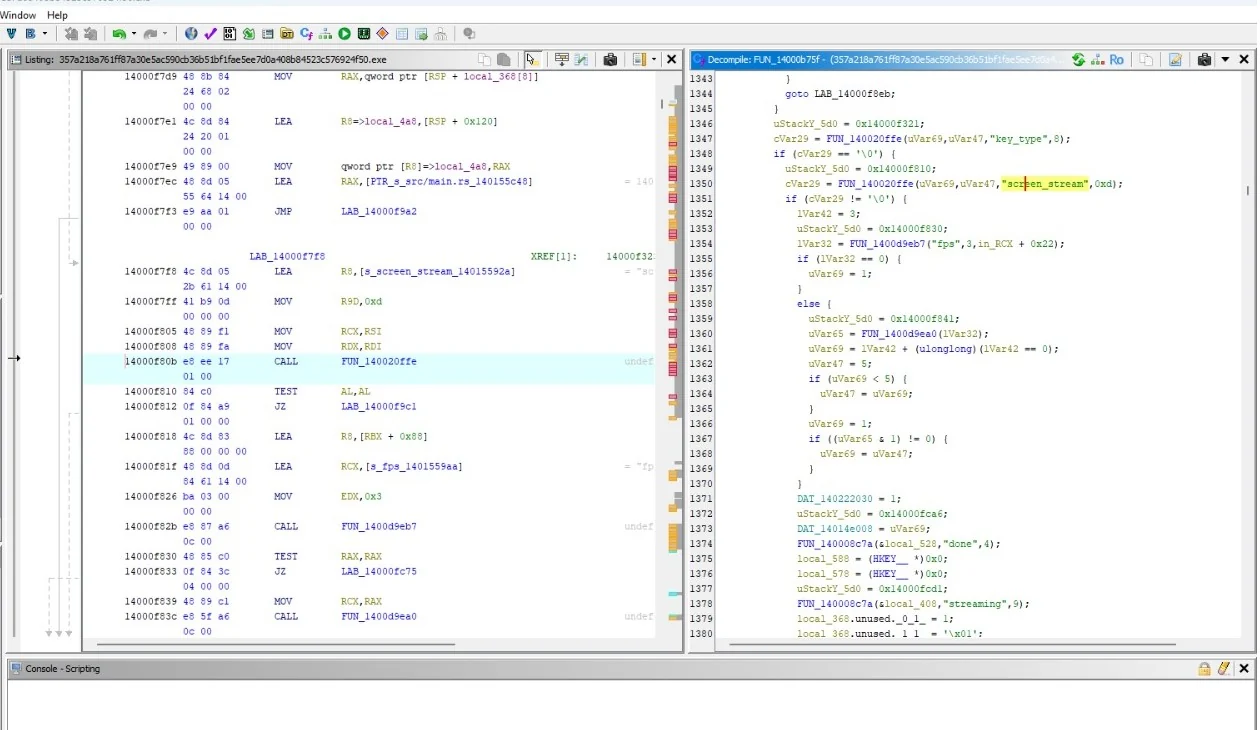
A segunda visão de descompilação no Ghidra do Rusty Stealer revela uma capacidade que o eleva além de um info-stealer padrão para o território de RAT (Trojan de Acesso Remoto). O malware inclui rotinas para captura de tela e streaming ao vivo, permitindo ao atacante monitorar visualmente a área de trabalho da vítima em tempo real, além de roubar arquivos e teclas pressionadas.
Lógica de Captura de Tela: FUN_140020ffe(..., "screen_stream", 0xd) – inicializa explicitamente o módulo de streaming de tela. FUN_14000d9eb7("fps", 3, ...) – define uma taxa de quadros (FPS) para o stream ao vivo, provavelmente para equilibrar o uso de CPU e a qualidade do vídeo. FUN_14000c87a(..., "done", 4) / FUN_14000c87a(..., "streaming", 9) – marcadores de estado para operações de início/parada do streaming. Gerenciamento de Memória e Buffer: if (uVar69 < 5) { uVar47 = uVar69; } – lógica interna de buffering para quadros de tela. Referências de Assembly (Referências Cruzadas): LEA R8, [s_screen_stream_14001592a] – carrega a string "screen_stream" na memória para comparação. CALL FUN_140020ffe – manipulador principal da lógica de streaming.
Vigilância ao Vivo: As strings "screen_stream" e "fps" provam que o malware pode transmitir ao vivo a tela da vítima. Isso é uma marca registrada de RATs completos (como njRAT ou Quasar), e não apenas de stealers simples. Exfiltração de Dados (Visual): Enquanto os keyloggers capturam texto, o streaming de tela captura sessões bancárias, carteiras de criptomoedas e mensagens privadas visualmente — contornando a criptografia por completo. Otimização de Recursos: Definir um FPS específico (por exemplo, 3 FPS) significa que o malware foi projetado para rodar silenciosamente em segundo plano sem alertar o usuário por meio de alto uso de CPU.
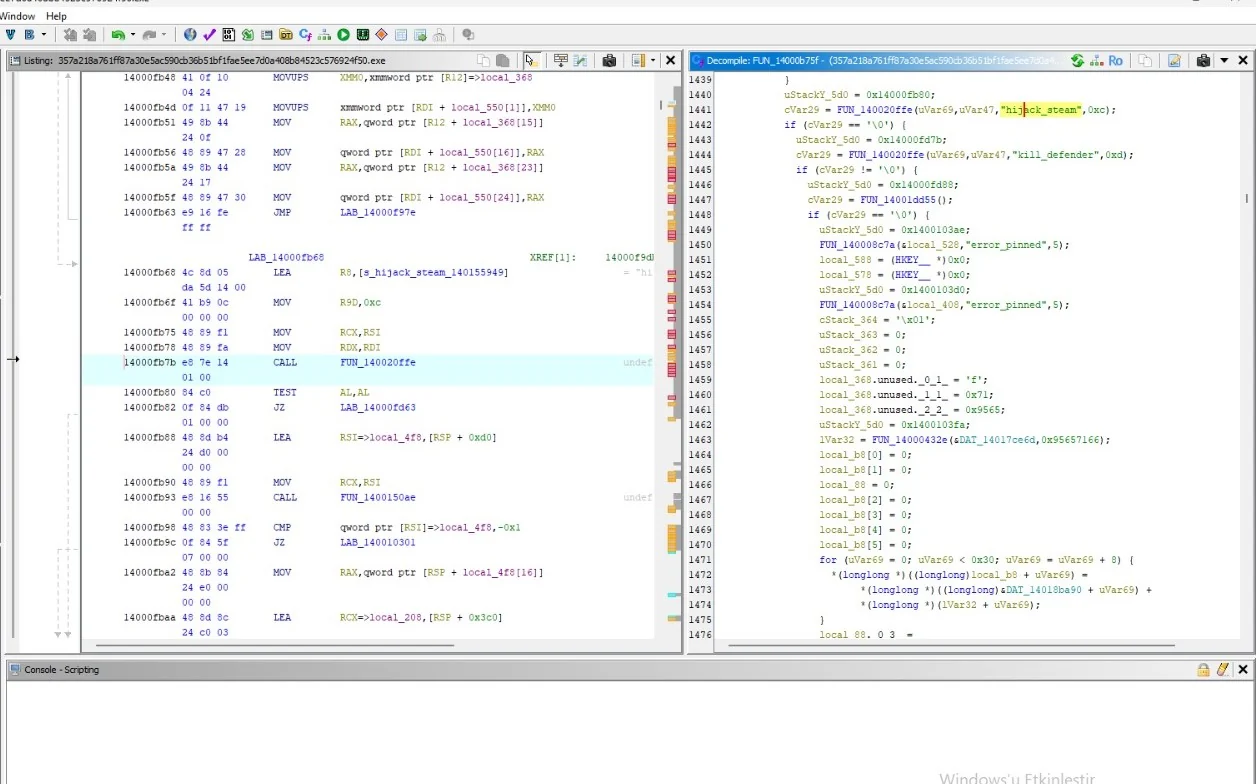
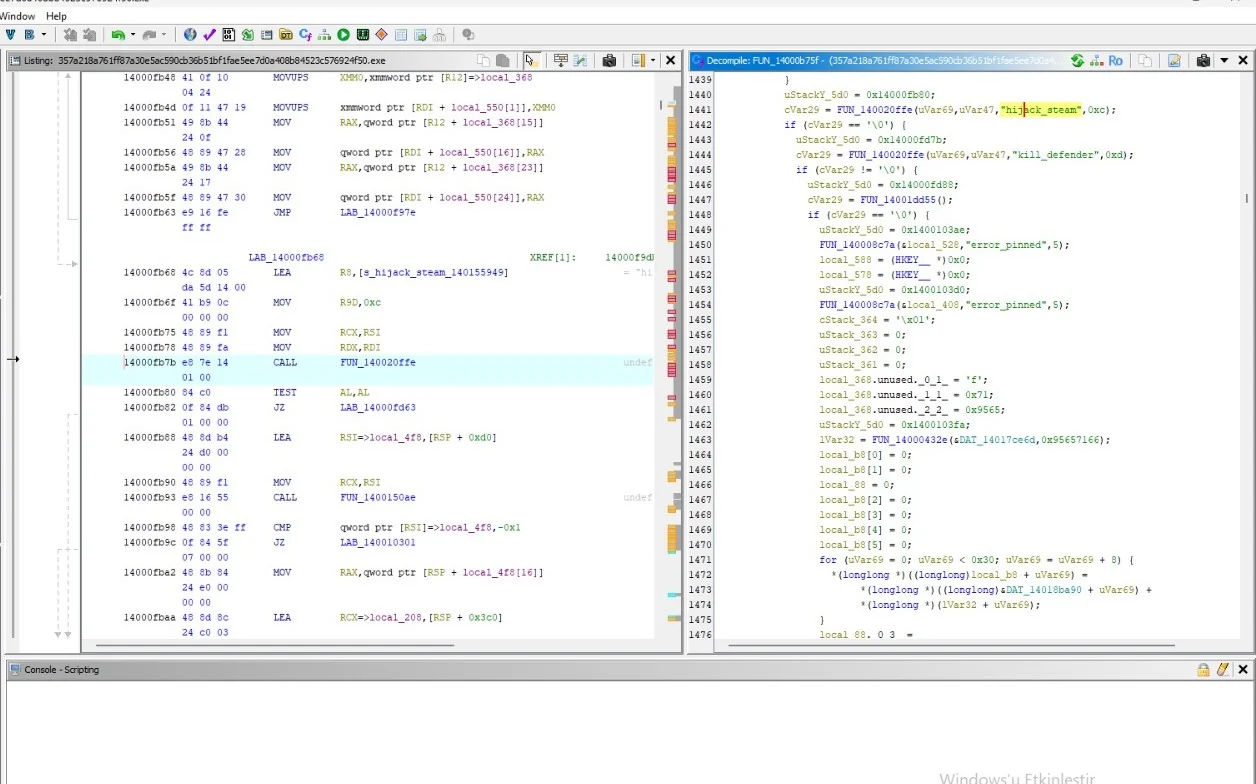
A terceira visão descompilada do Rusty Stealer expõe rotinas altamente agressivas de evasão de defesa e sequestro de sessão. O malware inclui funções específicas para encerrar o Windows Defender e sequestrar sessões ativas de rede/streaming (provavelmente para interceptar tráfego ou interromper o monitoramento de segurança). Isso confirma que o Rusty Stealer foi projetado não apenas para roubar dados, mas para cegar ativamente as ferramentas de segurança.
Windows Defender Killed: FUN_140020ffe(..., "kill_defender", 0xd) – resolve dinamicamente a string para encerrar processos do Defender. FUN_14001add55() – provavelmente a rotina de execução que interrompe forçadamente serviços ou processos do Defender. Stream Hijacking: FUN_140020ffe(..., "hijack_stream", 0xc) – resolve a lógica para sequestrar streams ativos (tráfego de rede ou compartilhamento de tela). Memory Manipulation & Execution: MOVUPS xmmword ptr [R12] / MOVUPS xmmword ptr [RDX + local_550] – instruções SIMD usadas para cópia rápida de memória (provavelmente preparando shellcode ou buffers de stream). CALL FUN_14000d55() – executa a rotina de sequestro ou encerramento.
Cegando o Defender: kill_defender prova que o stealer ataca ativamente a segurança integrada do Windows. Se bem-sucedido, desativa a proteção em tempo real, permitindo que o restante do malware (keylogger, streamer de tela) opere sem interferência. Sequestro de Sessão: hijack_stream sugere que o malware pode interceptar ou assumir streams de rede ativos. Isso poderia ser usado para roubar cookies de sessão ao vivo, interceptar transações bancárias ou interromper ferramentas de administração remota. Evasão por Design: A presença de error_pinned mostra que o malware antecipa defesas em que processos críticos não podem ser encerrados. Ele provavelmente tenta novamente ou alterna técnicas.
A quarta visão descompilada do Rusty Stealer expõe seu módulo de reconhecimento do sistema. Antes de roubar dados ou exfiltrar arquivos, o malware coleta informações detalhadas sobre a máquina da vítima, incluindo hostname, nome de usuário, versão do sistema operacional e endereços IP local/externo. Esses dados de perfilamento provavelmente são enviados ao servidor C2 para categorizar a vítima e adaptar a próxima etapa do ataque.
Strings de Perfilamento do Sistema:
"hostname" – recupera o nome do computador da vítima. "username" – recupera a conta de usuário logada. "os_ver" – captura a versão e build exatas do Windows. "local_ip" – identifica o endereço IP da rede interna da vítima. "external_ip" – resolve o endereço IP público (provavelmente via uma API externa). "stream_id" – gera um identificador único para a sessão de streaming de tela.
Lógica Descompilada:
FUN_1400084d2(uStack_570, "hostname", 8, ...) – armazena o hostname em uma estrutura.
FUN_1400084d2(uStack_570, "username", 8, ...) – armazena o nome de usuário.
FUN_1400084d2(uStack_570, "os_ver", 6, ...) – armazena a versão do SO.
FUN_1400084d2(uStack_570, "local_ip", 8, ...) / "external_ip" – armazena identificadores de rede.
