
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 malgamy/yara_rules
Coleção curada de regras de assinatura para detectar e classificar arquivos maliciosos por meio de correspondência de padrões, com instruções de CLI…
 bartblaze/yara-rules
Coleção de regras Yara privadas.
 mattnotmax/cyberchef-recipes
Uma lista de receitas do cyber-chef e links selecionados
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 threatlabz/tools
Ferramentas desenvolvidas pela equipe de Threat Intelligence da Zscaler ThreatLabz
 securityjoes/threatresearch
Extratores de configuração em Python para famílias de malware, incluindo PlugX, Remcos, templateX e RedLine Stealer, com suporte à extração de…
 fr0gger/iatelligence
IATelligence é um script Python que extrai o IAT de um arquivo PE e solicita ao GPT mais informações sobre a API e a matriz ATT&CK relacionada.
 strangerealintel/cyberthreatintel
Análise de malware e Inteligência de Ameaças Cibernéticas de grupos APT e cibercriminosos
 prodaft/malware-ioc
Este repositório contém indicadores de comprometimento (IOCs) das nossas diversas investigações.

 bontchev/whodunit
Identificando os grupos APT mais prováveis responsáveis por um incidente
 montysecurity/infrahunter
Caça ativamente infraestruturas de atacantes ao filtrar resultados do Shodan com dados do URLScan.
 gi7w0rm/malwareconfiglists
Apenas algumas listas de Configs de Malware
 joesecurity/sigma-rules
Regras Sigma do Joe Security
 lasq88/socgholish_finder
Verifica sites em busca de injeções de JavaScript SocGholish, desofusca payloads maliciosos e relata URLs de domínios shadowing usados em campanhas…
 g-les/100daysofyara
100 Days of YARA a ser atualizado com regras & ideias conforme o ano avança
 sifalcon/detection
Coleção curada de regras de detecção e IOCs extraídos de investigações de DFIR e análises de malware para apoiar a caça a ameaças, a resposta a…
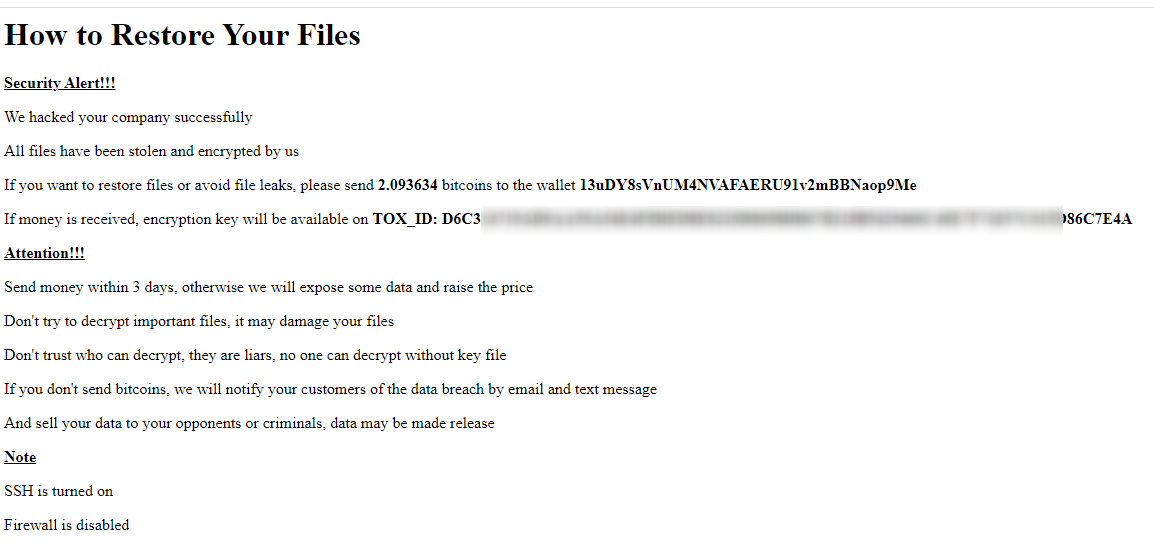 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi ataques de ransomware semiautomatizados carteiras de bitcoin
 fastfire/ioc_attack_esxi_feb_2023
Coleção de IoCs disponíveis e relacionados a ataques em infraestruturas ESXi ocorridos até sexta-feira, 3 de fevereiro de 2023.







