

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
InfraHunter — Caça ativamente infraestruturas de atacantes ao filtrar resultados do Shodan com dados do URLScan. | Kitploit
Ferramentas/GitHubGitHub/montysecurity/infrahunter
OSINT (Inteligência de Fontes Abertas)Ferramentas de PhishingReconhecimentoColeta de InformaçõesInteligência de Ameaças
GitHubmontysecurity/infrahunter

InfraHunter

Caça ativamente infraestruturas de atacantes ao filtrar resultados do Shodan com dados do URLScan.

Ver Repositório
641148há 2 anosRevisado pelo Kitploit
Compartilhar

InfraHunter

Caçar ativamente infraestrutura de atacantes filtrando resultados do Shodan com dados do URLScan.

Requisitos

  • Chave de API do Shodan
  • Chave de API do URLScan
  • python3 -m pip install -r requirements.txt

Exemplos de Uso

python3 .\hunter.py -q "http.html:'titan stealer'" -s {Shodan API Key} -u {URLScan API Key}
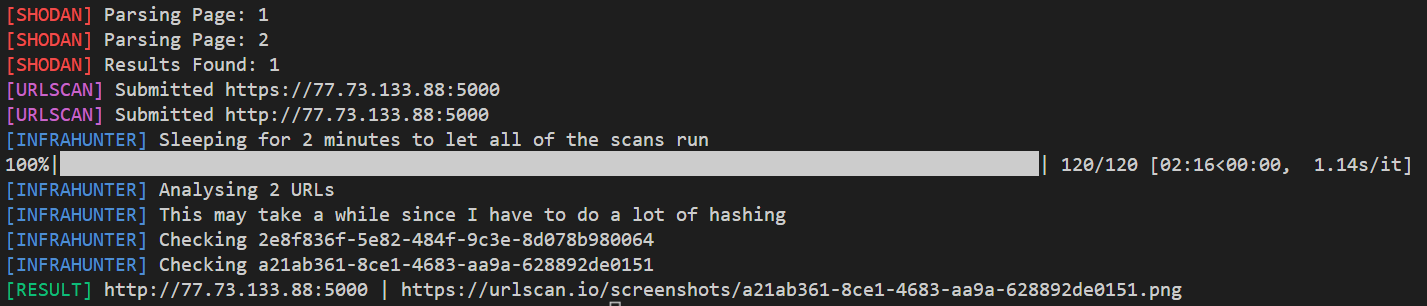
Exemplo de Uso

Consultas Integradas

Você pode usar consultas pré-construídas fornecendo o nome delas com -q. Para listar todas as consultas integradas, execute python .\hunter.py -l.

python3 .\hunter.py -s {Shodan API Key} -u {URLScan API Key} -q google-phishing-http-title

Discord

Você também pode fornecer uma URL para um webhook do Discord com -d, --discord. Isso enviará os resultados para esse webhook em vez de abri-los em um navegador.

O que eu faço?

  1. Pesquisar no Shodan com a consulta fornecida por -q, --query
  2. Para cada combinação de IP/porta/protocolo e domínio/porta/protocolo, enviá-la para o URLScan
    • Se tiver múltiplas portas abertas, todas as portas serão enviadas
    • Enviar URLs http e https
    • Mesmo processo para todos os domínios
  3. Para cada URLScan
    • Verificar se a página analisada retornou um HTTP OK (200)
    • Verificar se há uma captura de tela da página web nos resultados do URLScan
    • Baixar a imagem, calcular seu SHA256 e excluir a imagem
    • Verificar o SHA256 contra uma lista de hashes para excluir (esta lista contém coisas que considerei não maliciosas, mas pretendo criar uma maneira de contornar essa verificação) (a lista existe porque eu uso esta ferramenta para caçar periodicamente)
    • Para cada resultado restante não excluído pela verificação de hash, retornar o resultado

Limitação de Taxa da API

A ferramenta está codificada para aguardar 20 segundos entre os envios ao URLScan, para ser educada. Por padrão, ela usa varreduras públicas; isso pode ser alterado com --scan-type.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




