
Observatório de inteligência de ameaças que agrega feeds da CISA KEV, ThreatFox, URLhaus e MalwareBazaar, com busca, rastreamento de alterações e exportação em STIX/CSV/JSONL.

Inspecione vulnerabilidades exploradas e indicadores de ameaça, verifique as evidências de origem e revise as alterações retidas.
Abrir o Observatório ao vivo · Experimente o passo a passo do KEV · Cobertura de fontes · Execute você mesmo
O Observatório reúne CISA KEV, ThreatFox, URLhaus e MalwareBazaar em um único espaço de trabalho para analistas. Use-o para inspecionar registros de origem, distinguir datas de origem de horários de coleta e exportar resultados limitados do estado atual. Dados ausentes, desatualizados, desativados ou indisponíveis permanecem visivelmente rotulados.
Se a visualização de sete dias não retornar correspondências, use CURRENT KEV CATALOG para inspecionar uma entrada existente. Um resultado vazio bem-sucedido, uma fonte desatualizada e uma leitura indisponível têm significados diferentes. Nenhum deles estabelece que seus sistemas não são afetados.
Resultado: um registro de CVE respaldado pela fonte que você pode inspecionar e referenciar, com a base de datas e os limites de coleta visíveis. Este fluxo de trabalho não determina se seus próprios ativos são vulneráveis.
A exportação é um fluxo de trabalho separado. Comece em Pulse, Infrastructure, URLs ou Malware, escolha uma janela de tempo e aplique a busca ou os filtros disponíveis. Em seguida, selecione Export, revise a seleção de fontes e as contagens da página visível, escolha JSONL, CSV, STIX 2.1, texto desarmado ou um manifesto, e baixe o resultado.
As exportações abrangem a página carregada após a aplicação da política selecionada. Revise as contagens emitidas e não suportadas. Os filtros KEV do espaço de trabalho dedicado Exploited não são transferidos diretamente para a Exportação.
O estado atual da fonte, os eventos de alteração material e a telemetria de busca permanecem separados. A interface nunca substitui registros de demonstração ou atribuição inferida. A coleta é orientada pela demanda; esta implantação não reivindica monitoramento contínuo.
A implementação e as limitações estão documentadas abaixo, incluindo cobertura de fontes, retenção, proveniência e semântica de exportação.
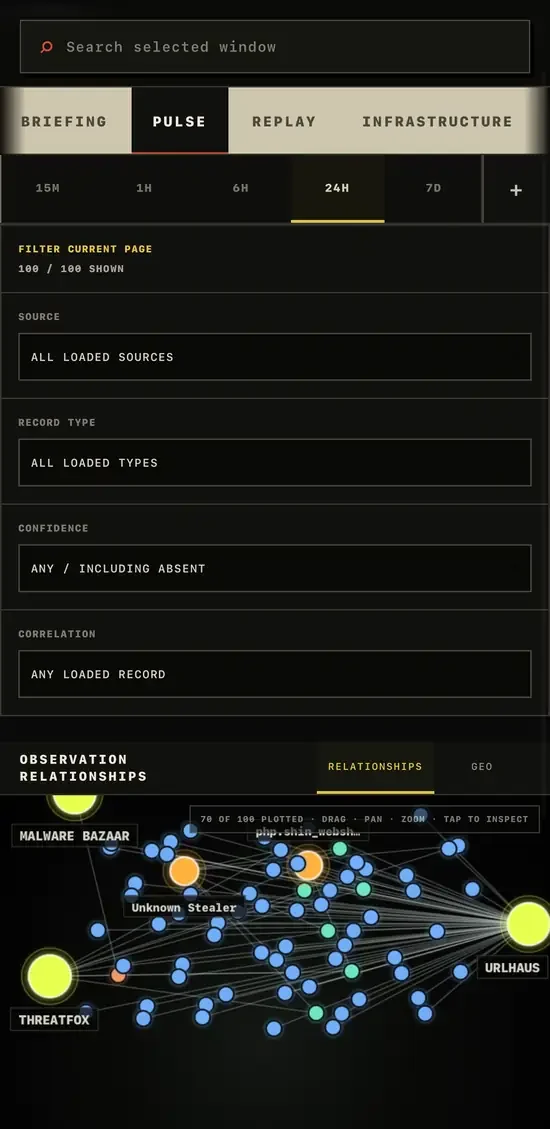
Pulse — relacionamentos entre fontes, integridade das fontes e análise do estado atual.
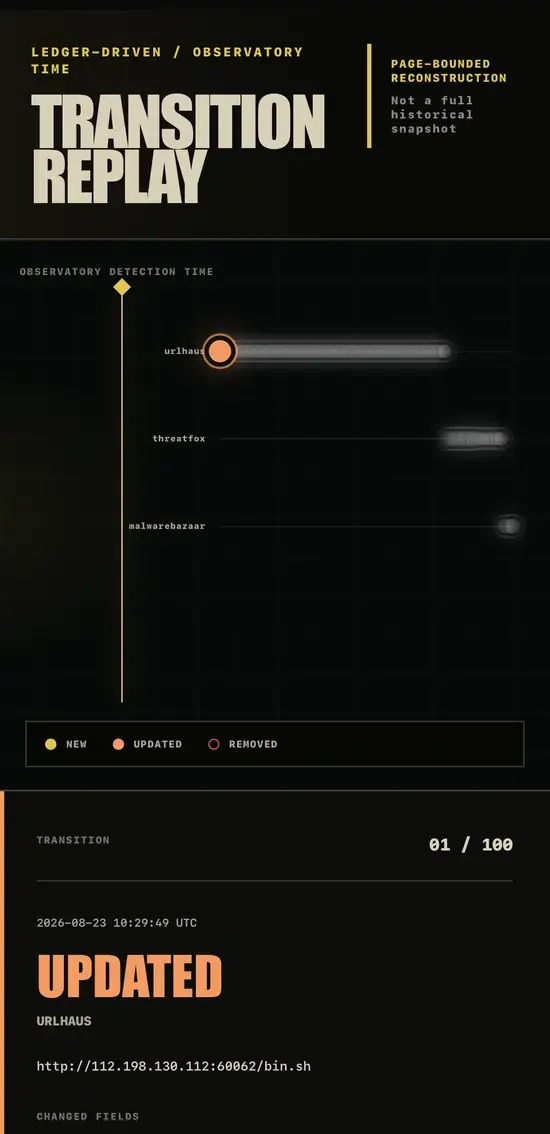
Replay — reconstrução limitada por página das transições retidas NEW, UPDATED e REMOVED.
Superfícies ao vivo adicionais incluem geografia aproximada de infraestrutura de IP público e visualizações de evidências primárias do URLhaus / MalwareBazaar. Essas superfícies intencionalmente não são representadas por capturas de tela de espaço reservado ou duplicadas neste README.
As capturas de produção são capturas de tela que preservam a fonte do Observatório v1.2.0 ao vivo. Elas são recortadas e redimensionadas/comprimidas para apresentação; as evidências exibidas, carimbos de data/hora, contagens, valores de IOC e estados da interface não são regenerados ou substituídos.
O Worker de produção é suportado pelo Cloudflare D1. As credenciais do feed permanecem como segredos do Cloudflare Worker exclusivos do servidor e nunca são exigidas no navegador.
1.2.222.13.0 ou mais recenteEsta implantação é executada no modo demand-driven. O repositório agora tem como alvo diretamente os Cloudflare Workers padrão; os gatilhos agendados não são habilitados intencionalmente na v1.2.2, portanto a aplicação não declara coleta contínua. Um agendador futuro pode chamar a mesma operação runIngestionCycle() após verificação de correção e operacional separada.
O navegador faz uma solicitação de manutenção limitada explícita no uso inicial e a cada cinco minutos enquanto estiver aberto:
POST /api/ingest
        ↓
runIngestionCycle()
        ↓
configuration → TTL → backoff → D1 lease → fetch → normalize → validate
        ↓
snapshot cache + current observations + material events + cycle statistics
Leituras comuns são separadas e locais:
GET /api/observations → D1 current state, scoped before pagination
GET /api/search       → D1 current state, scoped before pagination
GET /api/kev          → D1 current CISA catalog
GET /api/events       → D1 material change ledger
GET /api/geo          → local observations + bounded cached IP enrichment
Nenhuma dessas rotas GET chama um adaptador de origem. Se este projeto posteriormente ganhar um agendador genuinamente suportado, ele poderá chamar a mesma operação runIngestionCycle() sem criar uma segunda implementação de atualização.
| Origem | Credencial | TTL | Cobertura real |
|---|---|---|---|
| CISA KEV | Nenhuma | 30 minutos | Catálogo validado atual completo |
| ThreatFox | THREATFOX_AUTH_KEY | 15 minutos | Janela de IOC de 24 horas solicitada |
| URLhaus | URLHAUS_AUTH_KEY | 15 minutos | Últimos 500 registros retornados pelo endpoint recente |
| MalwareBazaar | MALWAREBAZAAR_AUTH_KEY | 15 minutos | Últimos 100 registros de metadados retornados pelo endpoint |
A cobertura é exibida por origem. APIs com limites nunca são apresentadas como catálogos completos.
A vinculação DB possui conjuntos de dados distintos:
