
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 jamal-soc21/weekly-breach-investigation--006
Repositório que documenta a vulnerabilidade Copy Fail (CVE-2026-31431) no kernel Linux, uma falha local de escalonamento de privilégios que permite…
 kadir/copy-fail-cve-2026-31431-ioc
Kit de detecção, mitigação e IOC para o Copy Fail CVE-2026-31431, escalonamento de privilégios no page-cache do kernel Linux.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
ferramenta autorizada do ECOSYSTEM CYBERDUDEBIVASH para detetar CVE-2026-23550 no plugin WordPress Modular DS
 securityriskadvisors/vectr
Acompanhar as atividades de teste das equipes vermelha e azul para medir as capacidades de detecção e prevenção em cenários de ataque, com…
 owasp/www-project-top-10-for-large-language-model-applications
OWASP Top 10 para Aplicações de Modelos de Linguagem de Grande Escala (Parte do Projeto de Segurança GenAI)
 ncsc-nl/openssl-2022
Informações operacionais sobre CVE-2022-3602 e CVE-2022-3786, duas vulnerabilidades no OpenSSL 3
 3lp4tr0n/beaconhunter
Detecte e responda a beacons do Cobalt Strike usando ETW.
 cristianzsh/freki
Plataforma de análise de malware de código aberto com análise estática de PE, correspondência de padrões YARA, integração com VirusTotal, API REST e…
 rivitna/malware
Regras YARA curadas e programas de detecção para identificação de famílias de ransomware, fornecendo indicadores baseados em assinaturas para triagem…
 keithjjones/hostintel
Uma aplicação Python modular para coletar inteligência sobre hosts maliciosos.
 rxerium/rxerium-templates
Scripts Nuclei criados por @rxerium para zero days / vulnerabilidades ativamente exploradas.
 360netlab/dga
DGA suspeito de PDNS e Sandbox.
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 mbabinski/sigma-rules
Um repositório das minhas próprias regras de detecção Sigma.
 c3rb3ru5d3d53c/mwcfg
Um utilitário modular e rico em recursos para extração de configuração de malware para MalDuck
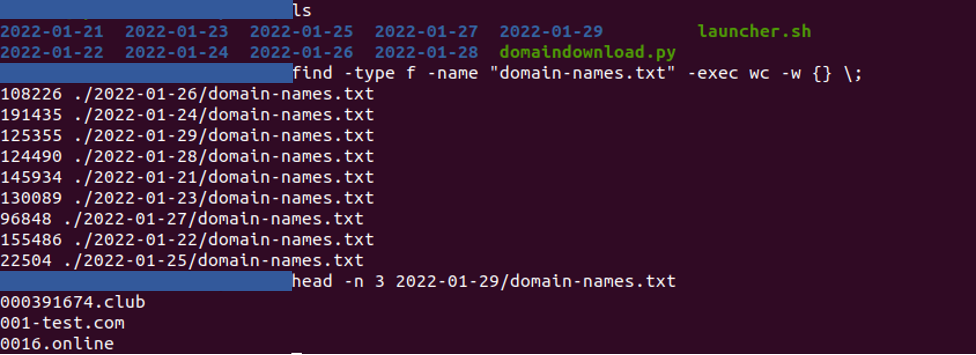 pixelbubble/domainalerting
Alerta diário quando um novo nome de domínio é registrado e contém suas palavras-chave
 anssi-fr/tabi
Detecção de Sequestro de BGP
 stamparm/tsusen
Sensor de tráfego de rede







