
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 soxoj/maigret
🕵️♂️ Colete um dossiê sobre uma pessoa pelo nome de usuário em 6 mil sites
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
 telekom-security/tpotce
🍯 T-Pot - A Plataforma Multi-Honeypot Tudo em Um 🐝
 laramies/theharvester
E-mails, subdomínios e nomes Harvester - OSINT
 antropos17/aegis
EDR de código aberto para agentes de IA. Monitoriza processos, acesso a ficheiros, atividade de rede e anomalias comportamentais em tempo real com…
 divinelabio/argus
O Kit Definitivo de Coleta de Informações
 genai-security-project/genai-llm-top10
OWASP Top 10 para Aplicações de Grandes Modelos de Linguagem
 magercode/list-cve-2025-2026
Lista atualizada de CVE 2025-2026
 smicallef/spiderfoot
Automatiza a coleta e análise de dados OSINT para inteligência de ameaças, mapeamento de superfície de ataque e reconhecimento. Integra mais de 200…
 mvt-project/androidqf
androidqf (Android Quick Forensics) ajuda a reunir rapidamente evidências forenses de dispositivos Android, a fim de identificar possíveis vestígios…
 elbraino/awesome-blackhat-arsenal
Coleção curada de ferramentas de cibersegurança apresentadas nos eventos Black Hat Arsenal.
 the-art-of-hacking/h4cker
Coleção selecionada de recursos de cibersegurança, laboratórios e materiais de treinamento cobrindo hacking ético, testes de penetração,…
 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
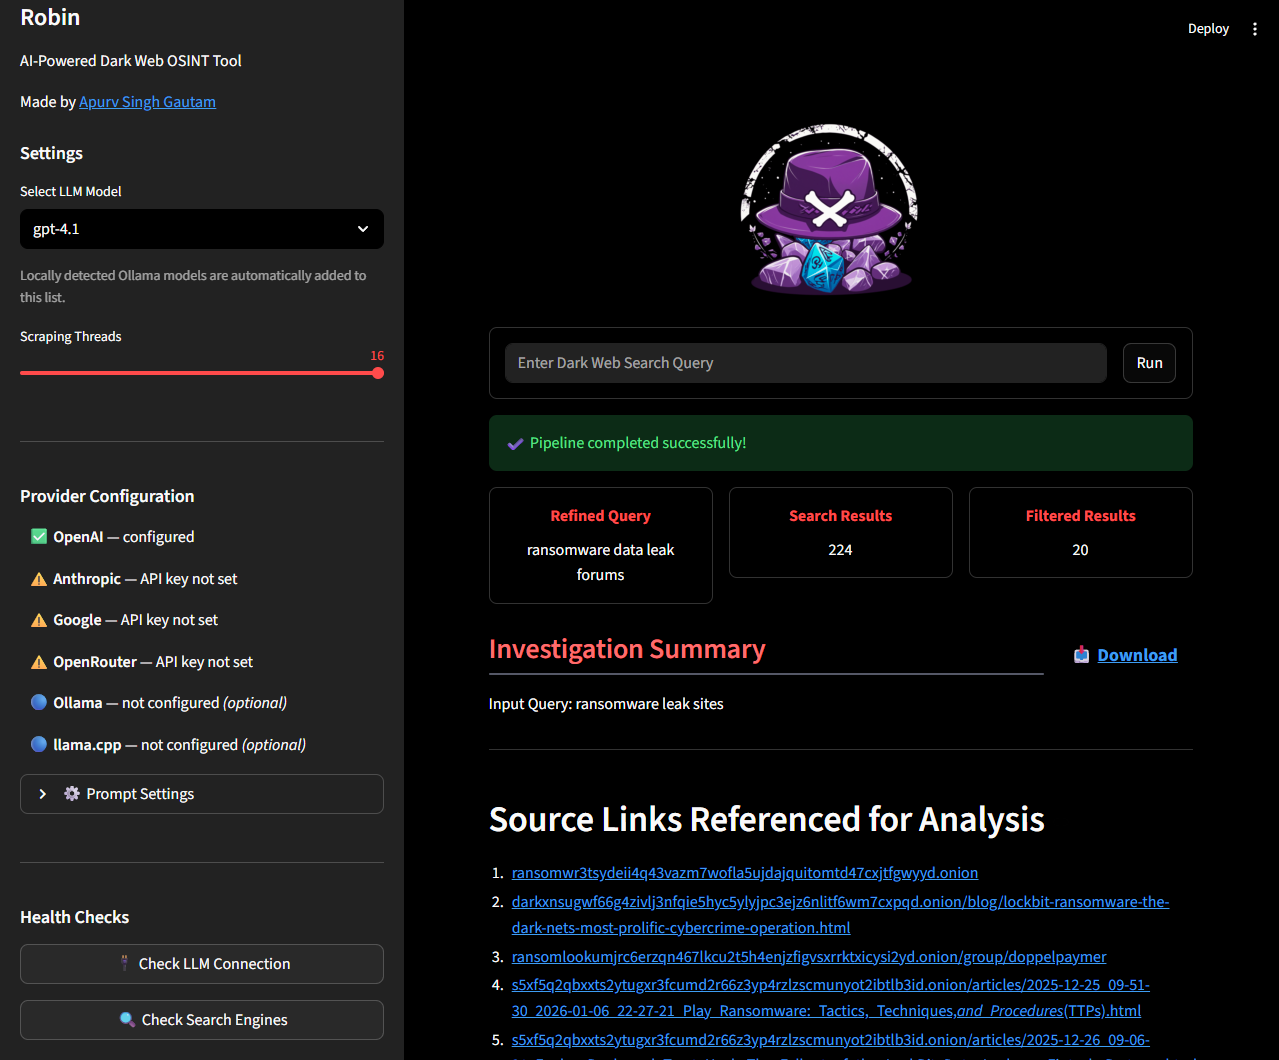 apurvsinghgautam/robin
Ferramenta de OSINT na dark web com IA que usa LLMs para refinar consultas, filtrar resultados de pesquisa e gerar resumos de investigação, com…
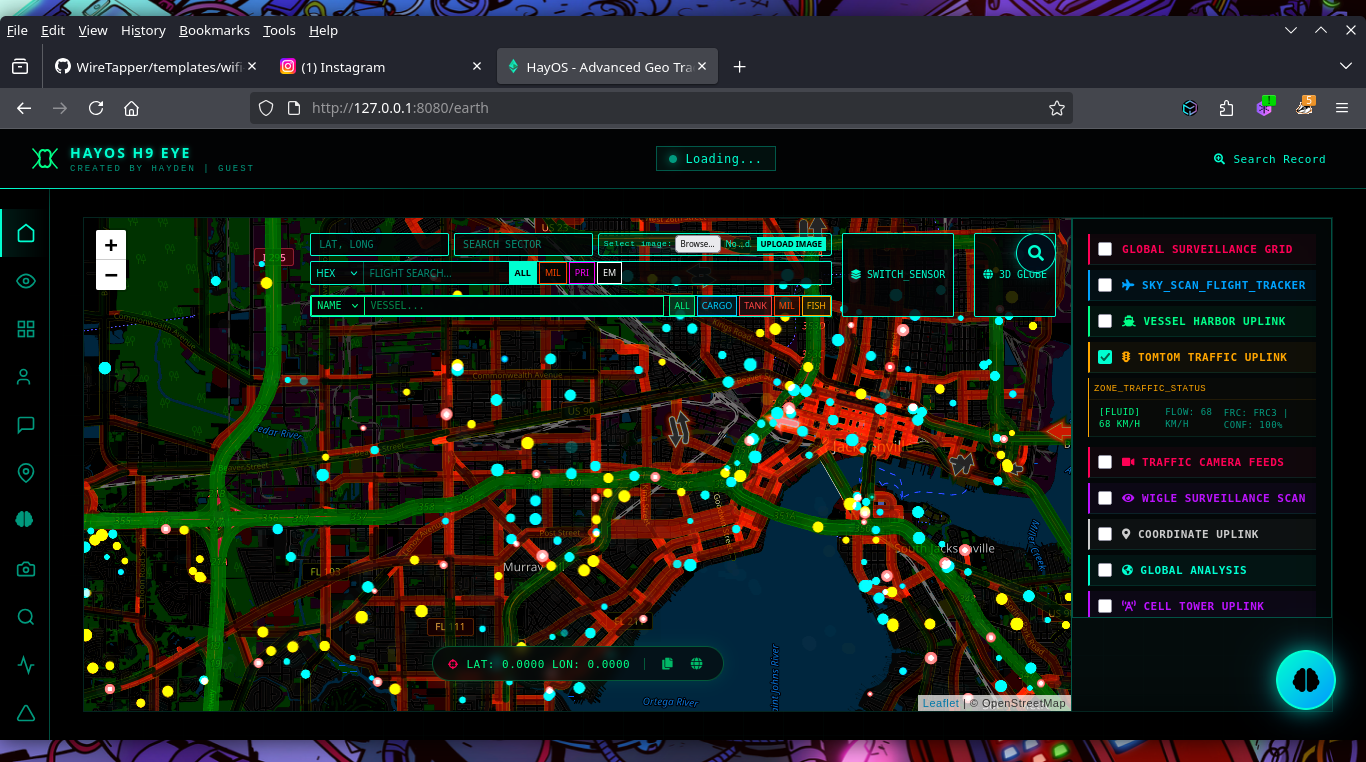 h9zdev/geosentinel
Plataforma OSINT geoespacial em tempo real que agrega dados de voos, embarcações e satélites com busca na dark web, dorking em redes sociais e…
 sims718718/unifiedthreathunting
Documenta uma metodologia de caça a ameaças estruturada e repetível, abrangendo gatilhos, hipóteses SMART, critérios de viabilidade, definição de…
 gr4ym4ntx/attackintel
Um script em Python para consultar a API MITRE ATT&CK por táticas, técnicas, mitigações e métodos de detecção para grupos de ameaças específicos.
 vulncheck-oss/cli
Ferramenta oficial de linha de comando da VulnCheck







