
 #1
Ferramentas para consumir, agregar e analisar feeds de inteligência de ameaças externos de várias fontes.
Recomendado pelo Kitploit

 sumidcyber/zeroscout
🦅 ZeroScout: O Caçador de Ameaças Autônomo Local e na Nuvem. Visualize ataques em uma Sala de Guerra ao vivo, identifique grupos APT via Análise…
 cspf-founder/darwis-taxii
Um servidor TAXII (Trusted Automated eXchange of Indicator Information) de alto desempenho escrito em Rust.
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) usando fontes e indicadores de ameaças nacionais, ou até globais, mas com evidencias ou indicadores nacionais do…
 ptkthg/statecraftcyber
Plataforma de threat intelligence em PT-BR - CVEs, briefings, IOCs e noticias de segurança
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 functori/argos/argos
Análise e Representação de Grafos de Operações Suspeitas (Análise e Representação dos Grafos das Operações Suspeitas)
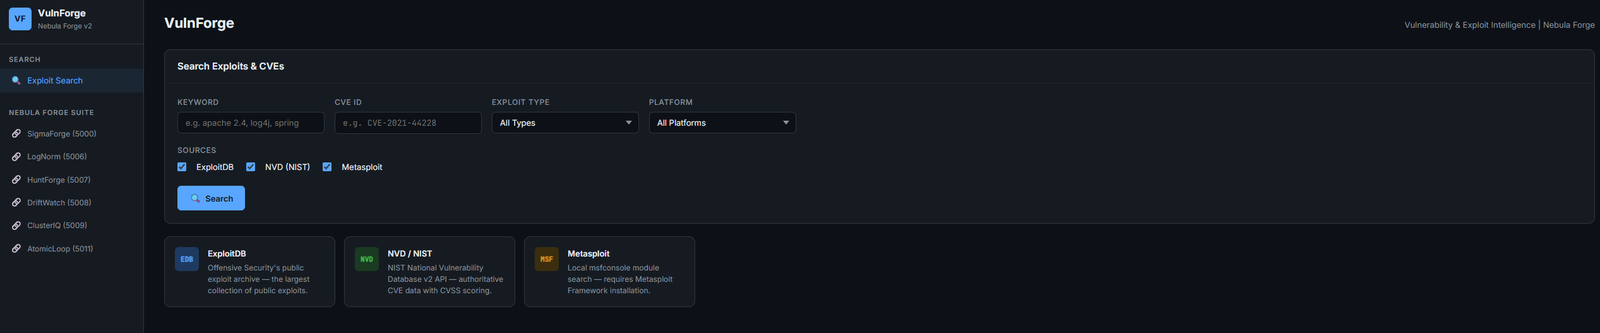 rootless-ghost/vulnforge
Inteligência de vulnerabilidades e exploits — ExploitDB, NVD, busca no Metasploit com mapeamento CVE→ATT&CK e integração LogNorm/HuntForge | Parte do…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Scanner de IOC e Toolkit de Detecção para Path Traversal no GitLab. Detecte e rastreie a exploração da vulnerabilidade crítica de…
 xghst0/reconkg
Triagem de vulnerabilidades com proveniência. Resolve CVEs a partir de corpora construídos localmente (NVD/KEV/EPSS, ExploitDB, nmap script.db) e…
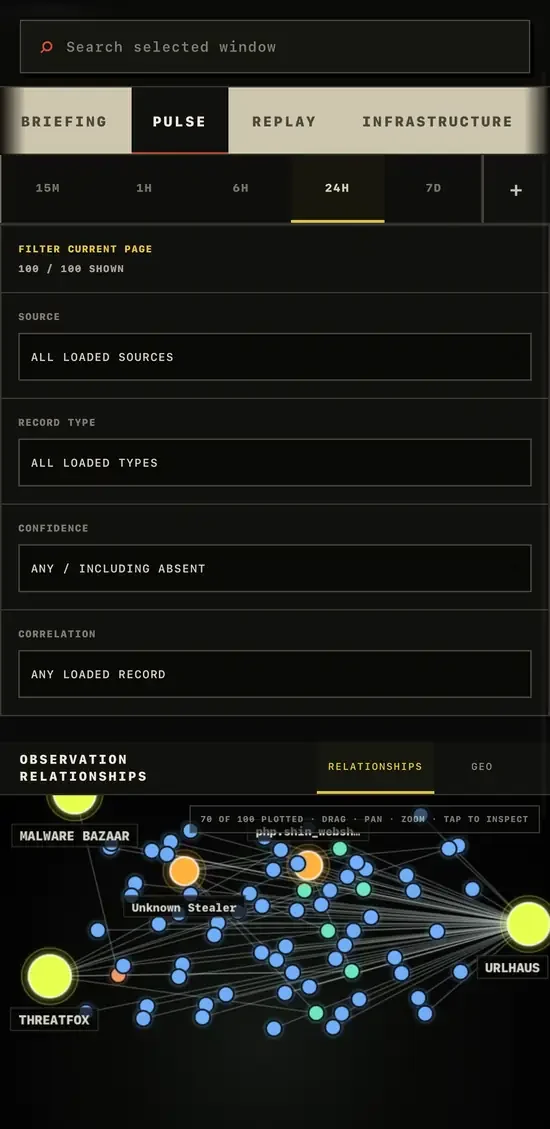 gnomeman/badbanana-threat-observatory
Observatório de inteligência de ameaças que agrega feeds da CISA KEV, ThreatFox, URLhaus e MalwareBazaar, com busca, rastreamento de alterações e…
 adham504/sentinelthread-forensics
Plataforma de triagem forense de alta velocidade para Windows que orquestra o motor Hayabusa para transformar logs EVTX brutos em linhas do tempo de…
 rollwagen/abusech
CLI client para abuse.ch
 cross-samuel1/soc-analyst-hub
Ferramenta gratuita e offline de SOC Analyst Hub para Tier 1 — checklists de IR, playbooks de triagem de alertas, consultas de threat hunting e…
 xakepnz/enterpriseattack
Um módulo Python leve para interagir com o conjunto de dados Enterprise do [MITRE ATT&CK®](https://attack.mitre.org/). Construído para velocidade com…
 renat0z3r0/notepadpp-supply-chain-iocs
IoCs e regras de detecção para o ataque à cadeia de suprimentos do Notepad++ (CVE-2025-15556) — Lotus Blossom APT, junho–dezembro de 2025. Inclui…
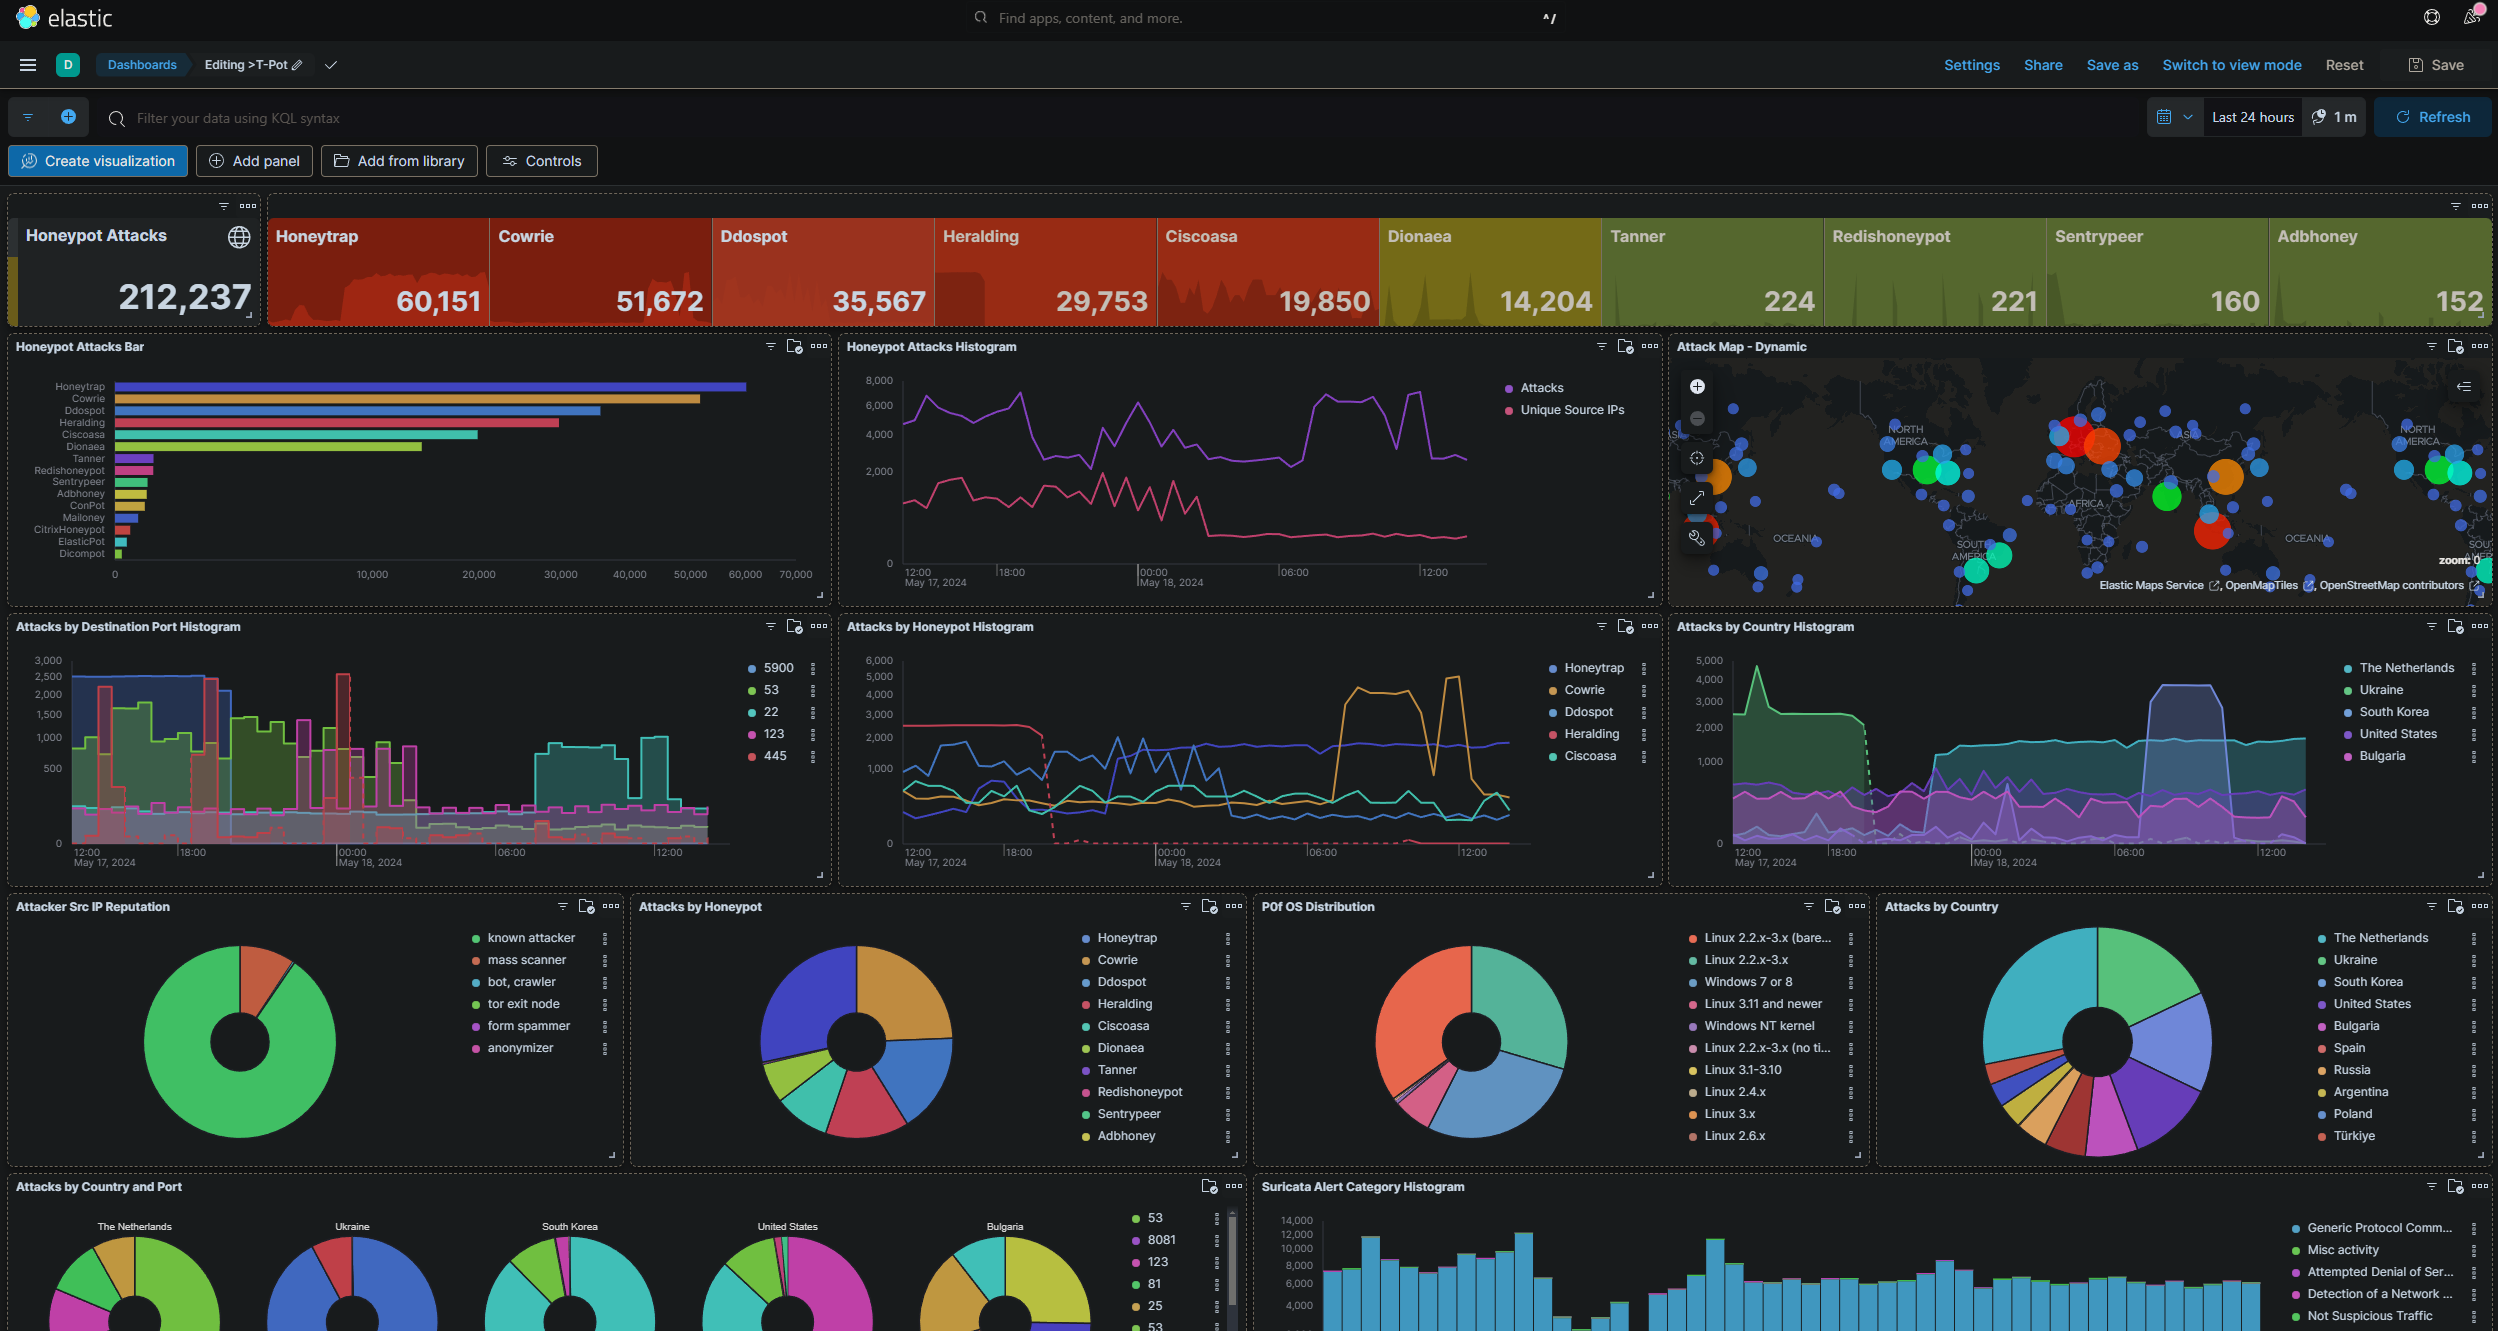 rxerium/honeypot
🍯Honeypot Threat Intel
 guardicode/cve-2021-44228_iocs
Coleção curada de Indicadores de Comprometimento (IoCs) públicos para a vulnerabilidade Log4j (CVE-2021-44228), agregados de múltiplas fontes para…
 watchguard-threat-lab/log4shell-iocs
Uma coleção de IOCs para o CVE-2021-44228 também conhecido como Log4Shell








