rootless-ghost/vulnforge
Inteligência de vulnerabilidades e exploits — ExploitDB, NVD, busca no Metasploit com mapeamento CVE→ATT&CK e integração LogNorm/HuntForge | Parte do Nebula Forge

Ferramenta de Inteligência de Vulnerabilidades e Exploits | Nebula Forge Detection Suite v2


O VulnForge agrega inteligência de exploits do ExploitDB, NVD e Metasploit, mapeia os resultados para técnicas do MITRE ATT&CK e alimenta os resultados diretamente no pipeline de purple team do Nebula Forge — gerando playbooks de caça, exportações prontas para o LogNorm e gatilhos de simulação do AtomicLoop a partir de uma única pesquisa.
Ferramentas de nível de laboratório. Construído e testado num laboratório doméstico de engenharia de deteção. Funciona conforme documentado, mas não está reforçado para produção ou implementação multiusuário. Consulte o SECURITY.md para o âmbito.
O VulnForge colmata a lacuna entre a descoberta de vulnerabilidades e a engenharia de deteção. Pesquise por um CVE ou palavra-chave, obtenha dados de exploits mapeados para técnicas do ATT&CK e, em seguida, envie esse contexto para jusante — diretamente para o HuntForge para geração de playbooks ou para o AtomicLoop para simulação.
Posição no pipeline:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python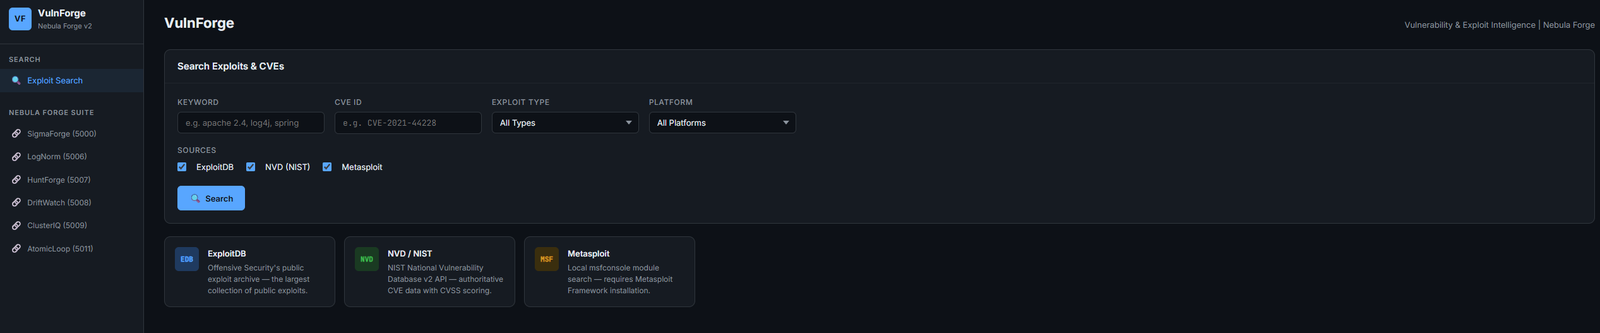
O VulnForge faz parte do Nebula Forge — uma plataforma SOC de código aberto que cobre todo o fluxo de trabalho de engenharia de detecção.
| Ferramenta | Porta | Função |
|---|---|---|
| LogNorm | 5006 | Normalização de logs (ECS-lite) |
| HuntForge | 5007 | Geração de playbooks de caça ATT&CK |
| DriftWatch | 5008 | Análise de desvio de regras Sigma |
| ClusterIQ | 5009 | Agrupamento e triagem de alertas |
| AtomicLoop | 5011 | Executor de testes Atomic Red Team |
| VulnForge | 5012 | Inteligência de vulnerabilidades e exploits |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
Acesse em http://localhost:5012
Esta ferramenta é executada como um serviço conteinerizado na suíte Nebula Forge. A forma recomendada de iniciar tudo junto:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
Acesso: http://localhost:5012
Contêiner autônomo:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), um ID de CVE (ex.: CVE-2021-44228), ou ambosPesquisa:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
Exportar para LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
Enviar para o HuntForge:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
Verificação de integridade:
curl http://localhost:5012/health
O VulnForge mapeia CVEs para técnicas ATT&CK usando uma consulta encadeada:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
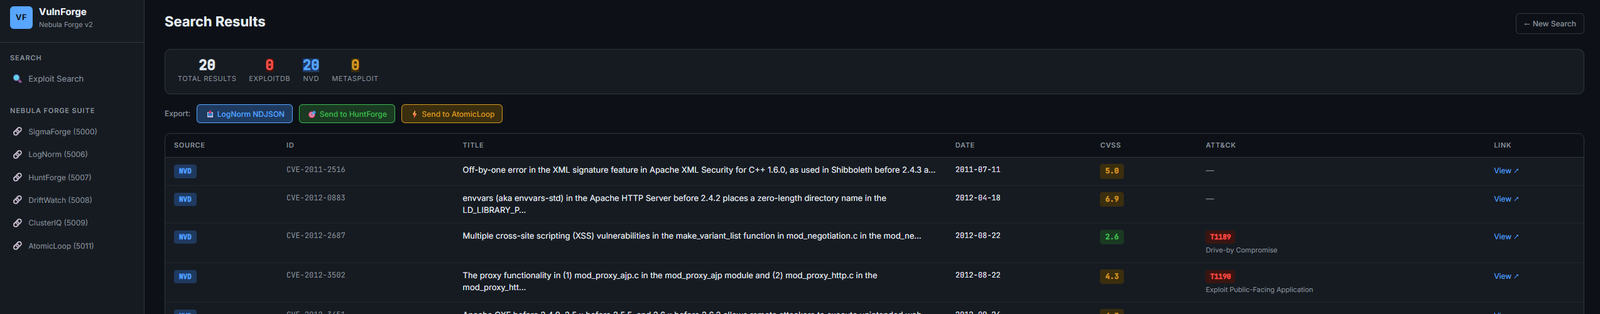
Os resultados incluem o ID da técnica, o nome da técnica, a tática e o nível de confiança (alto/médio/baixo). Quando nenhum mapeamento é encontrado, UNKNOWN é retornado em vez de omitir silenciosamente o campo.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonO VulnForge destina-se a testes de segurança autorizados, engenharia de deteção e operações de purple team. Não utilize contra sistemas que não possui ou para os quais não tem permissão escrita explícita para testar.
Este projeto está licenciado sob a Licença MIT — consulte o ficheiro LICENSE para mais detalhes.
Criado por Rootless-Ghost