
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
 paultendo/confusable-vision
O primeiro conjunto de dados de confusáveis fonte por fonte do mundo: quais caracteres Unicode se parecem, medidos a partir dos contornos de 322…
 rocketchat/layne
Um doggo que ajuda a procurar problemas de segurança nos seus repositórios.
 owasp/donkai
DonkAI é um laboratório prático para o OWASP Top 10 para Aplicações de LLM (2025) - sem necessidade de LLM real.
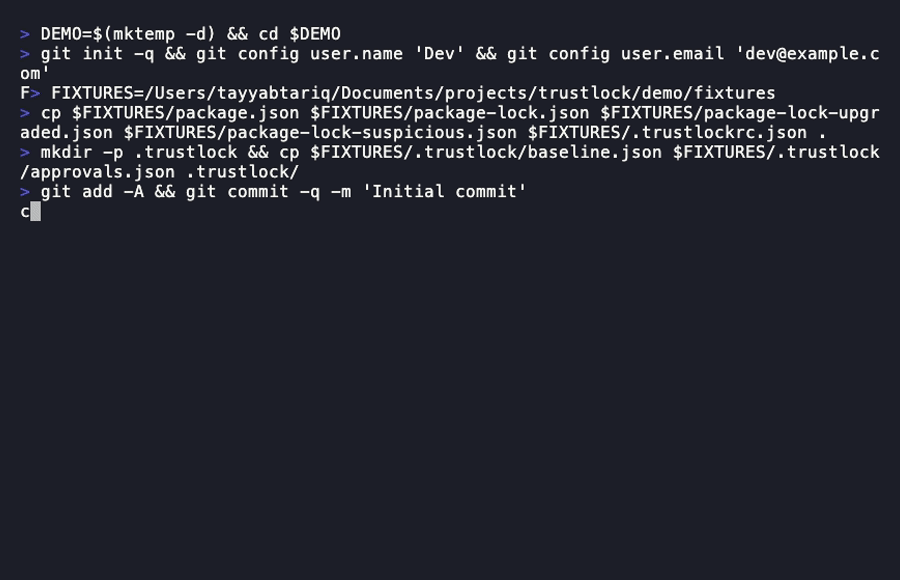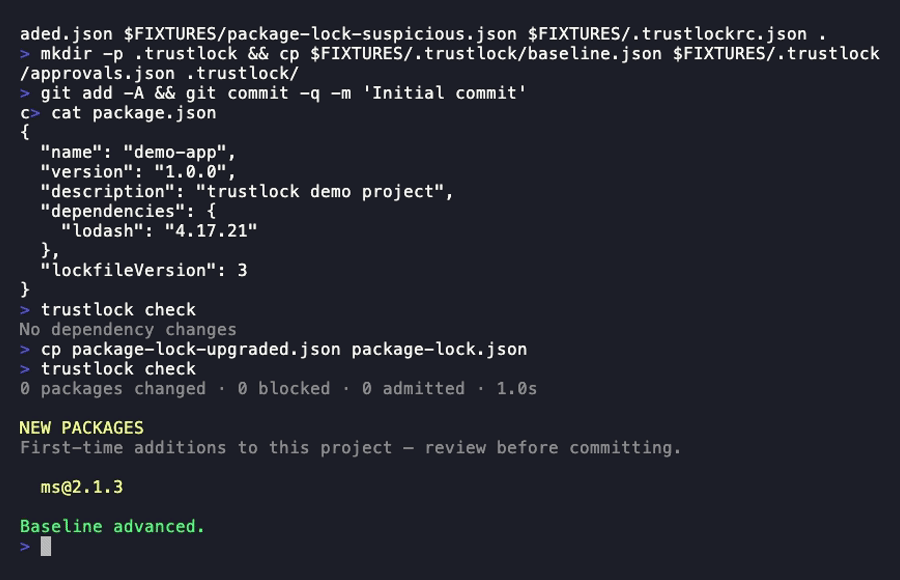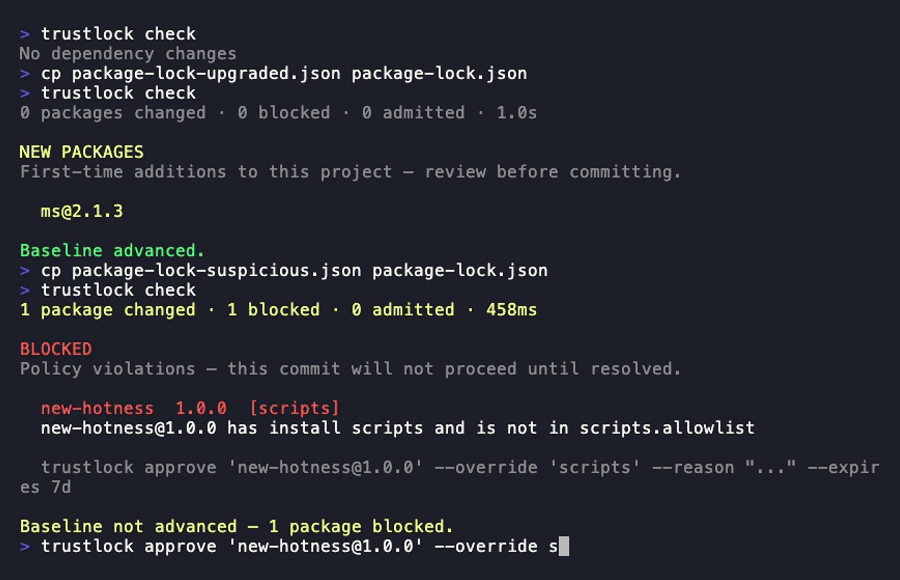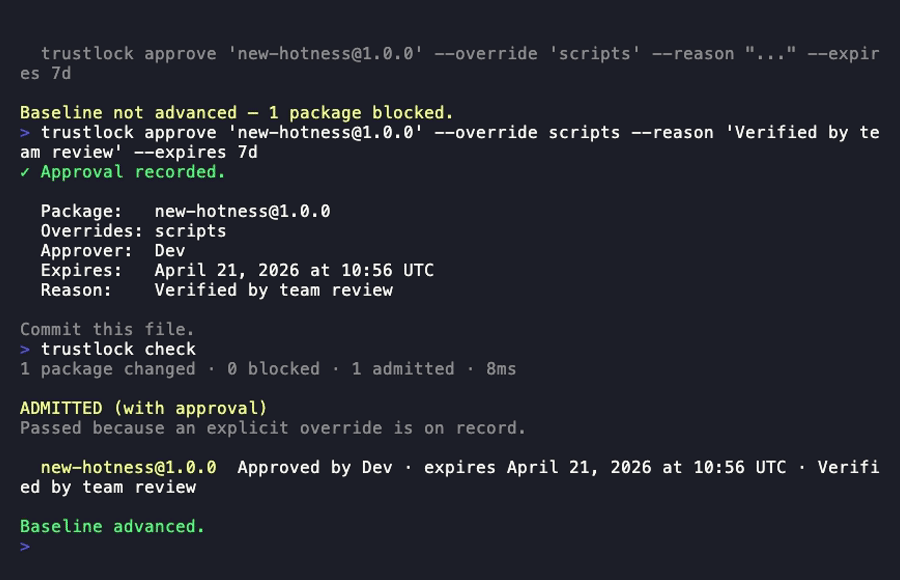 tayyabt/trustlock
Um controlador de admissão de dependências nativo do Git. Avalia sinais de confiança em cada alteração de dependência e bloqueia commits ou builds…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Testado em Ubuntu 23.10)
 martyx00/vulnfanatic-ng
Plugin do BianryNinja para identificar vulnerabilidades em binários descompilados com varreduras programáticas e suporte a LLM.
 ltmthink/cve-2023-51385_test
Uma validação para CVE-2023-51385
 boxed-dev/vibe-coding-security
Checklist de segurança pré-lançamento para aplicativos gerados por IA (Lovable, v0, Bolt, Cursor). 69 verificações cobrindo Supabase RLS, chaves…
 eastarctica/cve-2026-43813
CVE-2026-43813: bypass de enforceEnvironment no CloudAttestation
 codesecurityteam/harbor
CVE-2022-46463 Script de download automático de imagens públicas do harbor
 anee769/conduit
Gateway de API on-premise para agentes de codificação de IA com atribuição de custos por engenheiro, orçamentos rígidos, governança de egresso…
 tomjwxf/scopeblind-gateway
Gateway de segurança para servidores MCP com aplicação de políticas por ferramenta, recibos de auditoria assinados com Ed25519 e registro em modo…
 aquasecurity/vexhub-crawler
Colete documentos VEX e atualize o VEX Hub
 emirkmo/xz-backdoor-github
Histórico de commits relacionados ao backdoor xz Descoberto em 29 de março de 2024: CVE-2024-3094.
 simplylu/cve-2021-42574
Gere arquivos maliciosos usando o ataque bidi publicado recentemente (CVE-2021-42574)
 aquasecurity/binfinder
Encontre arquivos binários não instalados pelo gerenciador de pacotes
 timwr/cve-2017-1000117
Prova de conceito do CVE-2017-1000117
 commonguy25/authproof-sdk
Recibos de delegação criptograficamente assinados para agentes de IA. Defina exatamente o que uma IA pode e não pode fazer — assinado, verificável, à…








