
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit

 mergebase/log4j-samples
Dados de teste públicos. Amostras de versões da biblioteca log4j para ajudar scanners/detectores log4j a melhorar sua precisão na detecção de…
 zjuicsr/deeptrap
Security benchmark para avaliar agentes OpenClaw em contextos de execução adversarial, incluindo arquivos envenenados, habilidades injetadas,…
 mindpatch/vulfy
🐺 Vulfy – Scanner rápido de versões de pacotes baseado em Rust
 mhaggis/package-inferno
Um Scanner de Pacotes Público para a Comunidade
 rxb06/credactor
Digitalize. Redija. Faça commit limpo.
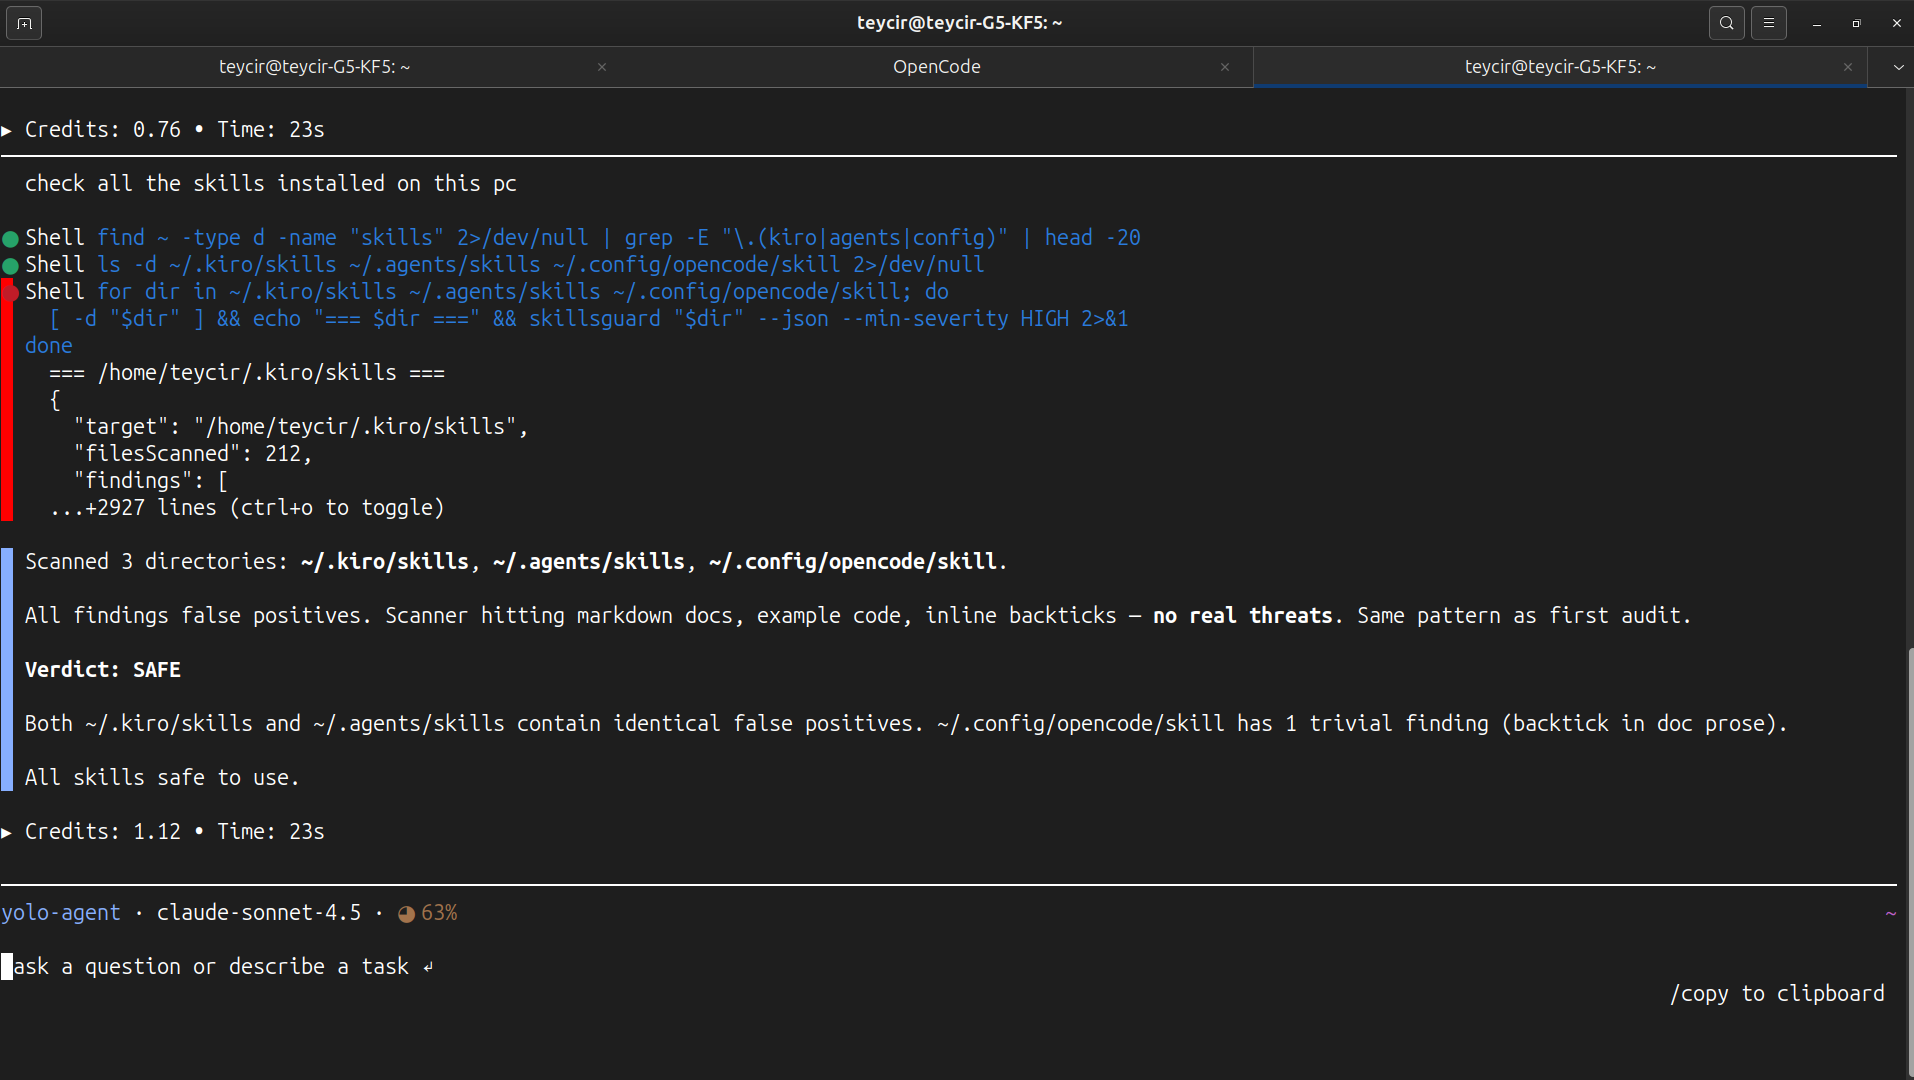 teycir/skillsguard
Scanner de segurança estático para pacotes de skills de agentes de IA. Detecta arquivos SKILL.md maliciosos e scripts empacotados antes que eles…
 aquasecurity/scan-cve-2018-8115
Ferramenta CLI que verifica imagens Docker para CVE-2018-8115 verificando camadas em busca de arquivos maliciosos, ajudando a garantir pulls seguros…
 winnpixie/log4noshell
Um Agente Java que desabilita a Pesquisa JNDI do Apache Log4J para mitigar o CVE-2021-44228 ("Log4Shell").
 viralmaniar/vulnvault
Base de conhecimento voltada para desenvolvedores sobre vulnerabilidades de segurança de aplicações, com exemplos de código inseguro versus seguro,…
 0x3a/cve-2014-4936
Repositório para o código POC do CVE-2014-4936.
 owasp/xpsd
Triagem de alcançabilidade para varreduras de vulnerabilidades. Envia os resultados do scanner para um agente LLM que lê seu código-fonte e decide…
 rapticore/ore-mal-pkg-inspector
Detecção de Pacotes Maliciosos Multi-ecossistema e Scanner de Segurança da Cadeia de Suprimentos
 aaravmaloo/revera
O score de crédito para pacotes npm. Analise a reputação do pacote, manutenção, segurança, confiança do publicador e saúde do ecossistema antes de…
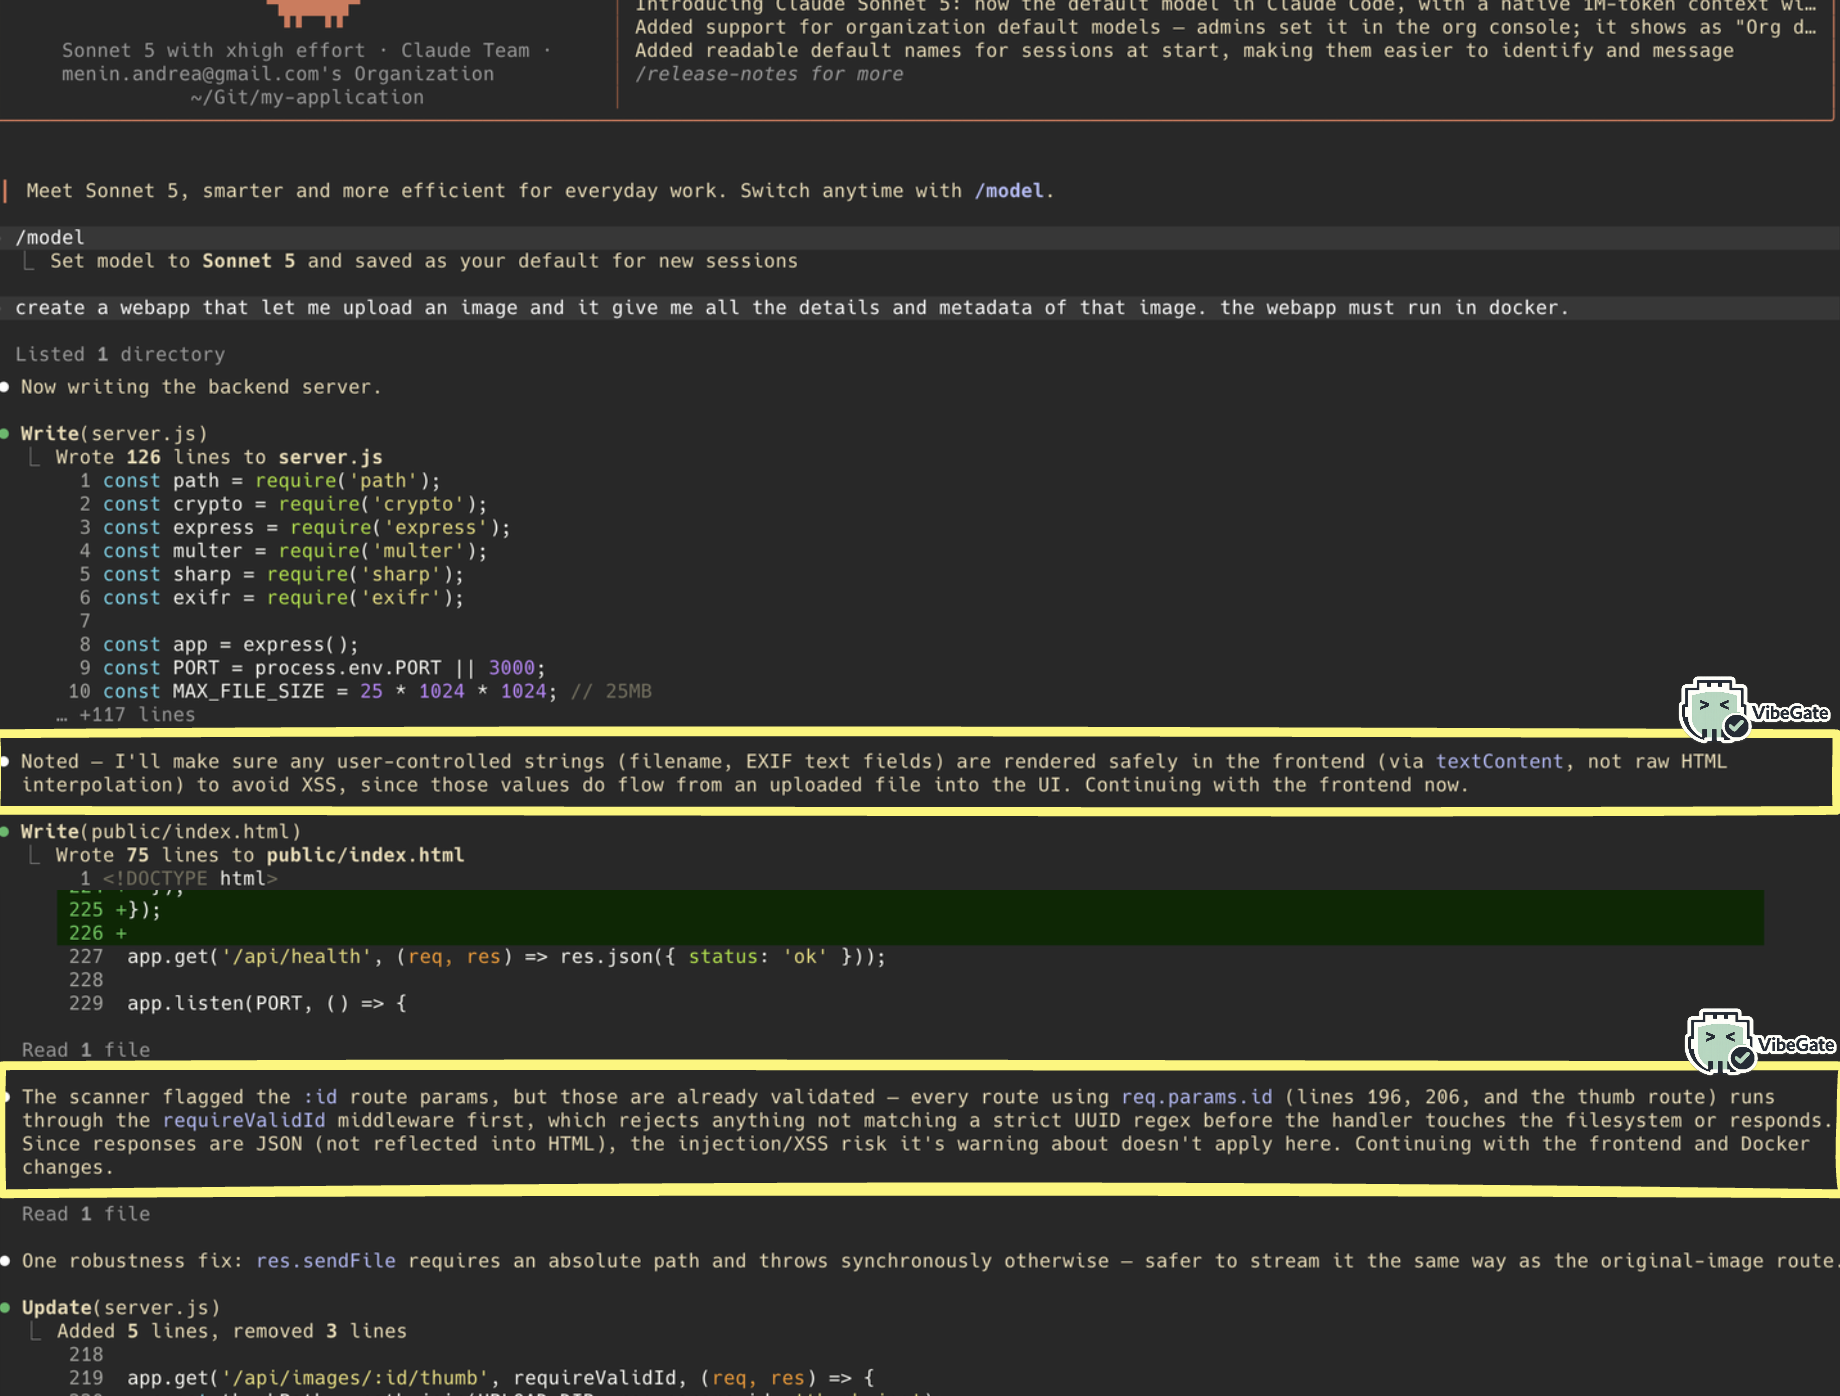 themiddleblue/vibegate
Hook de segurança de pré-escrita independente de hospedeiro para agente de codificação: detecta padrões de entrada do usuário via Semgrep e emite…
 jvr2022/cve-2026-40345
Reproduz uma negação de serviço por exaustão de pilha no deepmerge-ts anterior à versão 8.0.0, documenta a exploração e inclui um scanner para faixas…
 alvm/php2shell-eol-backport
Correção não oficial para CVE-2026-109618 / CVE-2026-109619 (php2shell) para os pacotes PHP 5.4 / 5.3 em fim de vida do RHEL, CentOS e Oracle Linux 7…
 alexandreheroux/fix-cve-2021-44228
Aplicar o processo de remoção de classes de arquivos ear/war/jar/zip, consulte https://logging.apache.org/log4j/2.x/
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC








