
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit

 owasp/trisuella-aidlca-framework
Estrutura LLMSecOps governada por políticas que fornece SAST baseado em AST, verificação de segredos, verificações de supply-chain e CSPM multicloud,…
 mbennett-labs/crypto-scanner
Ferramenta CLI para verificar bases de código em busca de criptografia vulnerável a quantum.
 nccgroup/secretscrub
Processa a saída SARIF de ferramentas de análise estática para detectar e mascarar segredos embutidos no código-fonte, criando uma cópia limpa sem os…
 thrilokh-q123/cve-2025-23134_fixes_code
A função ASN1_STRING_set() recebe um comprimento do tipo `int`, certifique-se de que o argumento não seja inadvertidamente truncado quando for…
 sassoftware/shiro
CVE-2026-49268 — Análise e Remediação de uma Vulnerabilidade de Bypass de Autenticação por Injeção LDAP
 minhhk68/cve-2026-13158
Exploit de prova de conceito e advisory técnico para uma vulnerabilidade de upload arbitrário de arquivos com privilégios de Admin+, que leva à…
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidade de desserialização de sessão) analisando o código fonte por chamadas inseguras a…
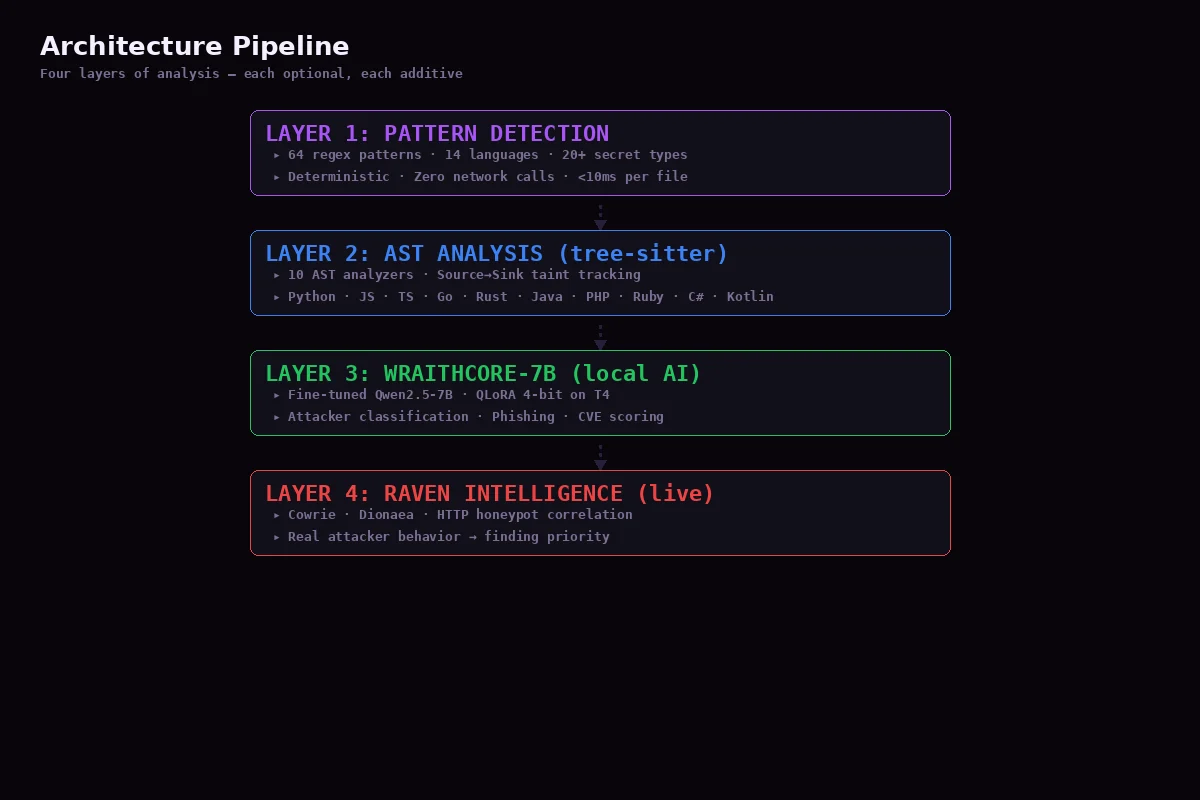 niffyhunt/codeguard-copilot
Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberadamente vulnerável para testar a detecção do Log4Shell (CVE-2021-44228), a classificação do impacto no código e as…
 luiscastellanos-dev/cobol-shield
Kit de ferramentas de fortalecimento de segurança para sistemas legados COBOL — deteção de Unicode invisível, análise de limites de formato,…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de estouro de buffer de pilha CWE-120 de CVE-2020-8597 (pppd EAP) como um alvo de análise estática CodeQL
 offensive360/sast-scan-action
GitHub Action para varreduras SAST do Offensive360 e resultados SARIF. Consulte o programa de código aberto para elegibilidade e configuração.
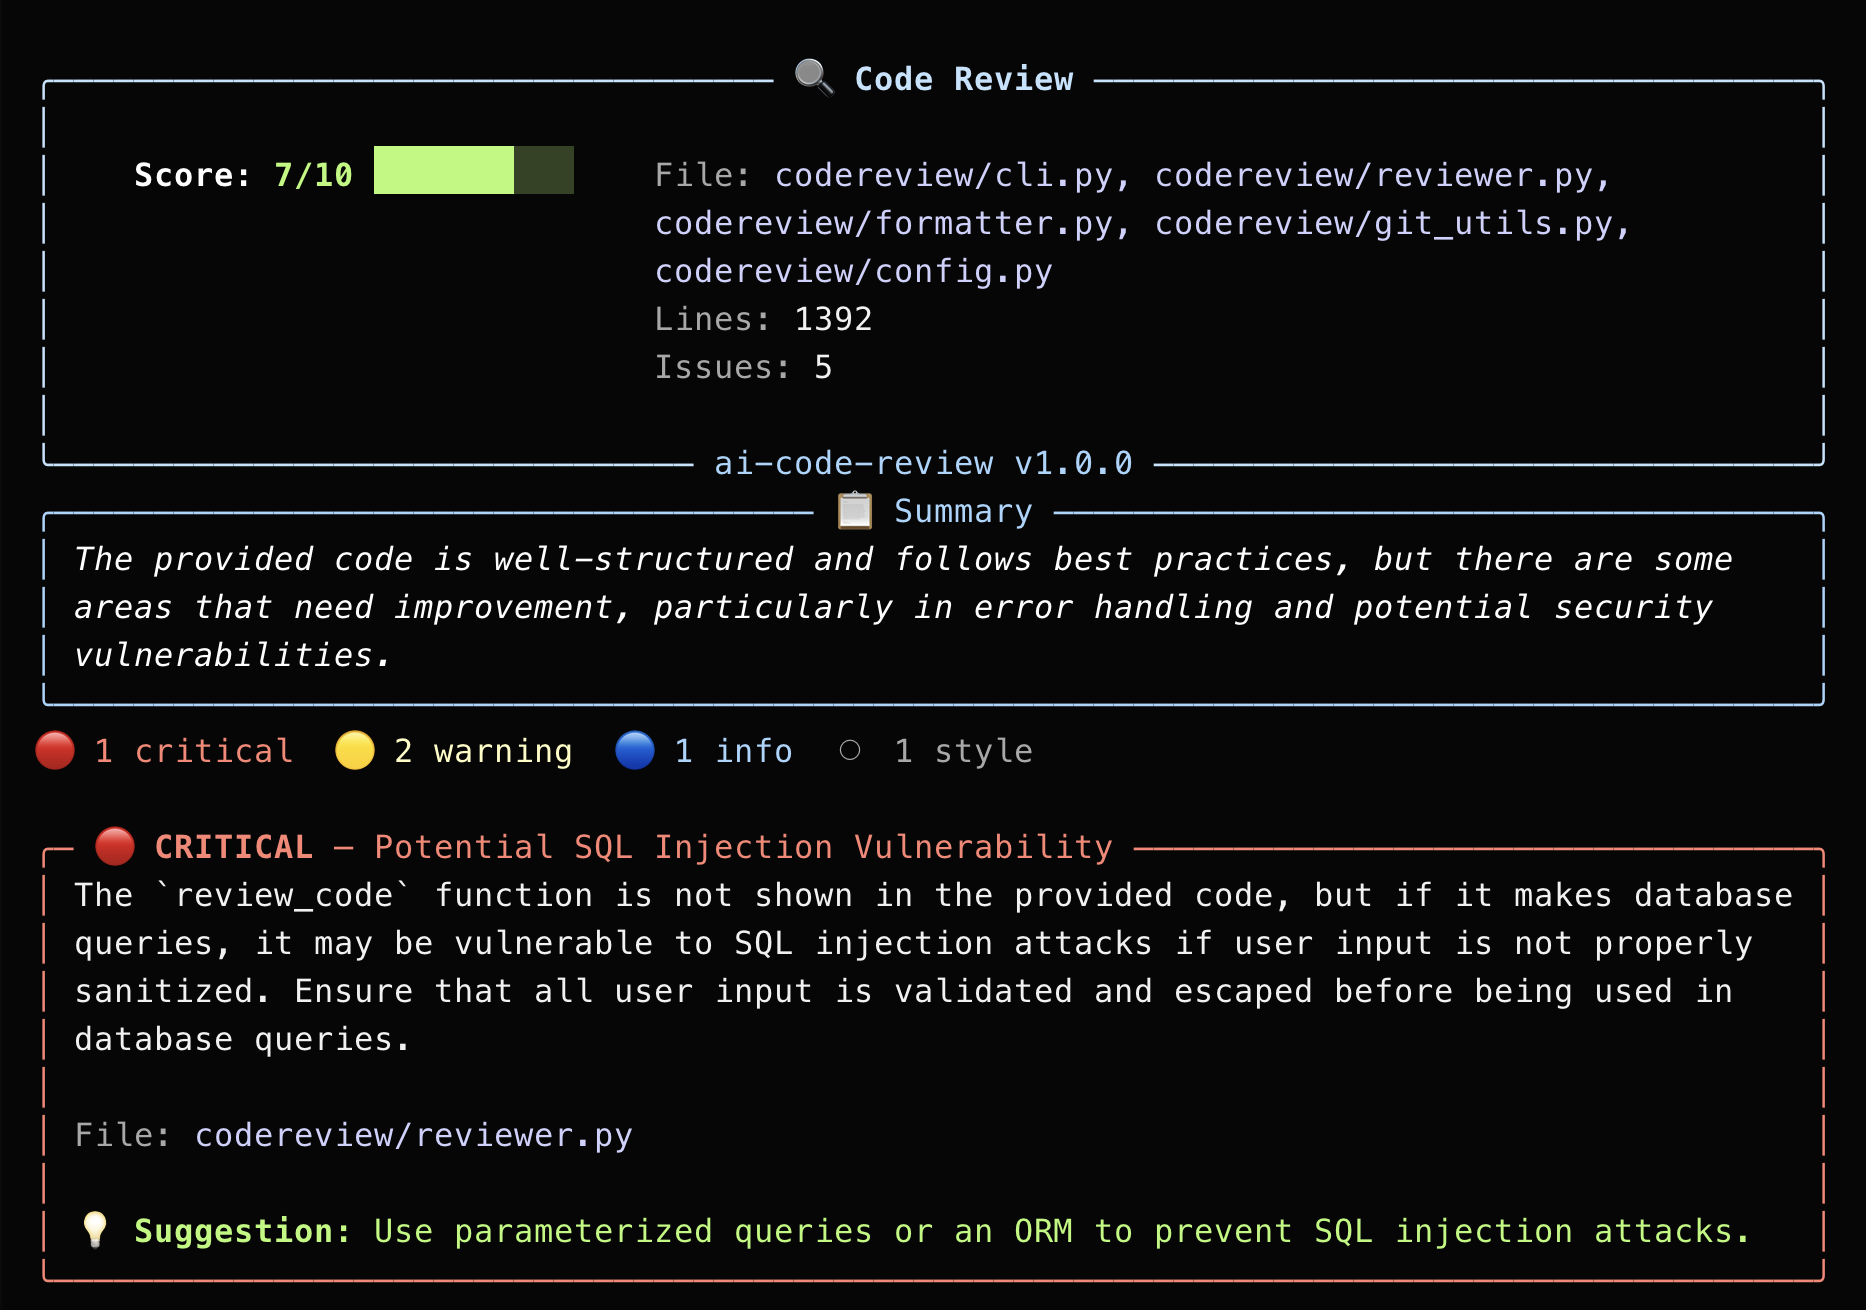 jaydendancer12/ai-code-review
Ferramenta CLI com inteligência artificial que revisa código em busca de vulnerabilidades de segurança, bugs e anti-padrões usando LLMs. Suporta…
 offensive360/mcp-server
Servidor MCP que executa varreduras SAST em bases de código locais e retorna descobertas com severidade e correções, permitindo que assistentes de IA…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Gera cinco formatos de payload de desserialização .NET para CVE-2026-56158, entrega-os por endpoints HTTP/SOAP/JSON, inclui servidor mock, scanner e…
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
Documentação de CVE-2023-31606: uma vulnerabilidade ReDoS na função sanitize_html da gem Redcloth, com análise de causa raiz, pontuação CVSS 7.5 e…
 arian-gogani/enforcement-coverage
Encontra rotas de API com autorização mais fraca do que suas irmãs. Recuperou o CVE-2026-45316 a partir do código-fonte. Inclui os resultados…








