
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit
 david-a-wheeler/flawfinder
uma ferramenta de análise estática para encontrar vulnerabilidades em código-fonte C/C++
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Um Novo Scanner de Segurança Web de Código Aberto.
 kira2040k/php_code_analysis
Scanner de código PHP estático que detecta injeção SQL, XSS, SSRF, LFI, injeção de comandos, desserialização insegura e outras vulnerabilidades web…
 mhaskar/bughound
Ferramenta de análise estática de código baseada em Elasticsearch
 doyensec/regexploit
Encontre expressões regulares vulneráveis a ReDoS (Ataque de Negação de Serviço por Expressão Regular)
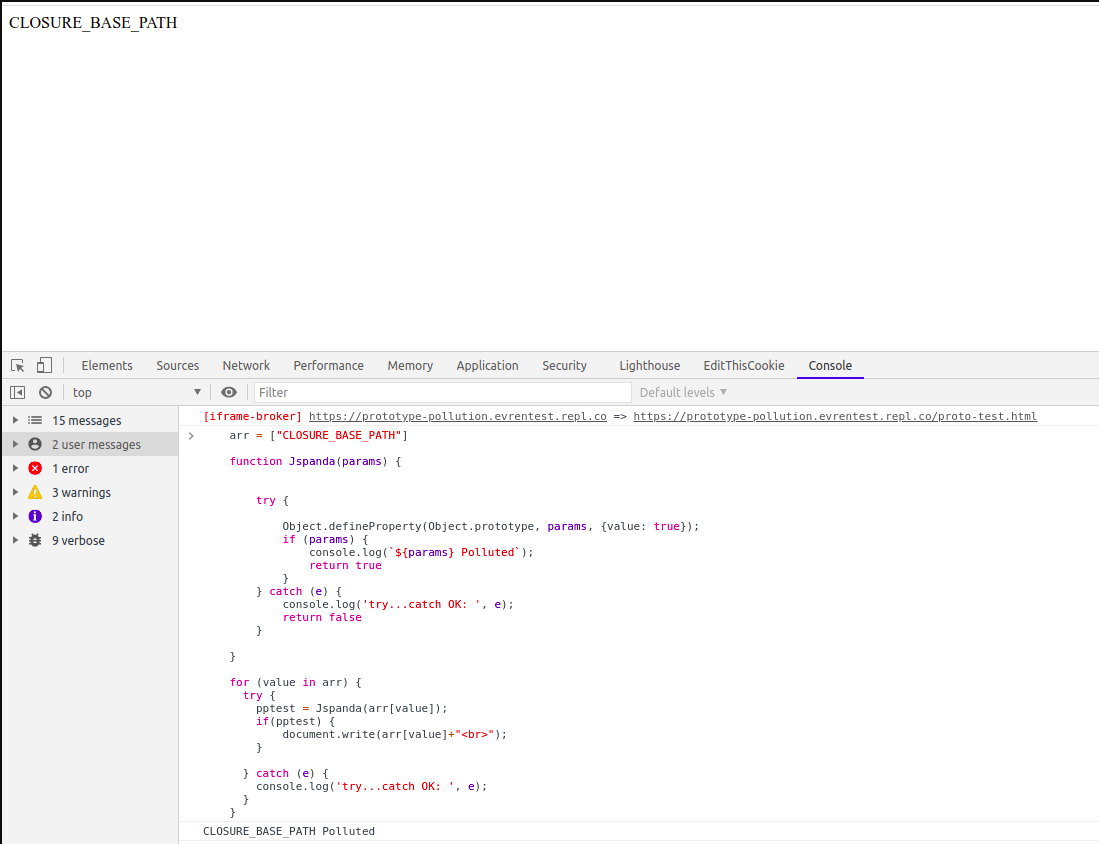 redsection/jspanda
scanner de vulnerabilidade de poluição de protótipo no lado do cliente
 agrawalsmart7/scodescanner
Scanner de análise estática de linha de comando que detecta vulnerabilidades críticas em código-fonte PHP e YAML usando regras semgrep…
 designsecurity/progpilot
Ferramenta de teste de segurança de aplicação estática (SAST) em PHP que realiza análise de taint para detectar XSS, injeção de SQL e outras…
 shubhamshubhankar/autosource
Framework automatizado de análise estática de código integrado com SonarQube para detecção precoce de vulnerabilidades no código fonte, através da…
 squid-protocol1/gitgalaxy
Motor de grafo de conhecimento heurístico sem AST para inteligência profunda de repositórios e verificação de segurança zero-trust. Integra-se como…
 gitlab-org/security-products/sast-rules
Repositório de regras Semgrep selecionado para SAST do GitLab, fornecendo padrões de análise estática para detectar vulnerabilidades de segurança em…
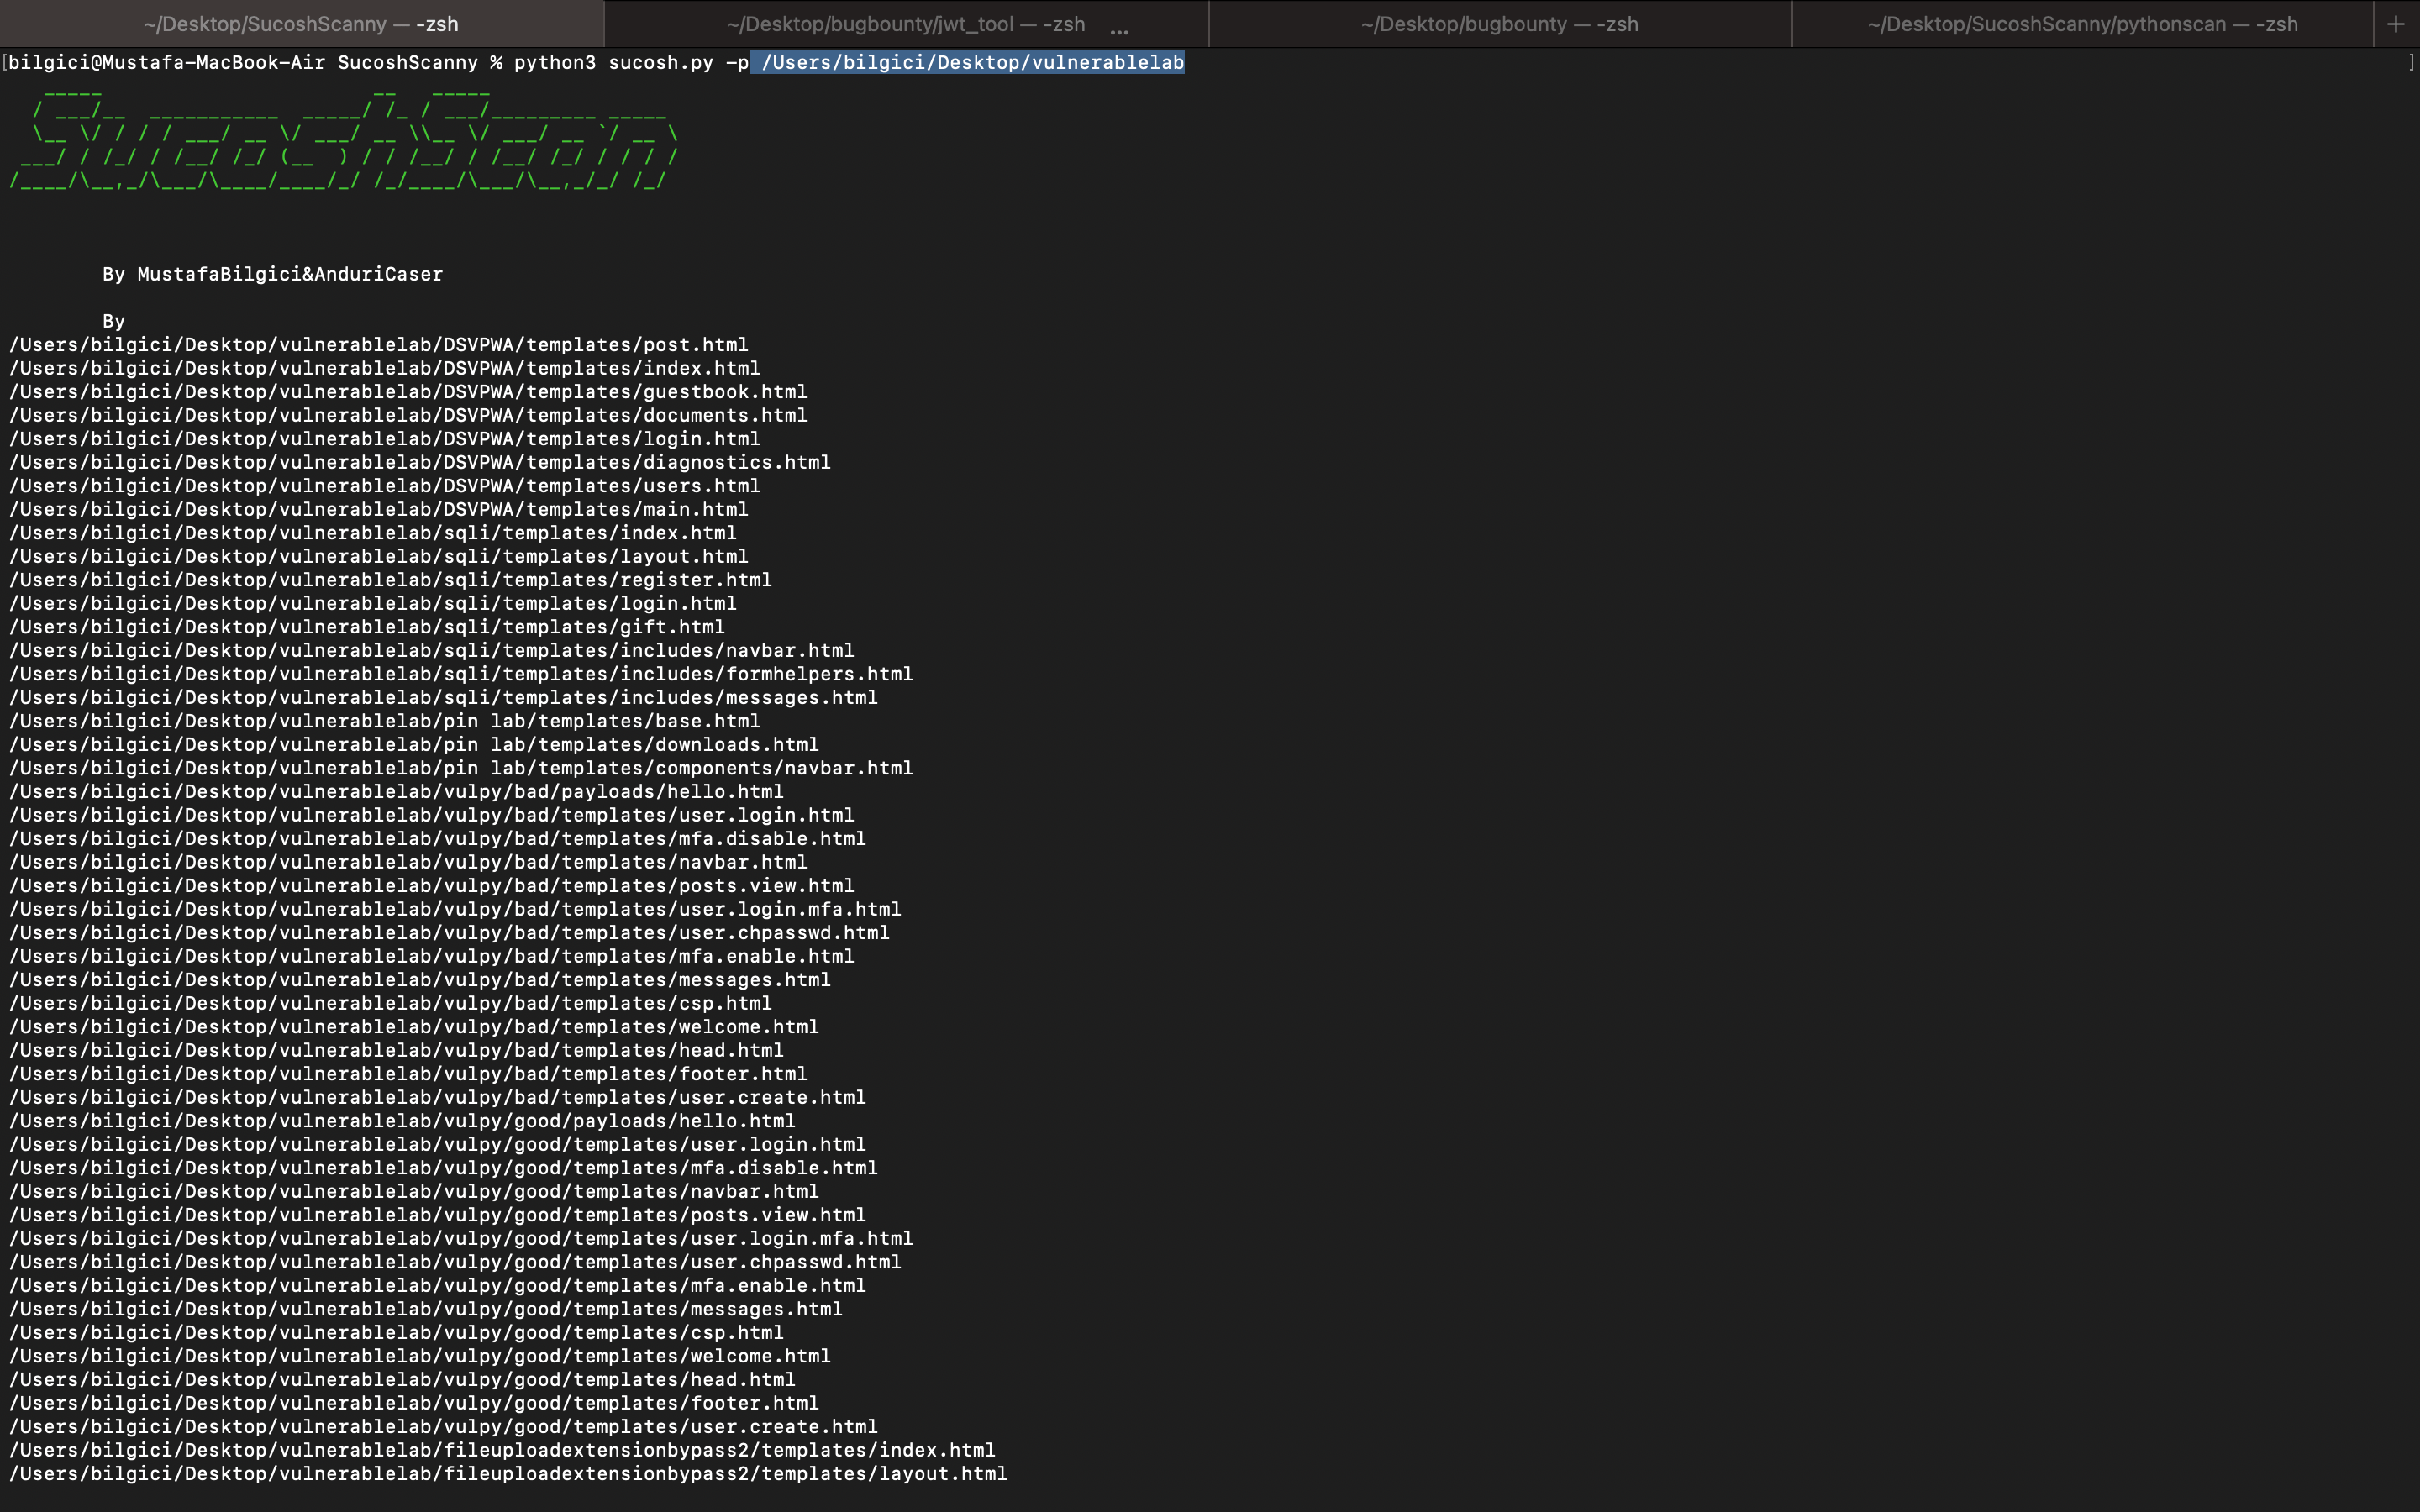 mustafabilgici/sucoshscanny
"Sucosh" é um scanner automatizado de vulnerabilidades de código-fonte e framework de avaliação para Python (Flask-Django) e NodeJs, capaz de…
 noveogroup/android-check
Plugin de análise estática de código para projeto Android. (Checkstyle, PMD)
 facebook/infer
Um analisador estático para Java, C, C++ e Objective-C
 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
 whitesquirrell/c0devari4nt
Uma ferramenta de análise de variantes e visualização que examina bases de código em busca de vulnerabilidades semelhantes
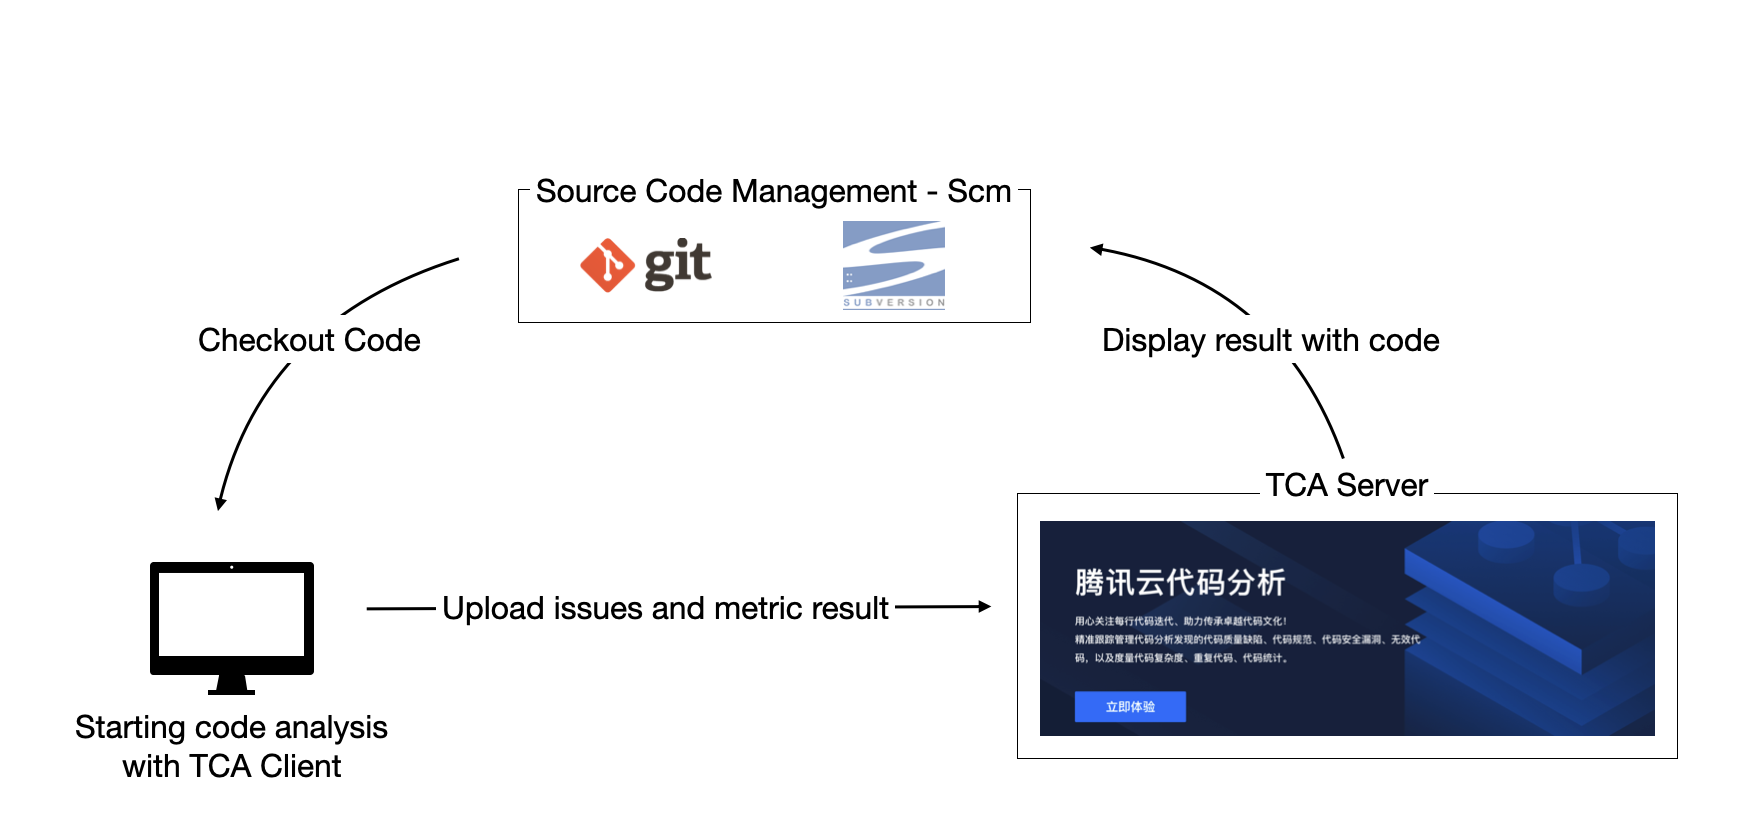 tencent/codeanalysis
Plataforma de análise estática de código de nível empresarial com suporte a múltiplas linguagens, detecção de vulnerabilidades de segurança, métricas…







