

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CodeAnalysis — Plataforma de análise estática de código de nível empresarial com suporte a múltiplas linguagens, detecção de vulnerabilidades de segurança, métricas de qualidade de código e integração com DevOps para monitoramento contínuo. | Kitploit
Ferramentas/GitHubGitHub/tencent/codeanalysis
Análise EstáticaAnálise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoDevSecOpsAprendizado e Educação
GitHubtencent/codeanalysis

CodeAnalysis

Plataforma de análise estática de código de nível empresarial com suporte a múltiplas linguagens, detecção de vulnerabilidades de segurança, métricas de qualidade de código e integração com DevOps para monitoramento contínuo.

Ver Repositório
1.8k30557há 1 anoRevisado pelo Kitploit
Site
Compartilhar


TCA, Análise de Código da Tencent Cloud
codinome: CodeDog

license docs

Inglês | Chinês Simplificado

Site Oficial do TCA

Site oficial: https://tca.tencent.com

Introdução oficial: https://cloud.tencent.com/product/tcap

Páginas CNB do TCA (Melhor Velocidade de Internet)

Nacional: https://cnb.cool/tencent/cloud/tca/code-analysis

Nacional: https://cnb.cool/tencent/cloud/tca

Páginas Github do TCA

Internacional: https://tencent.github.io/CodeAnalysis/

Internacional: https://github.com/TCATools

O que é o TCA

O Tencent Cloud Code Analysis (TCA para abreviar, codinome CodeDog no início da empresa) é uma plataforma abrangente para análise de código e rastreamento de problemas. O TCA consiste em três componentes: servidor, web e cliente. Ele integra várias ferramentas desenvolvidas internamente e também suporta a integração dinâmica de ferramentas de análise de código em várias linguagens de programação.

A análise de código é uma tecnologia que utiliza análise lexical, análise sintática, análise de fluxo de controle e análise de fluxo de dados para fazer uma análise abrangente do código, a fim de verificar se o código atende aos requisitos de normas, segurança, confiabilidade, manutenibilidade e outros indicadores.

Usar o TCA pode ajudar a equipe a encontrar problemas normativos, estruturais, de segurança e outros no código, monitorar continuamente a qualidade do código do projeto e emitir alertas. Ao mesmo tempo, o TCA disponibiliza APIs para suportar a conexão com sistemas upstream e downstream, de modo a integrar capacidades de análise de código, garantir a qualidade do código e ser mais propício para herdar uma excelente cultura de código da equipe.
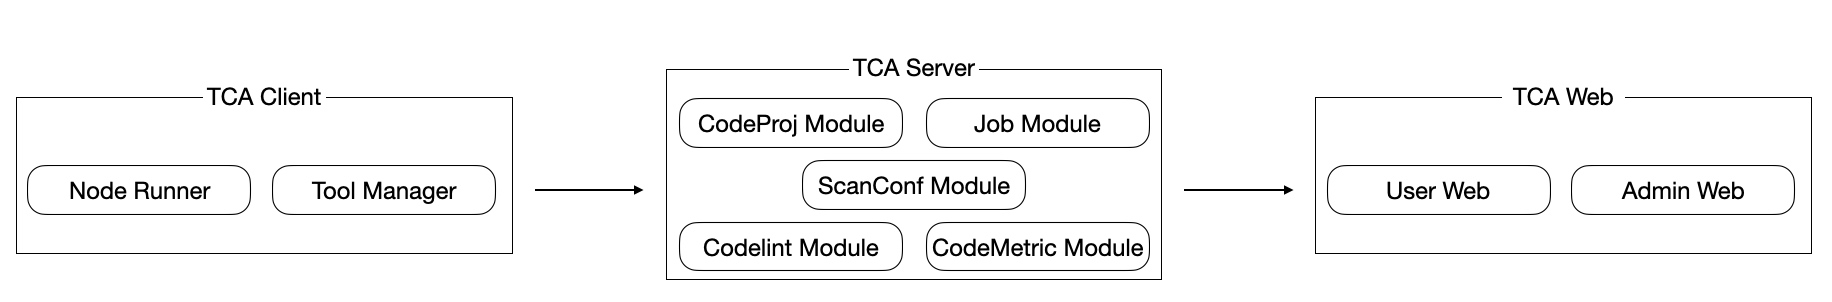
组件图

流程图

Principais Funcionalidades

  1. Suporte a linguagens: Suporta Java/C++/Objective-C/C#/JavaScript/Python/Go/PHP e mais, abrangendo linguagens de programação comuns.
  2. Inspeção de código: Descubra defeitos de qualidade de código, problemas de especificação de código, vulnerabilidades de segurança de código, códigos inválidos, etc. Atualmente, muitas ferramentas de análise de código aberto conhecidas e desenvolvidas internamente foram integradas. A arquitetura em camadas pode suportar ferramentas de gerenciamento de autoatendimento rápido para equipes.
  3. Medição de código: Suporte à medição abrangente do código a partir das três dimensões: complexidade ciclomática do código, taxa de repetição de código e estatísticas de código.
  4. Integração DevOps: O cliente pode ser iniciado via linha de comando. APIs padrão suportam conexão com sistemas upstream e downstream, e vários sistemas DevOps.

Primeiros Passos

  • Como implantar
  • Como usar o TCA Action
  • Como usar o cliente

Comunidade

  • Conta Oficial do WeChat: 「腾讯云静态分析」. Siga e envie "Entrar no grupo" para participar do grupo oficial de comunicação de código aberto do WeChat.

  • Grupo do WeChat:

  • Grupo QQ: 361791391

  • Discussão

  • Wiki

  • White Paper

Registro de Alterações

  • Confira nosso Registro de Alterações

Contribuindo

  • Confira CONTRIBUTING para ver como desenvolver com o TCA.
  • Projeto Tencent WeOpen Star (De maio de 2022 a setembro de 2022)
  • Programa de Incentivo de Código Aberto da Tencent incentiva a participação e contribuição de desenvolvedores. Esperamos sua participação ativa.

Licença

O TCA é licenciado sob MIT.

O aviso de direitos autorais referente ao código da Tencent neste repositório estava anteriormente em nome de “THL A29 Limited”. Essa entidade foi cancelada. Você deve tratar todas as cópias do código distribuídas anteriormente como se o aviso de direitos autorais estivesse em nome de “Tencent”.

Membros da Equipe TCA

腾讯云代码分析团队成员

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





