Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mustafabilgici/sucoshscanny
Scanners de VulnerabilidadesAnálise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoSegurança WebDetecção de Segredos
GitHubmustafabilgici/sucoshscanny

SucoshScanny

"Sucosh" é um scanner automatizado de vulnerabilidades de código-fonte e framework de avaliação para Python (Flask-Django) e NodeJs, capaz de realizar revisão de código em processos de Desenvolvimento de Aplicações Web ou Análise de Código-fonte.

Ver Repositório
39542há 2 anosRevisado pelo Kitploit
Compartilhar

Sucosh Scanny

"Sucosh" é um scanner automatizado de vulnerabilidades de código fonte (SAST) e framework de avaliação para Python (Flask-Django) e NodeJs, capaz de realizar revisão de código durante o desenvolvimento de aplicações web ou em processos de análise de código fonte. Ele pode detectar diversas vulnerabilidades (RCE, SSTI, Desserialização Insegura, SSRF, SQLI, CSRF, etc.) no código fonte fornecido. Por enquanto, apenas os módulos de detecção para Python (Flask, Django) e Node.js (Express JS) estão concluídos. No futuro, funções de detecção específicas serão escritas para PHP (Laravel, Codeigniter), .NET, Go e outras linguagens.

Exemplo de Uso

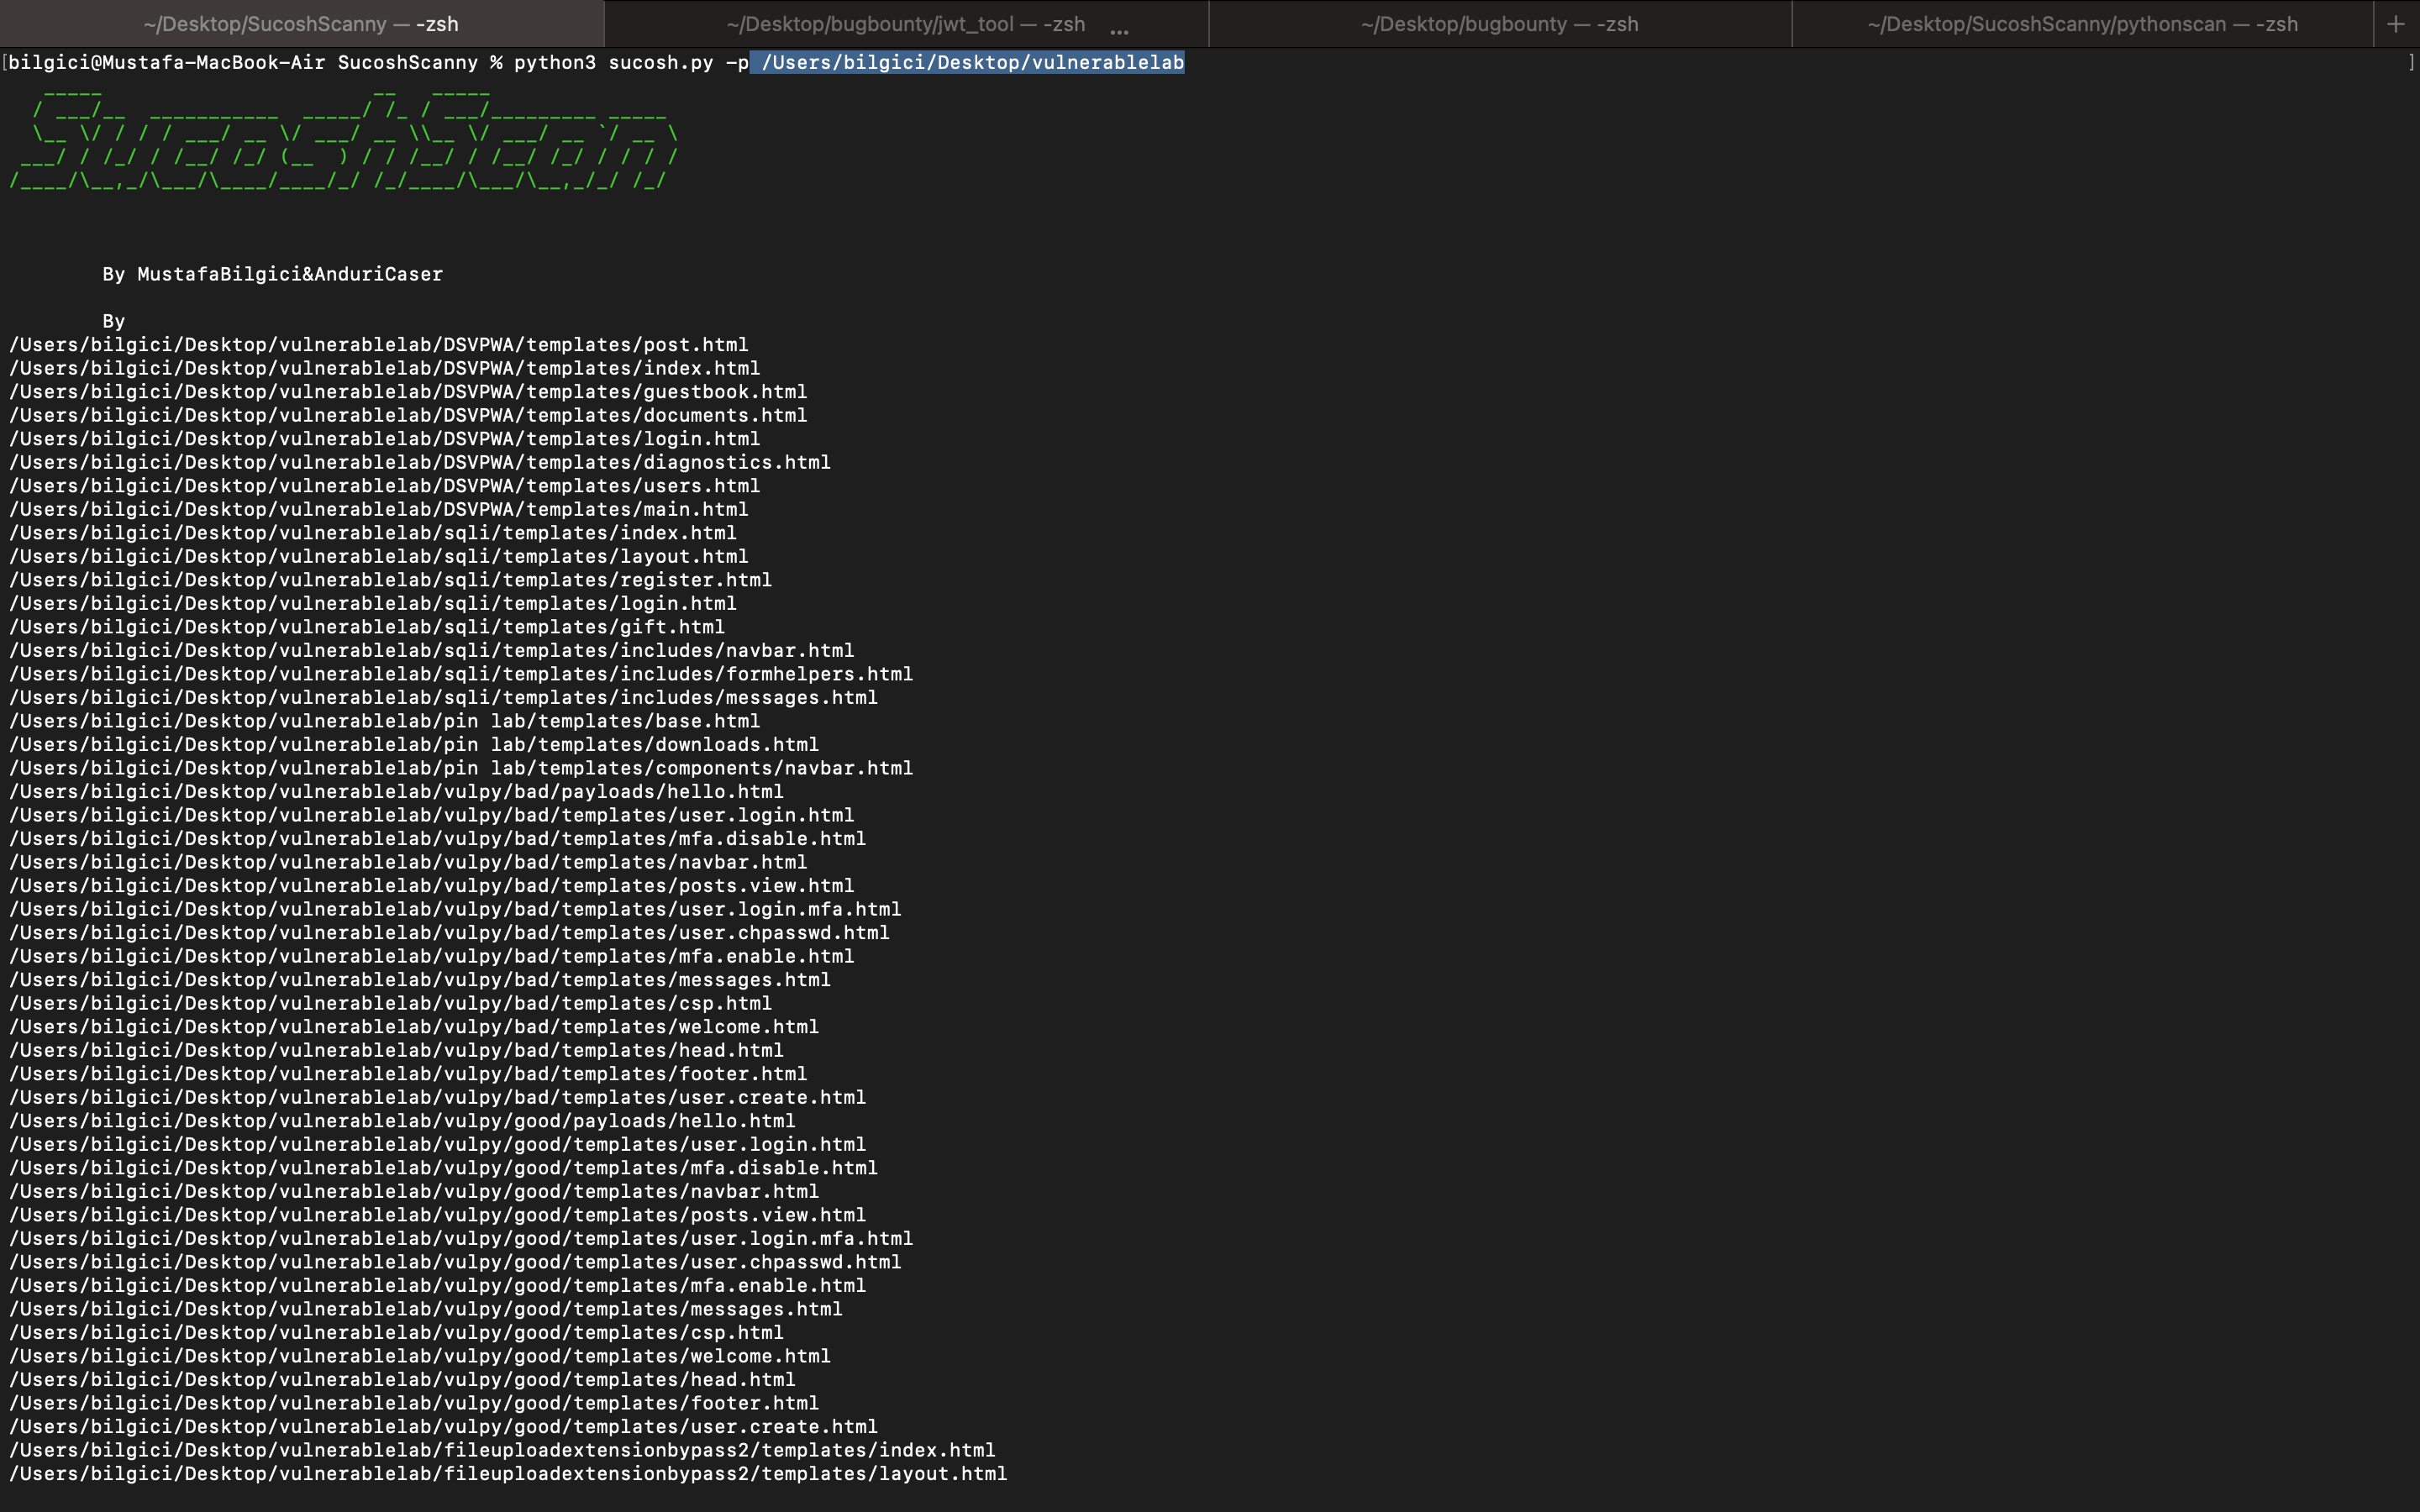
  • Análise de código fonte: Exemplo: python3 sucosh.py -p <caminhodocódigo>

Capturas de Tela

Escaneamento

Python

  • Flask
  • Django

Node Js.

  • Express JS.

Outras Linguagens e Frameworks

  • Em breve haverá atualizações

RCE

  • Encontrar Funções Perigosas
  • Encontrar Funções de Mitigação
  • Rastrear Entradas

LFI

  • Encontrar Funções Perigosas
  • Rastrear Entradas

SSTI

  • Encontrar Funções Perigosas
  • Rastrear Entradas

SSRF

  • Encontrar Funções Perigosas
  • Rastrear Entradas

CSRF

  • Verificar Token CSRF em Formulários HTML

Detecção de Segredos

  • Verificar Dados de Segredos (AWS-Key, etc.)

SQLI

  • Encontrar Concatenações de Strings em Estruturas SQL
  • Encontrar Entradas no código fonte

CVE

  • Verificar Dependências Vulneráveis

XSS

Refletido

  • Encontrar Concatenações de Strings em Estruturas SQL
  • Encontrar Entradas em todas as linguagens de programação

Armazenado

  • Encontrar Funções Perigosas em todas as linguagens de programação
  • Encontrar Entradas em todas as linguagens de programação
  • Encontrar Funções de Mitigação em todas as linguagens de programação

DOM

  • Encontrar Funções Perigosas DOM e em todas as linguagens de programação
  • Encontrar Funções de Mitigação DOM em todas as linguagens de programação
  • Encontrar Entradas DOM em todas as linguagens de programação
  • Encontrar versões vulneráveis do Jquery

Conjuntos de Regras Personalizadas

  • Integração de Conjunto de Regras com YAML

Recursos Web

** Para Equipes de Desenvolvimento**

  • Painel Administrativo e Painéis de Desenvolvedores
  • Gráficos de Severidade de Todas as Vulnerabilidades
  • Listagem de Vulnerabilidades
  • Integração com API do Github ou Gitlab

Contribuidores ✨

Agradecimento a estas pessoas maravilhosas :

AnduriCaser

✅

MustafaBilgici

✅
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →