
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit

 nccgroup/secretscrub
Processa a saída SARIF de ferramentas de análise estática para detectar e mascarar segredos embutidos no código-fonte, criando uma cópia limpa sem os…
 nccgroup/vcg
VisualCodeGrepper - Ferramenta de varredura de segurança de código.
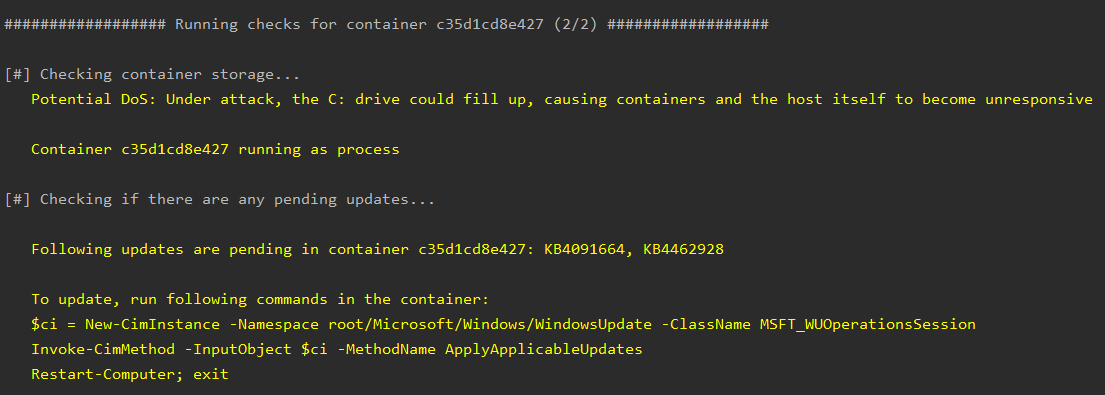 nccgroup/whalescan
Whalescan é um scanner de vulnerabilidades para contêineres Windows, que realiza várias verificações de benchmark, além de verificar CVEs/pacotes…
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting Armazenado Não Autenticado
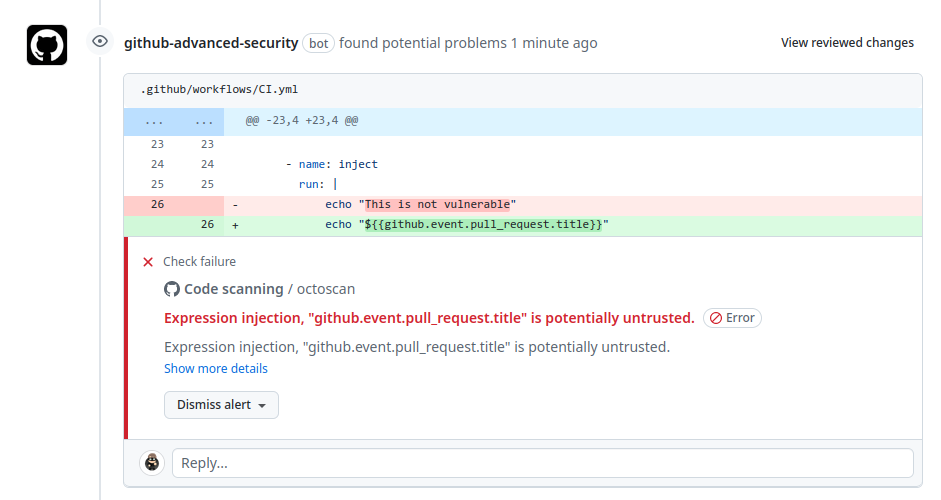 synacktiv/action-octoscan
📦 :octocat: Uma GitHub Action que realiza uma varredura de segurança das suas GitHub Actions.
 synacktiv/appledb_rs
Base de dados curada de artefatos internos da Apple (entitlements, frameworks, versões de dispositivos) com API, CLI e WebUI para pesquisa de…
 0xdea/ghidra-scripts
Scripts Ghidra selecionados para automatizar engenharia reversa e análise de vulnerabilidades: localizar funções inseguras, extrair pseudocódigo do…
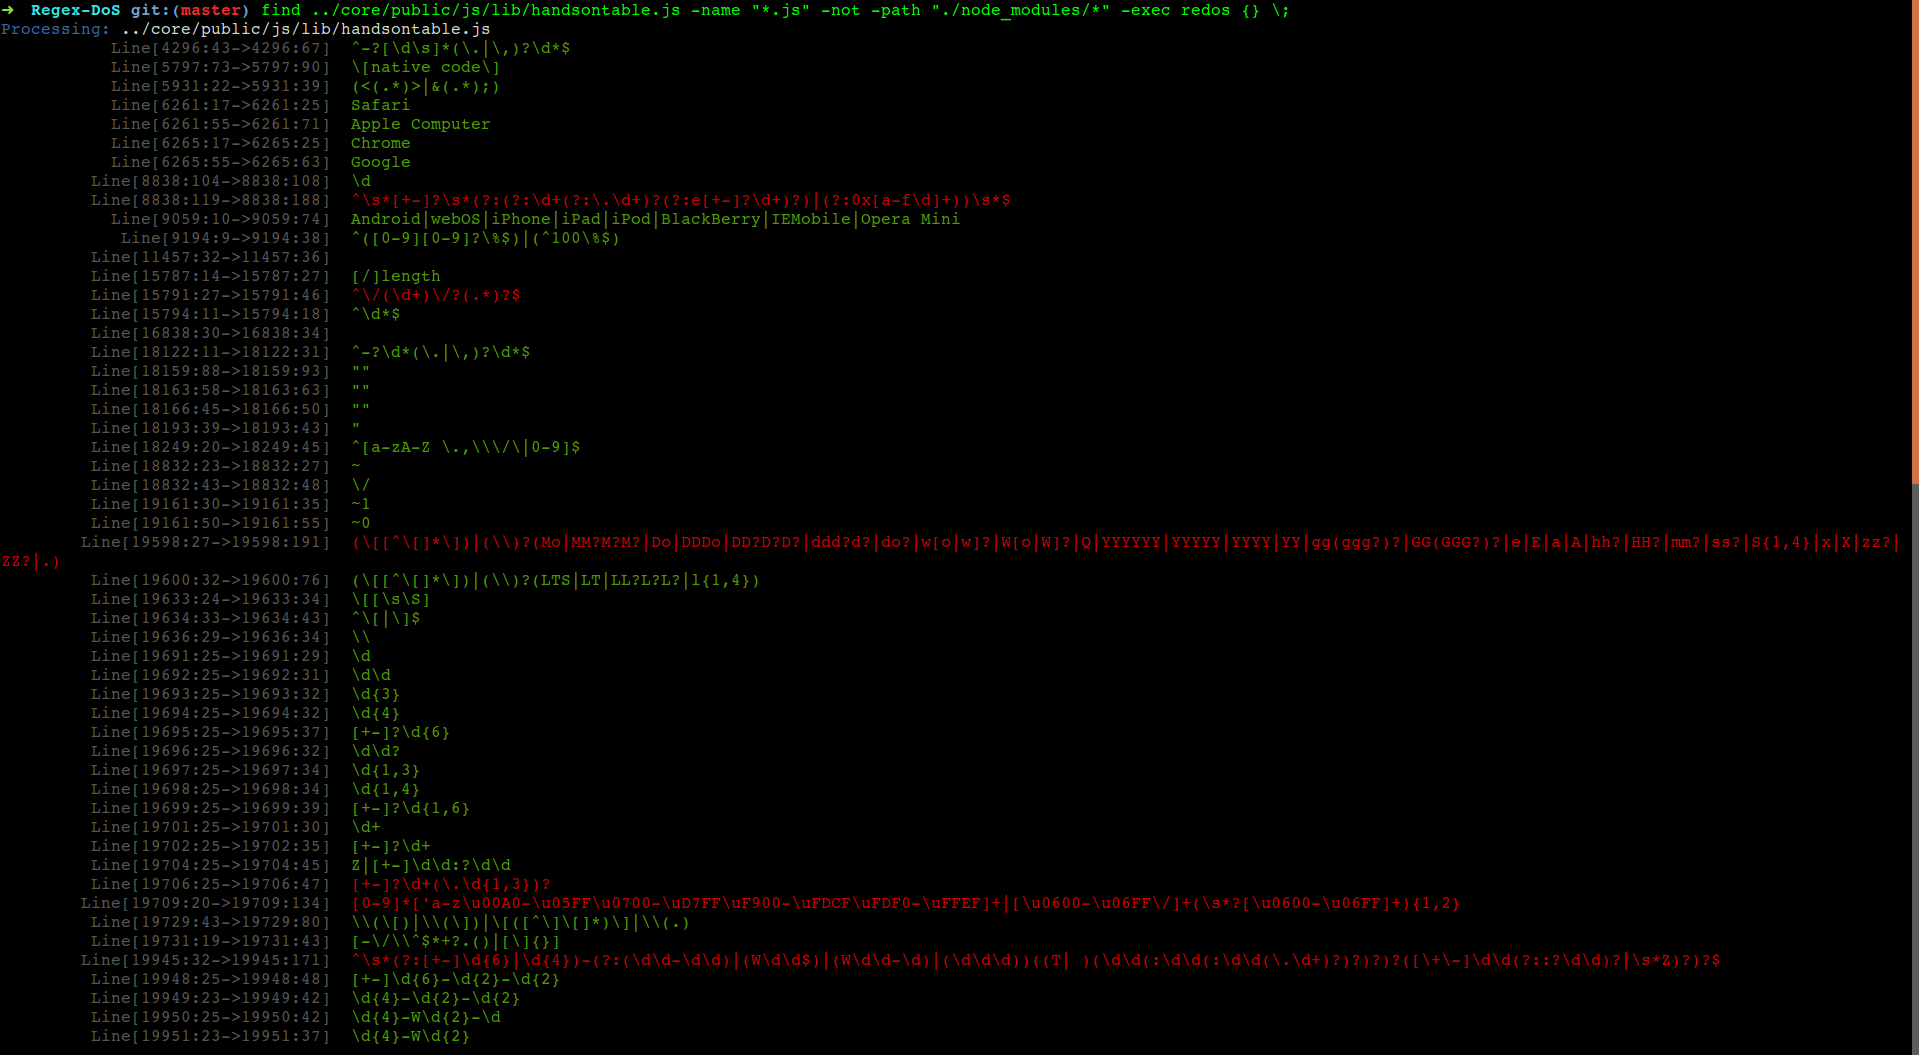 jagracey/regex-dos
:cop: :punch: Scanner de negação de serviço por RegEx (ReDoS)
 synacktiv/weggli_rules_sstic2023
Consultas weggli selecionadas para análise estática de código C/C++ para identificar funções perigosas, problemas de pilha e vulnerabilidades de…
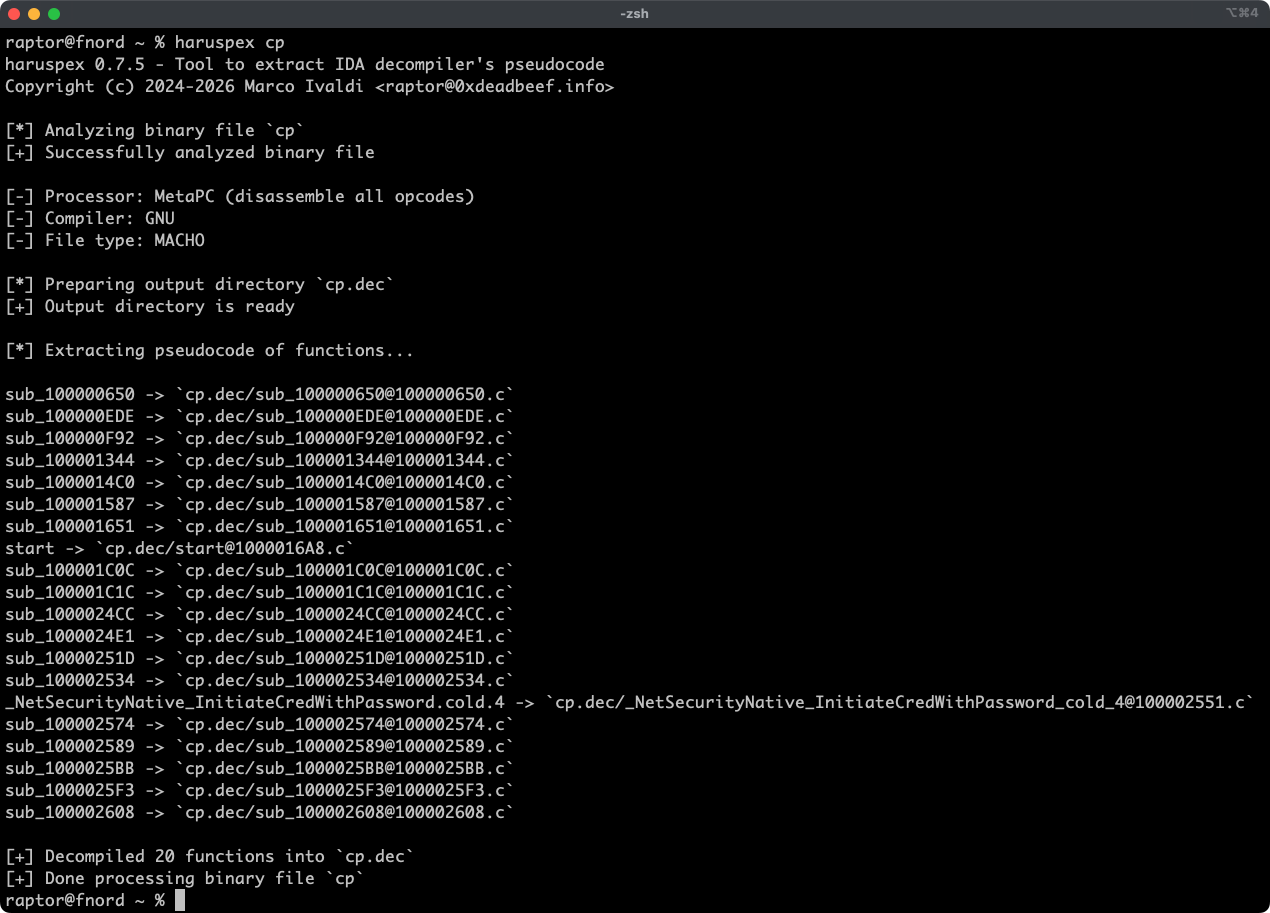 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 jas502n/decompiler_tools
Ferramentas

 atlassian/git-secrets-scan
Verifica repositórios Git em busca de segredos, chaves e senhas codificados diretamente no código usando o Gitleaks, integrando a segurança ao…
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 sonarsource/sonarcloud-scan
Um Bitbucket Pipe para acionar a análise do SonarCloud
 0xmrma/cve-2026-32722
XSS armazenado do Bloomberg Memray via metadados de linha de comando não escapados
 zappaboy/vuln-scanner
Scanner de Avaliação de Vulnerabilidades com Geração de Relatórios
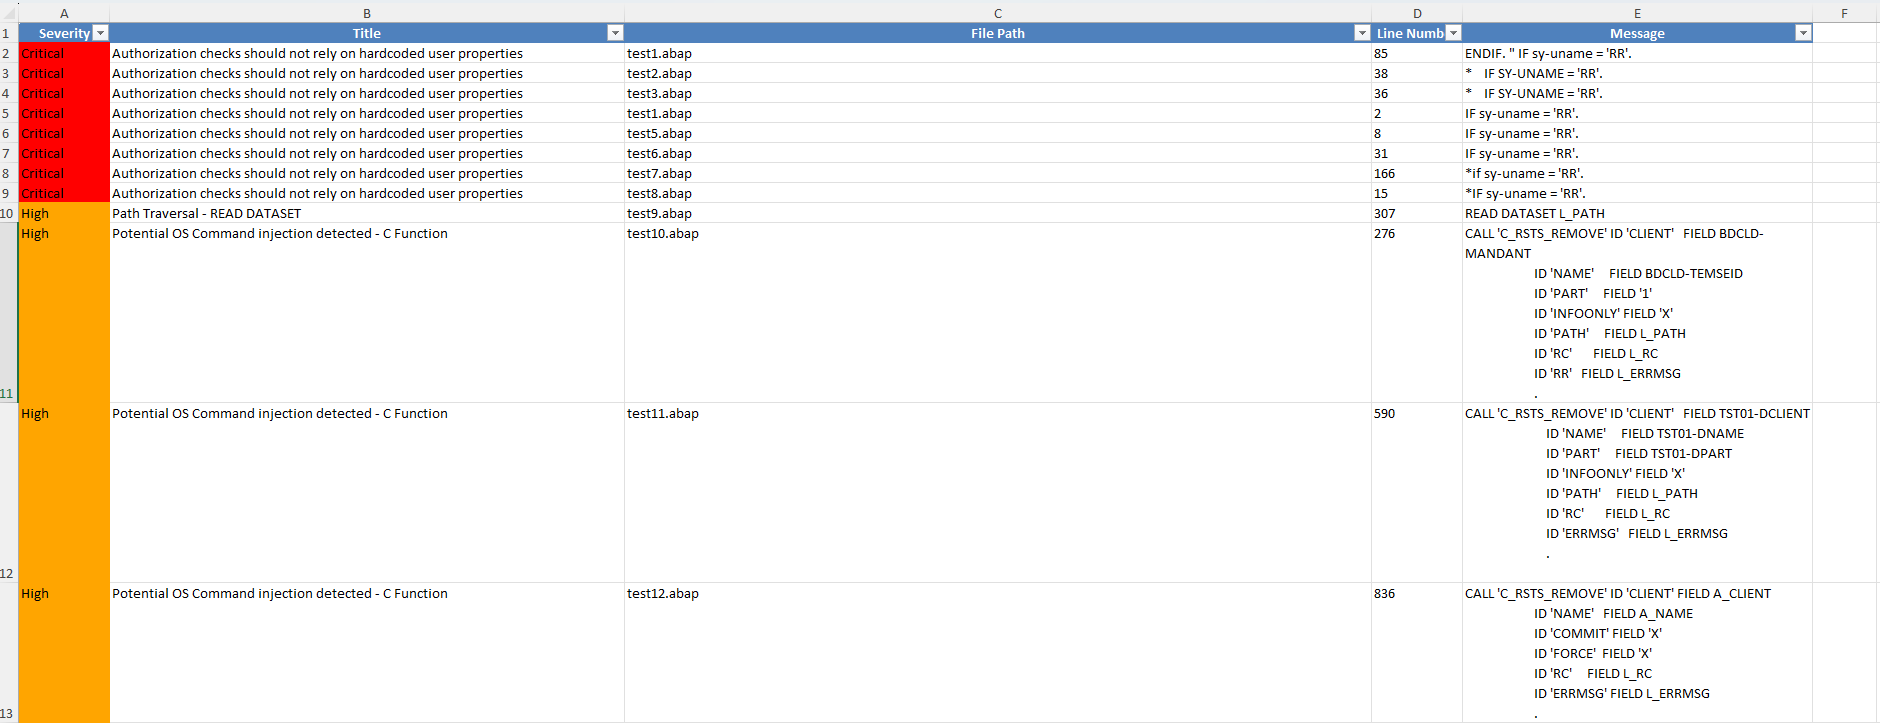 owasp/abap-code-scanner
Analisador de Código ABAP








