Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/nccgroup/whalescan
Scanners de VulnerabilidadesSegurança de ContêineresAnálise Estática de Código (SAST)DevSecOpsConfiguração Incorreta
GitHubnccgroup/whalescan

whalescan

Whalescan é um scanner de vulnerabilidades para contêineres Windows, que realiza várias verificações de benchmark, além de verificar CVEs/pacotes vulneráveis no contêiner.

Ver Repositório
1563047há 3 anosRevisado pelo Kitploit
Compartilhar

Whalescan

Lançado como código aberto pela NCC Group Plc - https://www.nccgroup.com/

Desenvolvido por Saira Hassan (@saiber_saira)

https://github.com/nccgroup/whalescan

Lançado sob a licença Apache 2.0, consulte LICENSE para mais informações

Introdução

Whalescan é um scanner de vulnerabilidades para contêineres Windows, que realiza diversas verificações de benchmark, além de verificar CVEs/pacotes vulneráveis no contêiner. Ele também verifica a configuração e os arquivos Docker em busca de más configurações. Esta ferramenta pode ser usada como parte de uma revisão de contêineres Windows em cópias locais dos contêineres e no próprio host para melhorar a segurança.

Começando

git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

./main.py

Visão geral

O Whalescan realiza as seguintes verificações em contêineres:

  • Verificações de contêiner

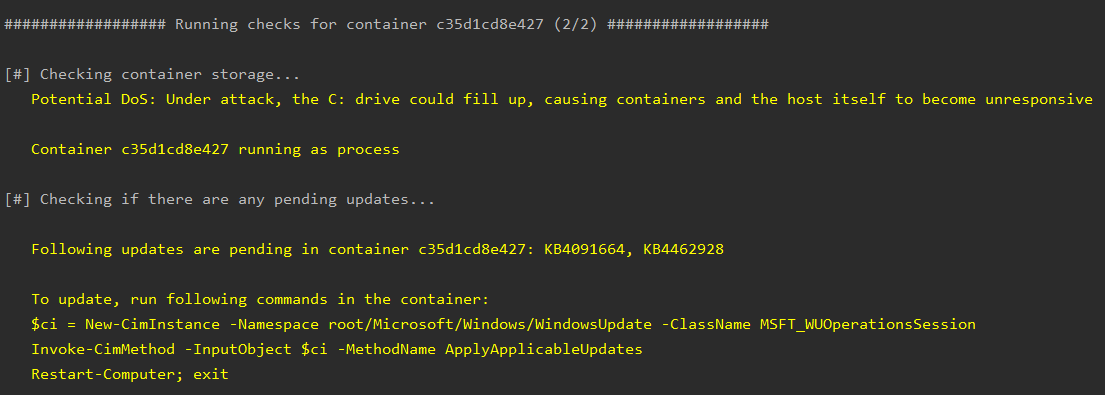
    • Verifica se os contêineres estão armazenados na unidade C: - isso pode levantar problemas se houver um ataque de DoS, enchendo a unidade C: e tornando o host sem resposta
    • Verifica se o contêiner está sendo executado como um processo ou hyper-v. O isolamento do Hyper-v oferece segurança aprimorada para contêineres
    • Verifica se há atualizações pendentes nos contêineres e, se houver, como atualizá-los.

    Verificação de contêiner

  • Verificações de imagem

    • Verifica se há comandos inseguros sendo usados no dockerfile, por exemplo, docker ADD em vez de docker COPY.
    • Verifica se a verificação de hash está sendo realizada em quaisquer arquivos baixados.
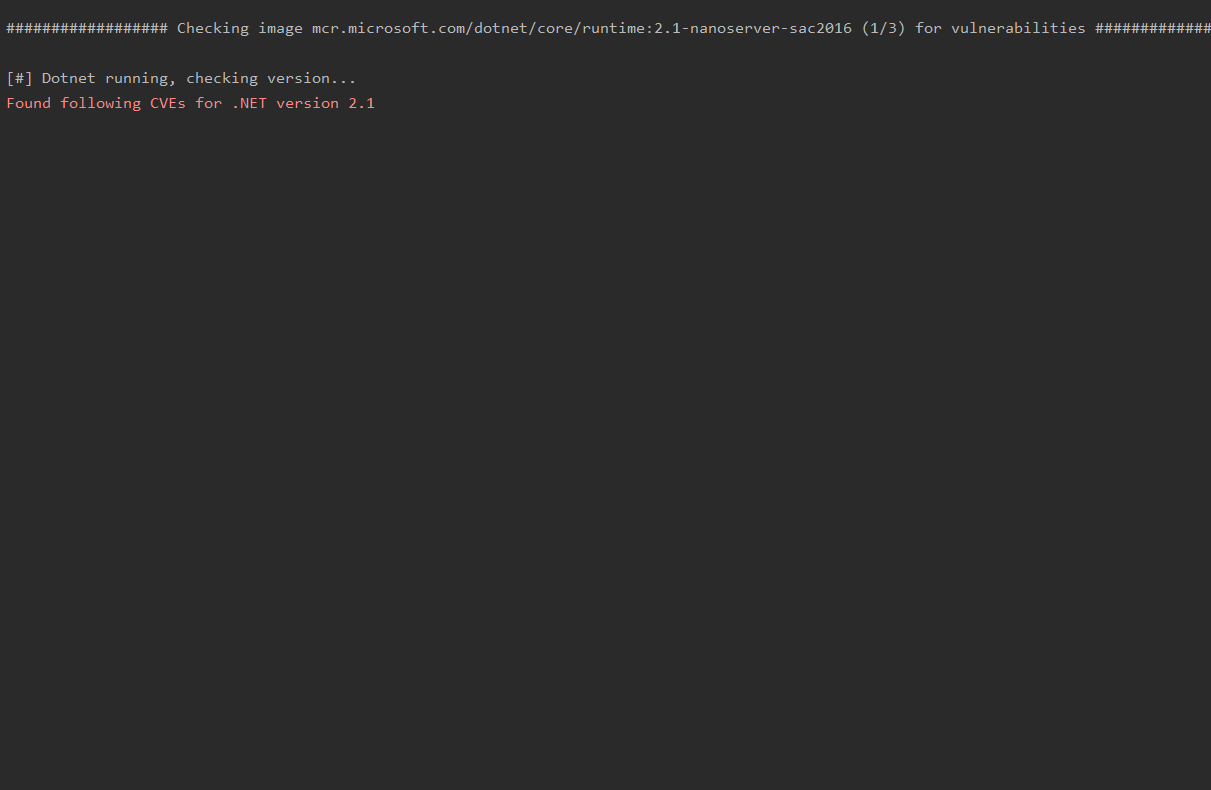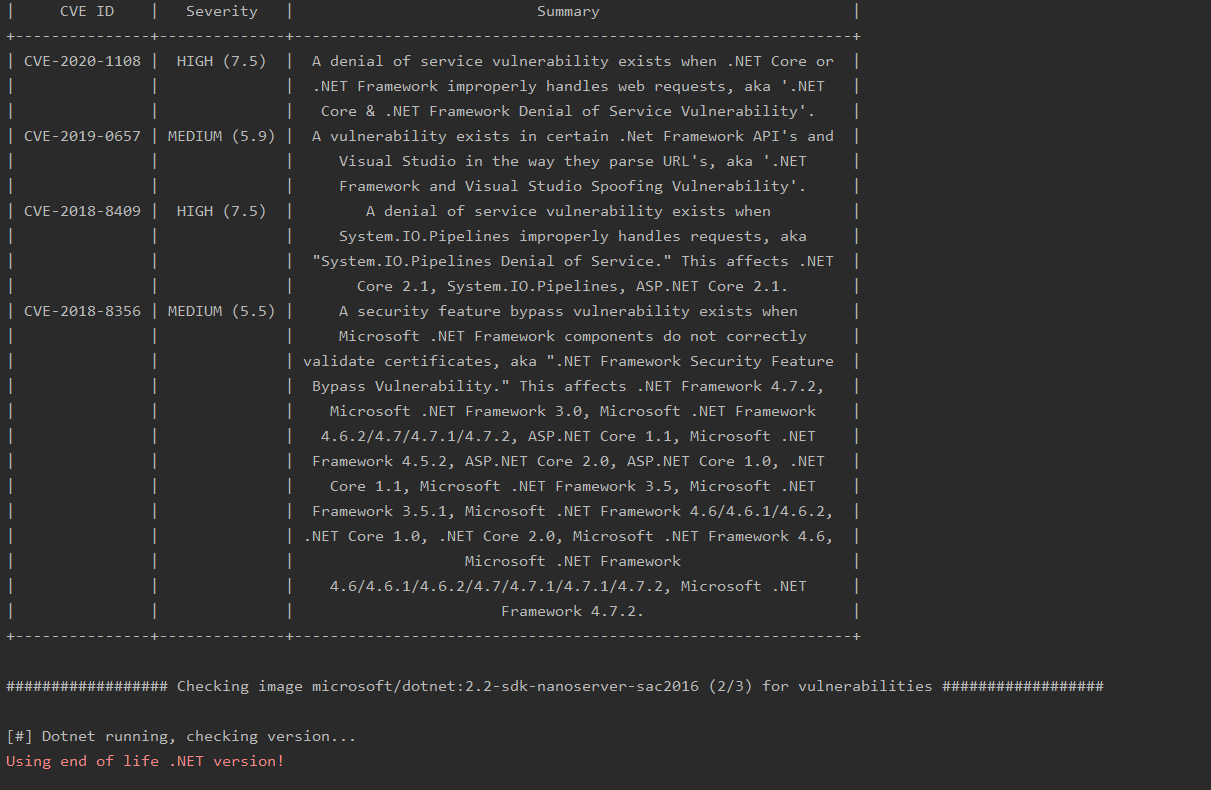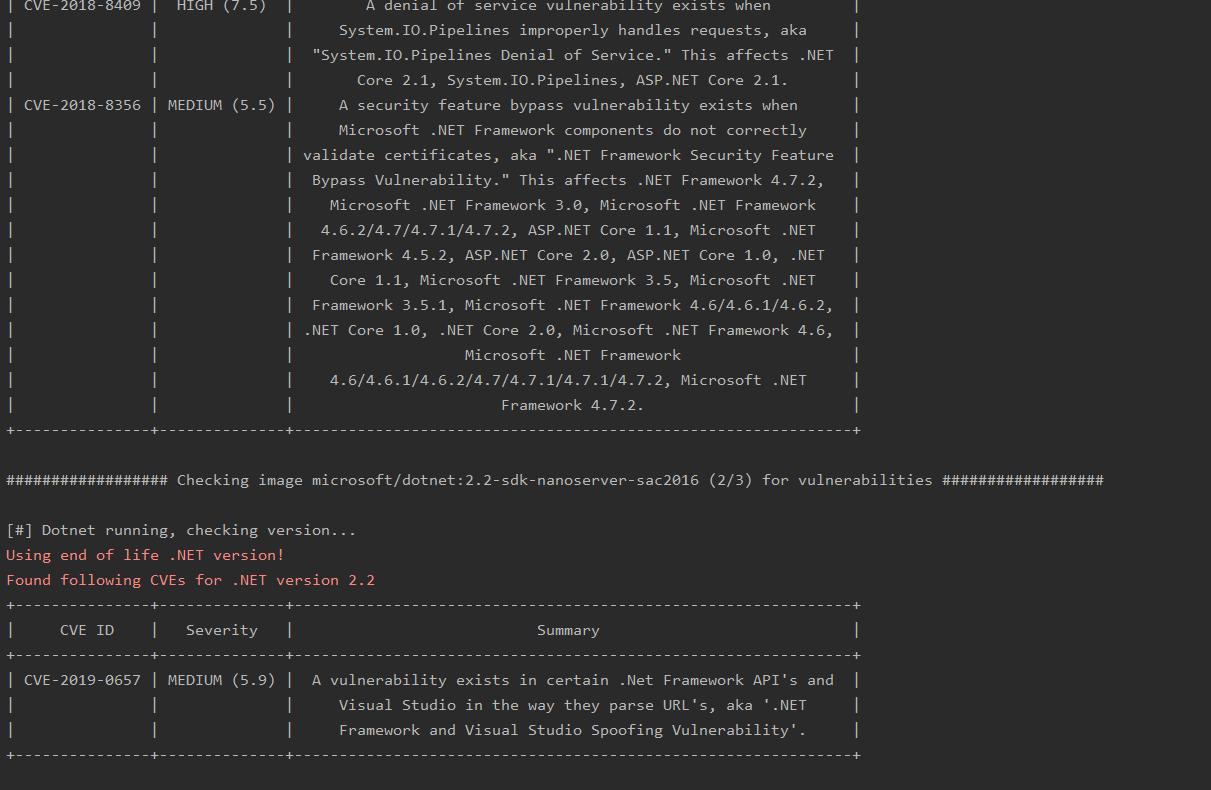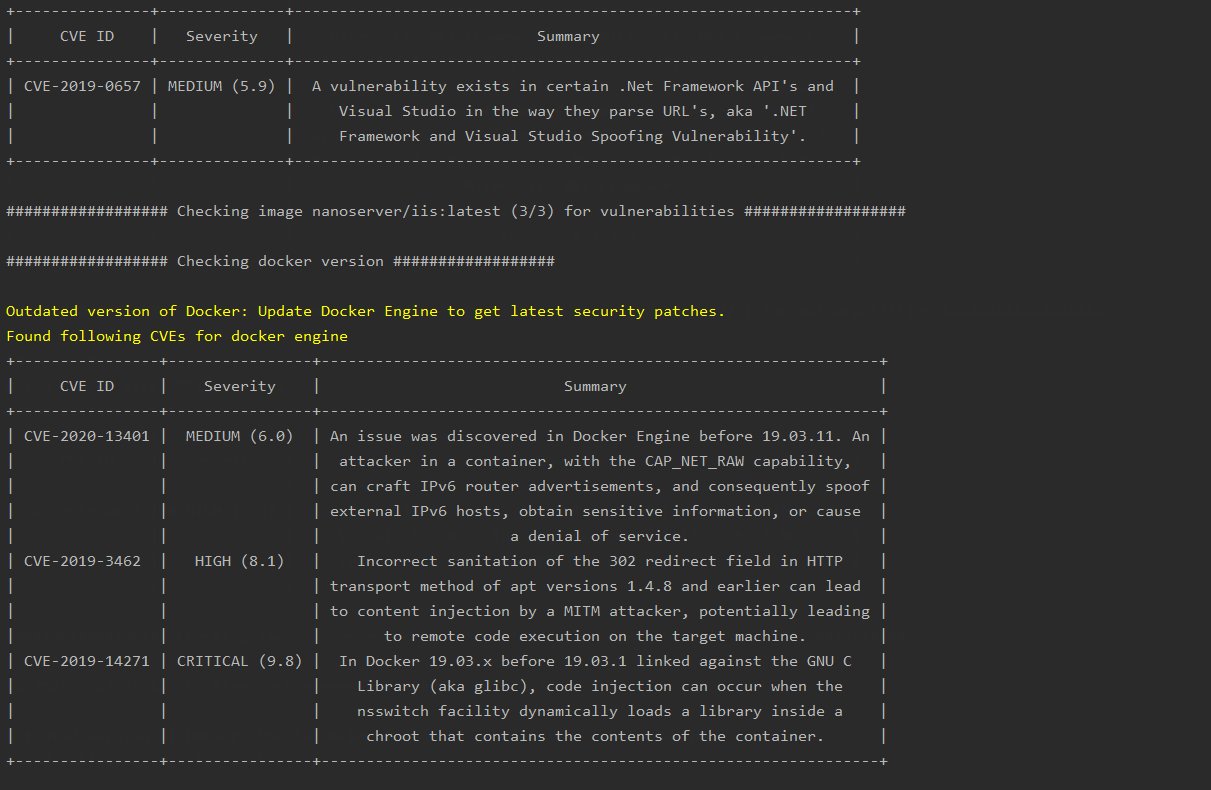
    • Verifica se há pacotes vulneráveis no contêiner e coleta informações relevantes sobre CVE.
    • Verifica se a versão do .NET em uso está em fim de vida (End Of Life)
    • Verifica se o Docker Engine está atualizado e, se não estiver, coleta uma lista de CVEs para a versão em uso

    Exemplo de verificação de CVE

  • Verifica as permissões dos arquivos de configuração do Docker

  • Verifica se dispositivos adicionais foram mapeados para contêineres

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →