
 synacktiv/action-octoscan
📦 :octocat: Uma GitHub Action que realiza uma varredura de segurança das suas GitHub Actions.

Uma GitHub Action que realiza uma verificação de segurança das suas GitHub actions.
Esta action é baseada em octoscan
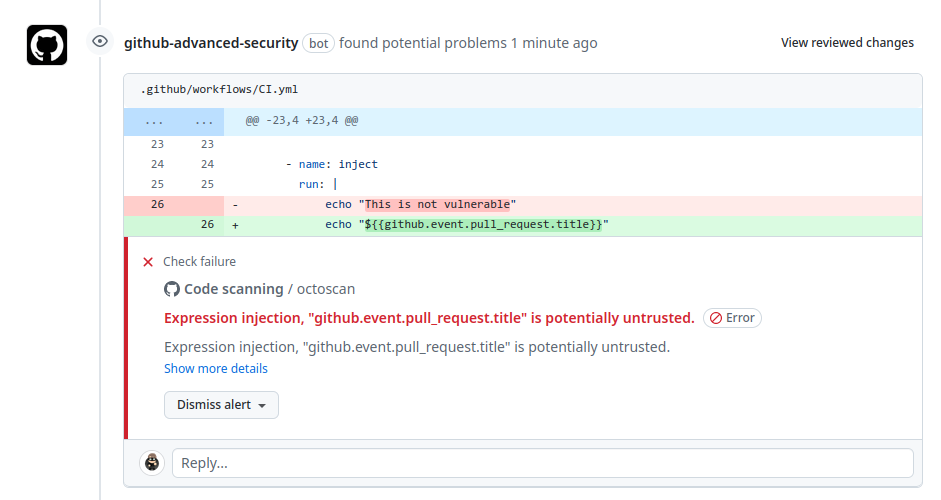

Aqui está um exemplo básico de como usar esta action. Isso funcionará tanto para eventos push quanto pull_request.
---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan
A action baixa o octoscan a partir de suas releases quando é executada, portanto synacktiv/action-octoscan@v1 sempre executa a versão mais recente do octoscan, sem nada a atualizar.
Para reproduzir uma execução, fixe o octoscan com o input version e a action com um commit SHA:
- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7
O binário é verificado com o SHA256SUMS da release (releases publicadas antes de existirem não são).
Os resultados de segurança podem ser revistos no separador de segurança de código se tiver acesso de escrita no repositório de destino:
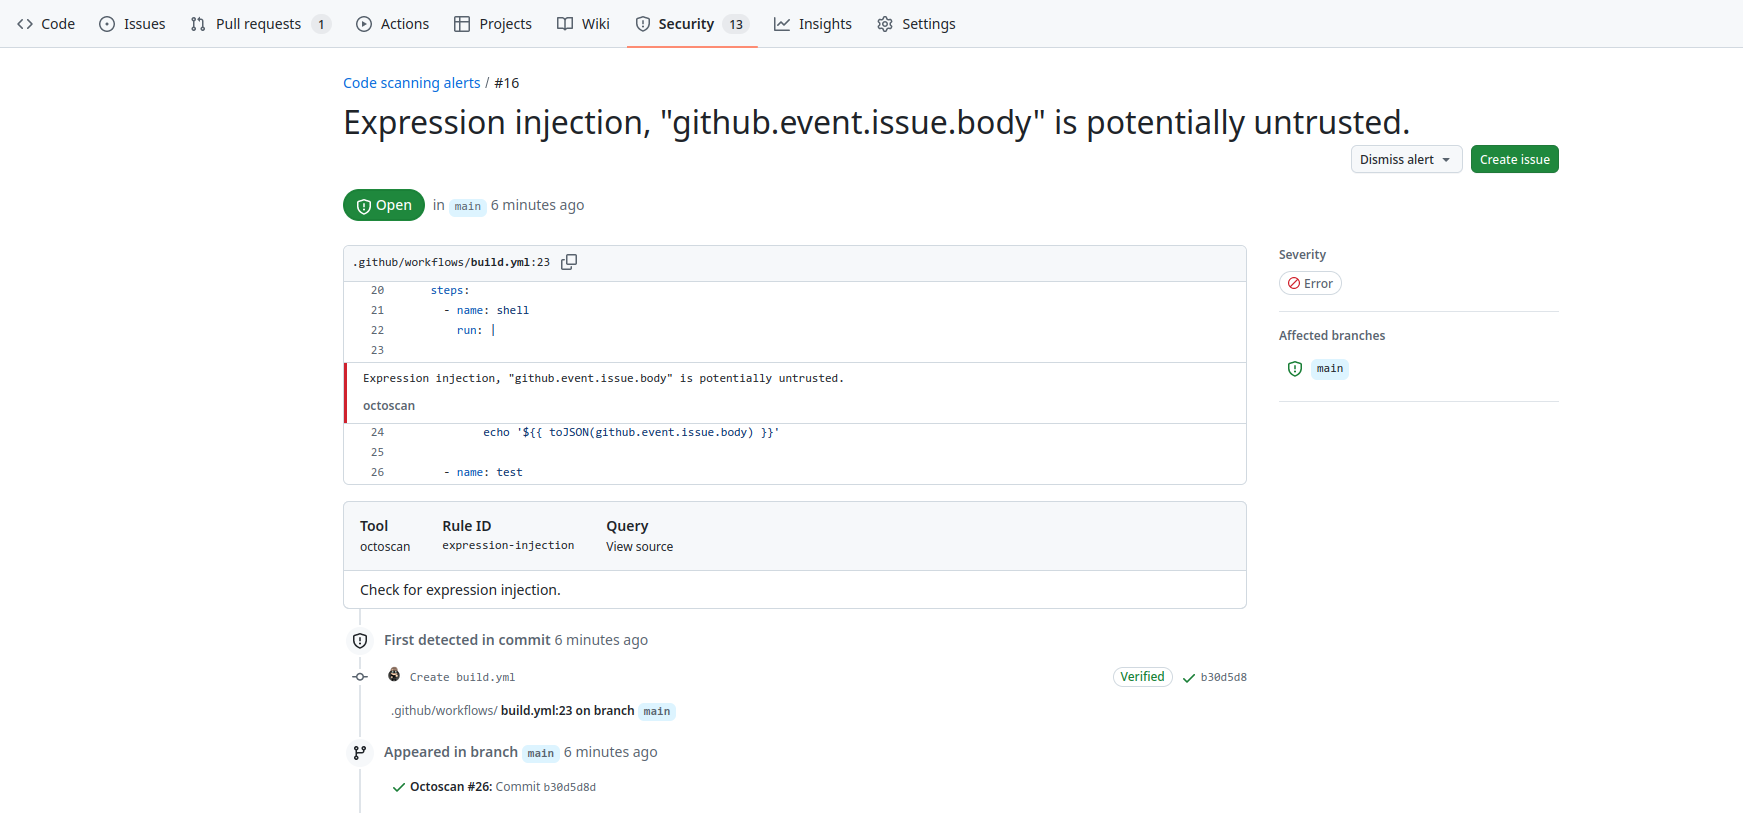
Ou diretamente no pull request:
Os inputs baseiam-se nas opções do octoscan, pode encontrá-las aqui.
Os seguintes são opcionais como chaves step.with:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
