

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
abap-code-scanner — Analisador de Código ABAP | Kitploit
Ferramentas/GitHubGitHub/owasp/abap-code-scanner
Scanners de VulnerabilidadesAnálise Estática de Código (SAST)Análise de CódigoDevSecOpsConfiguração Incorreta
GitHubowasp/abap-code-scanner

abap-code-scanner

Analisador de Código ABAP

Ver Repositório
10545há 1 mêsAinda não revisado
Site
Compartilhar
OWASP ABAP Code Scanner

OWASP ABAP Code Scanner

Static Application Security Testing (SAST) para SAP ABAP. Uma CLI gratuita e de código aberto para encontrar vulnerabilidades de segurança em código ABAP personalizado - offline e em CI.

OWASP Incubator License: MIT Python 3.9+ Stars Issues


Edições

EdiçãoO que éOnde
CLI de código aberto (gratuita, MIT)Analisa código-fonte ABAP exportado localmente ou em CIEste repositório (abaixo)
Cloud (SAP BTP)SaaS comercial que lê ABAP através de destinos BTPEdição Cloud / BTP
Web (Management Console)SAST web comercial que se conecta ao SAP via JCo / RFCEdição Web

As edições comerciais são da RedRays; este projeto OWASP (a CLI de código aberto) é gratuito e de código aberto.

Porquê

O SAP assenta em código ABAP personalizado - frequentemente milhões de linhas, escritas ao longo de décadas, a suportar processamento salarial, finanças e logística. Esse código raramente é revisto do ponto de vista de segurança e é uma fonte frequente de bugs de injeção, path-traversal e segredos codificados, enquanto as ferramentas padrão do SAP são pesadas e dependentes do sistema.

Esta CLI analisa estaticamente código-fonte ABAP exportado offline - sem ligação ao SAP, sem agente, sem telemetria - e escreve um relatório XLSX sobre o qual pode agir. Coloque-a em CI para bloquear pull requests.

Início rápido

Requer Python 3.9+ e pip.

git clone https://github.com/OWASP/abap-code-scanner.git
cd abap-code-scanner
pip install -r requirements.txt

python main.py path/to/abap/source

Quando a análise terminar, encontrará abap_security_scan_report.xlsx na pasta do projeto:
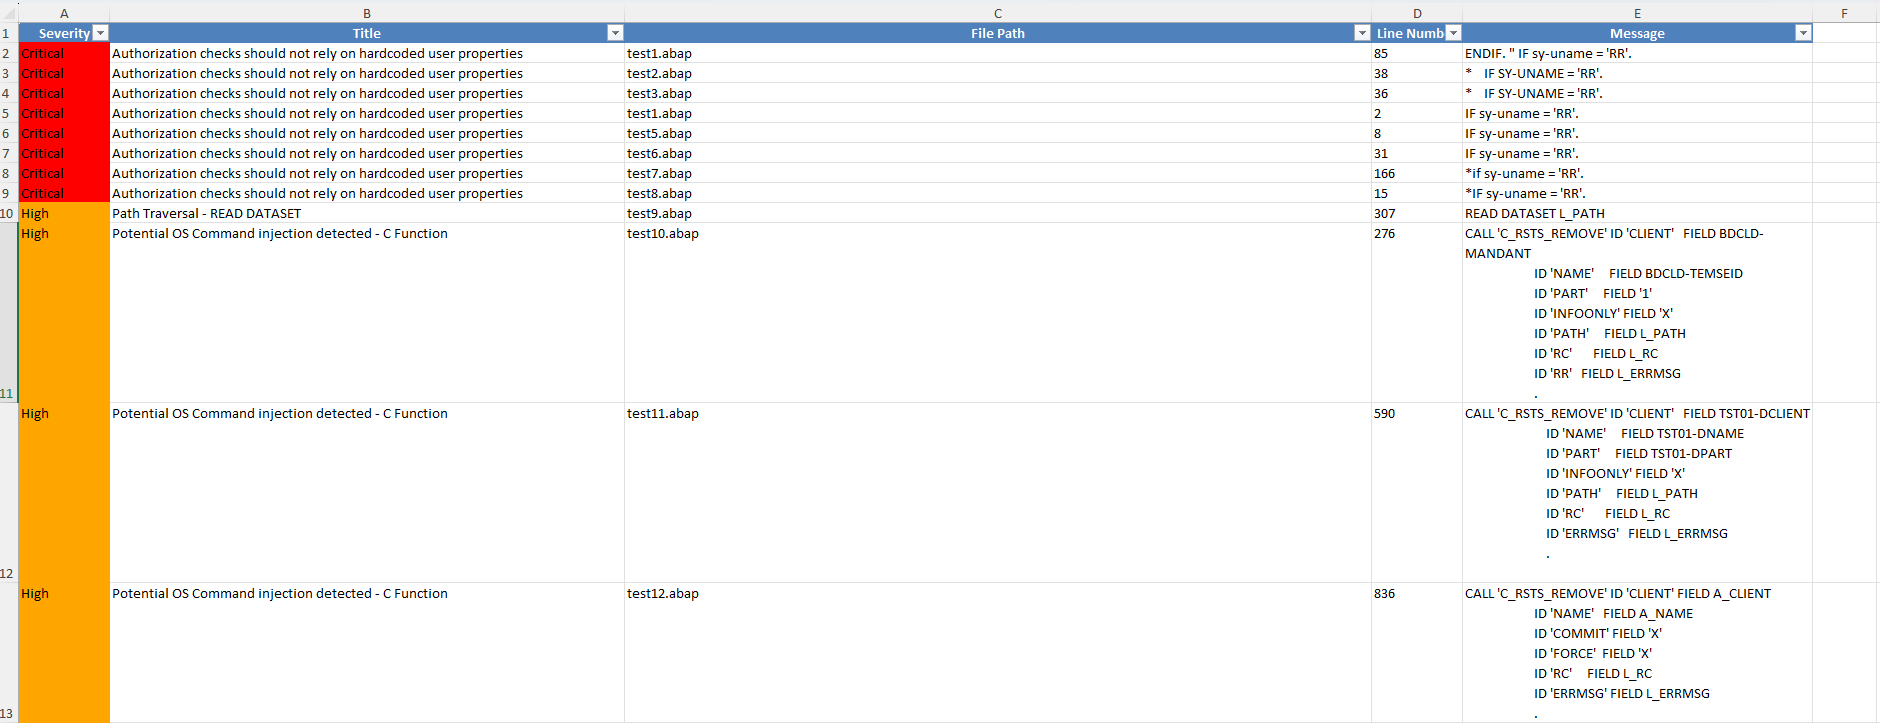
Example XLSX report

Opções da CLI

OpçãoDescriçãoPredefinição
pathDiretório do código-fonte ABAP a analisar(obrigatório)
-c, --configCaminho para o ficheiro de configuração YAMLconfig.yml

Configuração

O scanner lê um ficheiro YAML (predefinição config.yml, substituível com -c). Escolha as verificações a executar, as extensões de ficheiro a incluir e os padrões a excluir:

checks:
  - CheckCrossSiteScripting
  - CheckSQLInjection
  - CheckDirectoryTraversal

file_extensions:
  - .abap
  - .txt

exclude_patterns:
  - "**/test/**"

Escrever uma verificação personalizada

  1. Crie um novo ficheiro Python no diretório checks/.
  2. Defina uma classe que herde da classe base de verificação.
  3. Implemente os métodos necessários, incluindo o método principal run.
  4. Adicione o nome da classe à lista checks: no seu ficheiro de configuração.

Executar os testes

# Unix-like
./run_tests.sh

# Windows
run_tests.bat

Roadmap

  • Análise de fluxo de dados / taint (fontes para sinks) para reduzir falsos positivos
  • Saída SARIF para o code scanning do GitHub
  • Saída JSON
  • Mais verificações mapeadas para o OWASP Top 10 e orientações de codificação segura da SAP

Contribuir

Pull requests são bem-vindos novas verificações, casos de teste, correções de bugs e documentação ajudam todos. Consulte CONTRIBUTING.md e siga o Código de Conduta da OWASP.

Segurança

Encontrou uma vulnerabilidade no próprio scanner? Siga o processo de divulgação responsável em SECURITY.md - não abra um issue público para relatórios de segurança.

Licença

MIT. Originalmente contribuído e mantido pela RedRays. As edições Cloud (SAP BTP) e Web (Management Console) são produtos comerciais; este projeto OWASP (a CLI de código aberto) é gratuito e de código aberto.



Um Projeto Incubador OWASP.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




