

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BFScan — Ferramenta para encontrar URLs, caminhos, segredos e gerar requisições HTTP brutas e especificações OpenApi a partir de arquivos de configuração e anotações usados em aplicações JAR / WAR / APK. | Kitploit
Ferramentas/GitHubGitHub/blackfan/bfscan
Segurança AndroidReconhecimentoAnálise EstáticaPentesting de Apps MóveisEngenharia ReversaColeta de InformaçõesDetecção de SegredosSegurança de API
GitHubblackfan/bfscan

BFScan

Ferramenta para encontrar URLs, caminhos, segredos e gerar requisições HTTP brutas e especificações OpenApi a partir de arquivos de configuração e anotações usados em aplicações JAR / WAR / APK.

2572449há 11 mesesRevisado pelo Kitploit
Compartilhar
Ver Repositório

BFScan

Ferramenta para processamento inicial de aplicações APK / XAPK / APKM / DEX / JAR / WAR.

  • Procura por strings no código-fonte e recursos que se pareçam com URIs, caminhos ou segredos
  • Gera requisições HTTP brutas e especificações OpenAPI com base em arquivos de configuração, anotações de classes e métodos
    • Bibliotecas de cliente suportadas
      • Square Retrofit
      • Ktorfit
      • Feign
    • Bibliotecas de servidor suportadas
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

Uso

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

Exemplo

Para esta classe usando anotações Spring, os seguintes resultados serão gerados.

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

Resultados

Método: com.mycompany.springbootexample.UserController->create

  • Método Spring
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
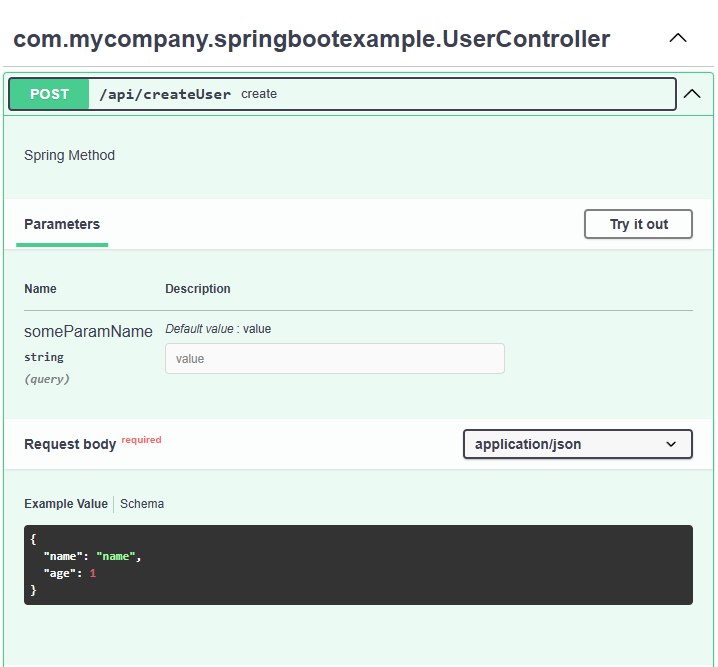
Exemplo de OpenAPI

Código ofuscado

Se você estiver analisando uma aplicação que usa uma biblioteca suportada, mas seu código estiver ofuscado, você pode criar um arquivo de mapeamento para substituir os nomes das classes.

Para isso, você pode usar manualmente a função "Renomear" no código decompilado no jadx-gui e, em seguida, salvar o arquivo de mapeamento gerado (Arquivo > Salvar mapeamentos). Ou use um arquivo de mapeamento de exemplo para Retrofit e modifique-o de acordo com a sua aplicação.
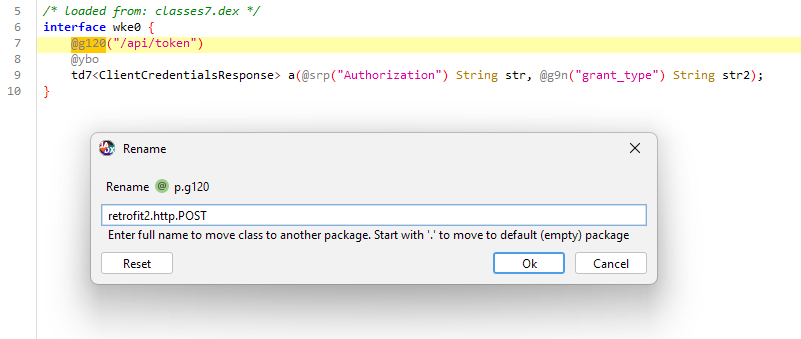
Exemplo de renomeação de classe

Exemplo de análise de uma aplicação com renomeação de classes usando um arquivo de mapeamento.

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

Agradecimentos

Este projeto usa:

  • jadx - Apache License 2.0
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






