 #1
Ferramentas para testar e proteger funções serverless (ex. AWS Lambda, Azure Functions) e suas integrações.
Recomendado pelo Kitploit

 owasp/dvsa
Uma Aplicação Serverless Maldita Vulnerável
 0x4d31/honeylambda
honeyλ - uma aplicação serverless simples, projetada para criar e monitorar endpoints HTTP falsos (ou seja, URL honeytokens) automaticamente, sobre…
 capsulerun/capsule
Runtime seguro para isolar tarefas de agentes de IA. Execute código não confiável em ambientes WebAssembly isolados.
 owasp/serverless-goat
OWASP ServerlessGoat: uma aplicação serverless que demonstra falhas comuns de segurança serverless
 pumasecurity/serverless-prey
Funções Serverless para estabelecer Reverse Shells para Lambda, Azure Functions e Google Cloud Functions
 owasp/serverless-top-10-project
Top 10 Serverless do OWASP
 we45/dvfaas-damn-vulnerable-functions-as-a-service
Funções Serverless Intencionalmente Vulneráveis para entender as especificidades das Vulnerabilidades de Segurança Serverless
 jonrau1/syntheticsun
Framework de automação de segurança serverless da AWS que ingere inteligência de ameaças, aplica detecção de anomalias baseada em ML (RCF, IP…
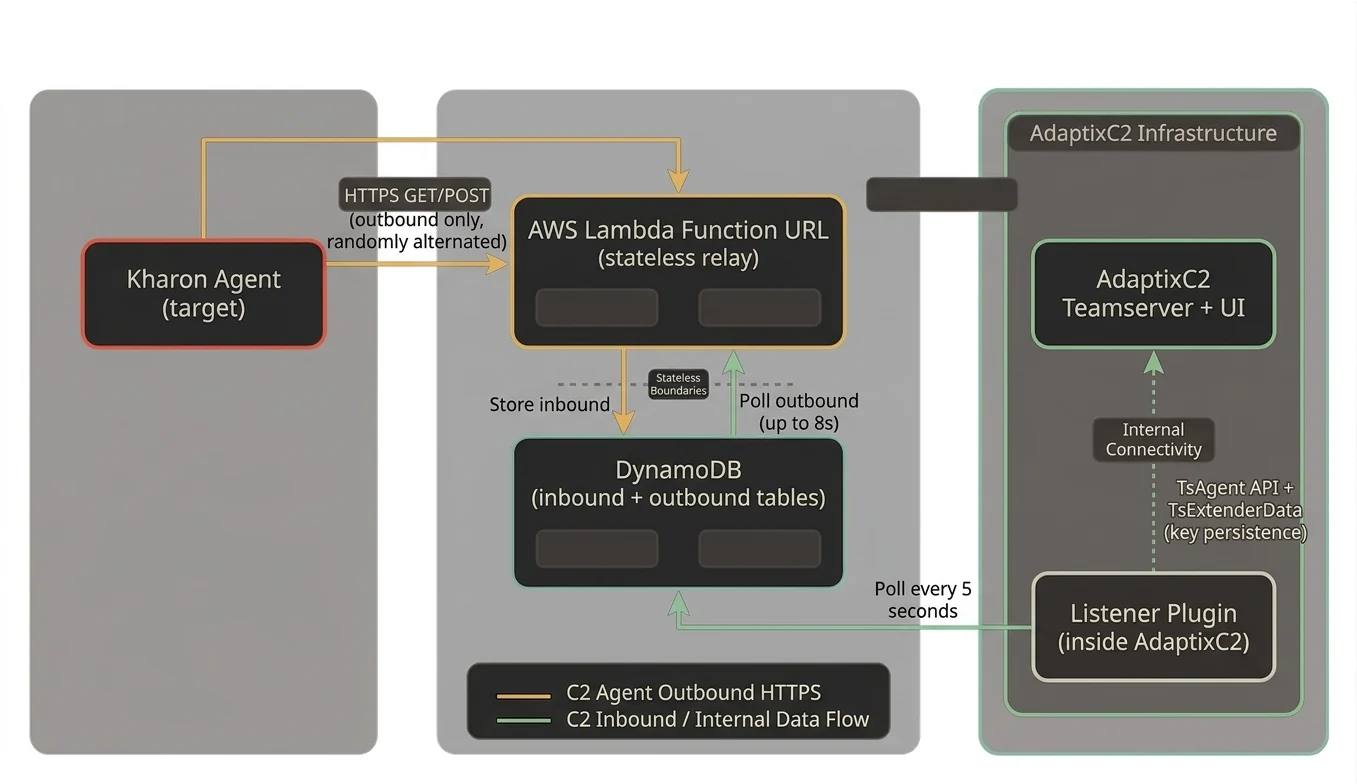 stillbigjosh/adaptix-serverless-c2
Plugin de transporte C2 serverless para AdaptixC2 v1.2 usando AWS Lambda + DynamoDB como infraestrutura de relay.
 rbidou/pyrasp
Proteção de Runtime de Aplicações (RASP) para servidores web Python, funções serverless e servidores MCP, detetando ataques, injeção de prompt e…
 infrastructureservices/vsftpd
Daemon de servidor FTP focado em segurança, projetado para resiliência contra ataques, oferecendo alto desempenho e escalabilidade com amplas opções…
 contrastsecurity/contrast
CLI de SAST para verificação de aplicações Java, JavaScript e .NET, além de funções AWS Lambda, detectando vulnerabilidades de código e políticas IAM…
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
Exploit de prova de conceito para CVE-2026-9999, demonstrando path traversal em eventos de armazenamento de objetos serverless que sobrescreve o…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: SSRF de saída não autenticado para o serviço de metadados da nuvem via middleware fail-open e bypass de validação condicionado por…
 ivanesk315/cve-2026-28496
Laboratório Docker que reproduz a cadeia de RCE pré-autenticação do FOSSBilling (bypass de autenticação CVE-2026-27604 + Twig SSTI CVE-2026-28496)…
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
Exploit de PoC para o vazamento de credenciais em cold-start serverless CVE-2026-21002, demonstrando como diretórios /tmp reutilizados do Lambda…
 abraxas/cve-2026-15583
Cliente proof-of-concept e laboratório Docker que reproduzem o CVE-2026-15583, um SSRF de confused deputy não autenticado no Grafana MCP Server que…
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
PoC para CVE-2026-22015: injeção de evento malicioso insere variáveis de ambiente em funções serverless, sobrescrevendo segredos e possibilitando…