
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
Notas de pesquisa e desenvolvimento de PoC para CVE-2026-43499 (GhostLock) kernel UAF no vivo Y200i Android 14, cobrindo primitivas de recuperação de…
 jasondoyle/komfy-switch-wifi-password-disclosure
Prova de conceito e artigo técnico mostrando como obter o SSID/senha de Wi-Fi de um smart switch D-Link Komfy via BLE, fazendo engenharia reversa da…
 redzrush101/zte-blade-v40-vita-unlock
Desbloqueando o bootloader do ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) via CVE-2022-38694 - scripts Linux, a correção do travamento…
 yeonnic/look-at-the-xnu-through-a-tube-cve-2018-4242-write-up-translation-
Artigo técnico detalhado e tradução do CVE-2018-4242, uma vulnerabilidade do kernel XNU no AppleHV, com código PoC, análise de engenharia reversa e…
 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
Análise Técnica Abrangente 100% Irrestrita do Malware JAGUAR_TOOTH (APT28). Reconstrução de alta precisão da exploração SNMP do Cisco IOS,…
 oliviaholly/fusee-gelee
Uma implementação da exploração Fusee Gelee (CVE-2018-6242) para o Nintendo Switch, juntamente com um payload personalizado.
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack e Triofox PoC/Exploit completo
 nuky-alt/cve-2025-8088
Prova de conceito de exploit e análise técnica para uma vulnerabilidade de path traversal no WinRAR que permite execução de código por meio de…
 popclom/cve-2025-5548
Guia passo a passo para explorar um estouro de buffer no FreeFloat FTP Server usando fuzzing em Python, Immunity Debugger com mona.py, e IDA Free…
 lorenzoporrasduque/cve-2025-5548-poc
Laboratório educacional demonstrando um estouro de buffer de pilha (CVE-2025-5548) no FreeFloat FTP Server. Cobre o desenvolvimento completo de…
 diego57709/cve-2025-5548
Laboratório estruturado para exploração controlada do CVE-2025-5548 (FreeFloat FTP Server). Inclui configuração de ambiente, fuzzing, controle de…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
Pesquisa crítica de vulnerabilidade na cadeia de suprimentos sobre o mecanismo de atualização do NiceHash QuickMiner (CVE-2025-56513). Inclui análise…
 jgs-developer/cve-2025-5548
Exploit de buffer overflow baseado em pilha para o FreeFloat FTP Server, demonstrando engenharia reversa, controle de EIP e execução de shellcode…
 alberto-galindo/cve-2025-5548
Pesquisa de segurança e reprodução do CVE-2025-5548: um estouro de buffer baseado em pilha no FreeFloat FTP Server 1.0. Inclui análise binária,…
 gmh5225/linux-kernel-debugger
Módulo de depurador de hardware do kernel para despejar operações de rootkit e inspecionar atividades em nível de kernel para análise de malware e…
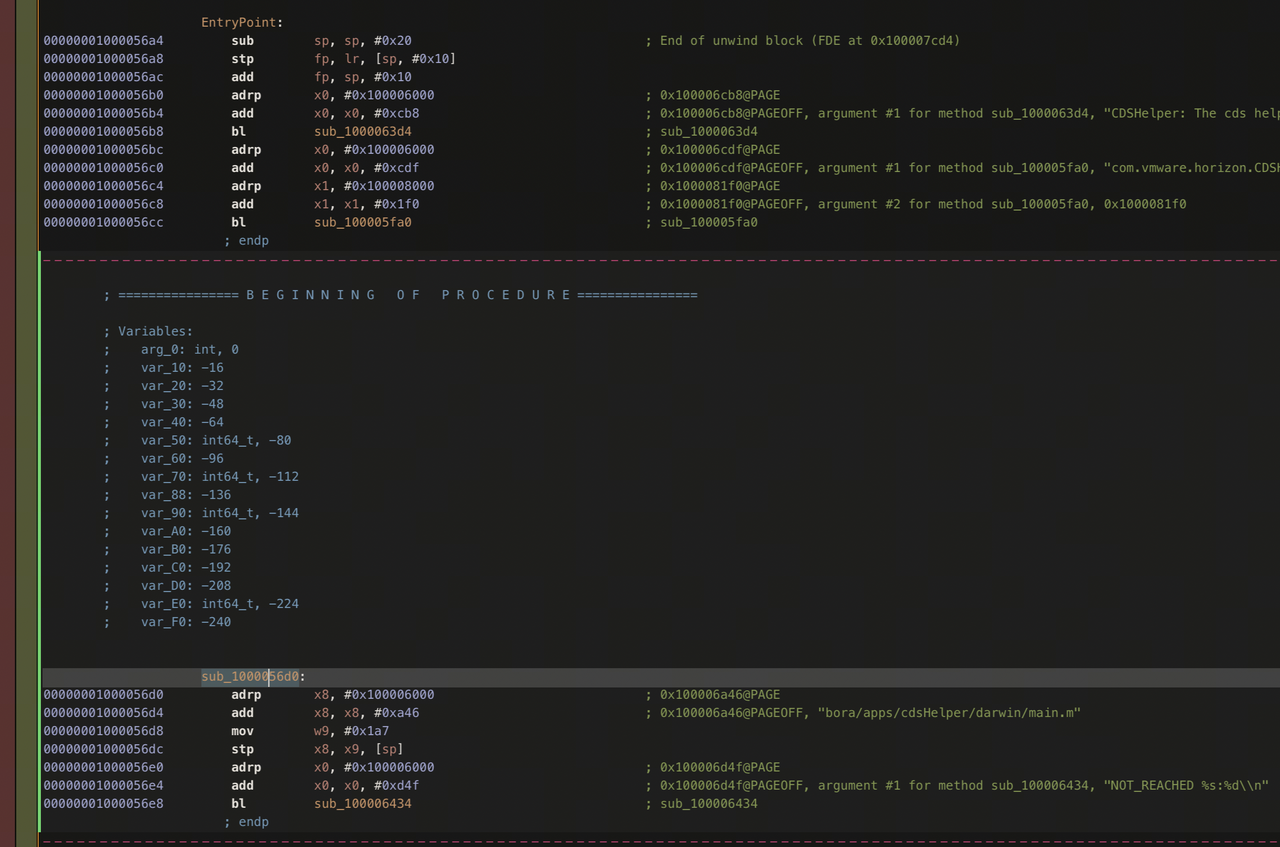 null-event/cve-2024-11467
Cliente VMWare Horizon para macOS LPE devido a uma falha de lógica XPC. POC tardio para um 0-day que divulguei responsavelmente à Omnissa.
 seyyidkadir/filedumper
Ferramenta de memória forense do Windows para extrair arquivos de regiões de memória de processos, pesquisar padrões de bytes (PDF, JPG, SWF) e…
 khoatran107/cve-2025-38001
Exploit de prova de conceito baseado em C para CVE-2025-38001, demonstrando exploração de vulnerabilidade e análise de código para pesquisa de…








