
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-5548-POC — Laboratório educacional demonstrando um estouro de buffer de pilha (CVE-2025-5548) no FreeFloat FTP Server. Cobre o desenvolvimento completo de exploit: análise de vulnerabilidade, depuração com Immunity Debugger, cálculo de offset e geração de payload de RCE. | Kitploit
Ferramentas/GitHubGitHub/lorenzoporrasduque/cve-2025-5548-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoEngenharia ReversaShellcodeDepuradoresTestes de PenetraçãoAprendizado e EducaçãoExploração de Binários
Labs e Prática
GitHublorenzoporrasduque/cve-2025-5548-poc

CVE-2025-5548-POC

Laboratório educacional demonstrando um estouro de buffer de pilha (CVE-2025-5548) no FreeFloat FTP Server. Cobre o desenvolvimento completo de exploit: análise de vulnerabilidade, depuração com Immunity Debugger, cálculo de offset e geração de payload de RCE.

Ver Repositório
57há 8 mesesAinda não revisado
Compartilhar

CVE-2025-5548-POC

Descrição da vulnerabilidade

CVE-2025-5548 é uma vulnerabilidade do tipo stack buffer overflow identificada no FreeFloat FTP Server, um serviço FTP legado para sistemas Windows. A falha reside no manipulador do comando NOOP, o qual não realiza validação do tamanho da entrada antes de copiá-la em um buffer de tamanho fixo na pilha. Isso permite que um atacante remoto, sem autenticação prévia, envie uma string sobredimensionada que sobrescreve o registro EIP e redireciona o fluxo de execução para código arbitrário.

  • Tipo: Stack Buffer Overflow (CWE-121)
  • Vetor: Rede (acesso remoto sem autenticação)
  • Impacto: Execução remota de código (RCE)
  • Serviço afetado: FreeFloat FTP Server — TCP/21, comando NOOP
  • Sistemas afetados: Windows XP, Windows 7, Windows 10/11 (variações conforme proteções ativas)

Descrição geral

Este repositório documenta um exercício técnico de laboratório sobre a vulnerabilidade CVE-2025-5548 em um ambiente controlado. O objetivo principal foi analisar o ciclo completo de avaliação: identificar o componente vulnerável, observar a resposta do serviço diante de entradas inválidas e sustentar, com evidência, o impacto potencial sobre a estabilidade e a segurança do sistema.

A prática foi desenvolvida com enfoque acadêmico e de cibersegurança defensiva. Priorizou-se a rastreabilidade de descobertas, a qualidade da documentação técnica e a definição de medidas de mitigação orientadas à redução da superfície de ataque.

Conteúdo

  • Pasos.md: desenvolvimento metodológico do exercício, organizado por fases e com evidência de validação.
  • Conclusion.md: fechamento técnico com resultados, metodologia aplicada e importância do enfoque defensivo.

Ferramentas utilizadas

  • IDA Free: utilizado para análise estática do binário e localização de rotas de execução relevantes.
  • Immunity Debugger: utilizado para depuração dinâmica e observação de registradores e memória durante falhas controladas.
  • Mona.py: utilizado para calcular offsets, validar bad characters e apoiar a busca de instruções de salto.
  • Python 3: utilizado para automatizar casos de teste e envio de entradas de forma repetível.
  • Socket (biblioteca padrão do Python): utilizado para estabelecer conexões TCP e transmitir cargas de teste controladas.
  • Metasploit tools: utilizados para geração de padrões e testes de validação técnica em laboratório.
  • Netcat (nc): utilizado para verificações de conectividade e recepção em cenários controlados.
  • Ambiente Windows + Kali Linux: utilizado para separar o sistema alvo do ambiente de análise e suporte.

Escopo e uso responsável

O conteúdo deste repositório é voltado para formação, pesquisa e fortalecimento de controles de segurança em ambientes autorizados. Não deve ser aplicado fora de laboratórios, nem sobre sistemas de terceiros, sem autorização explícita do proprietário.
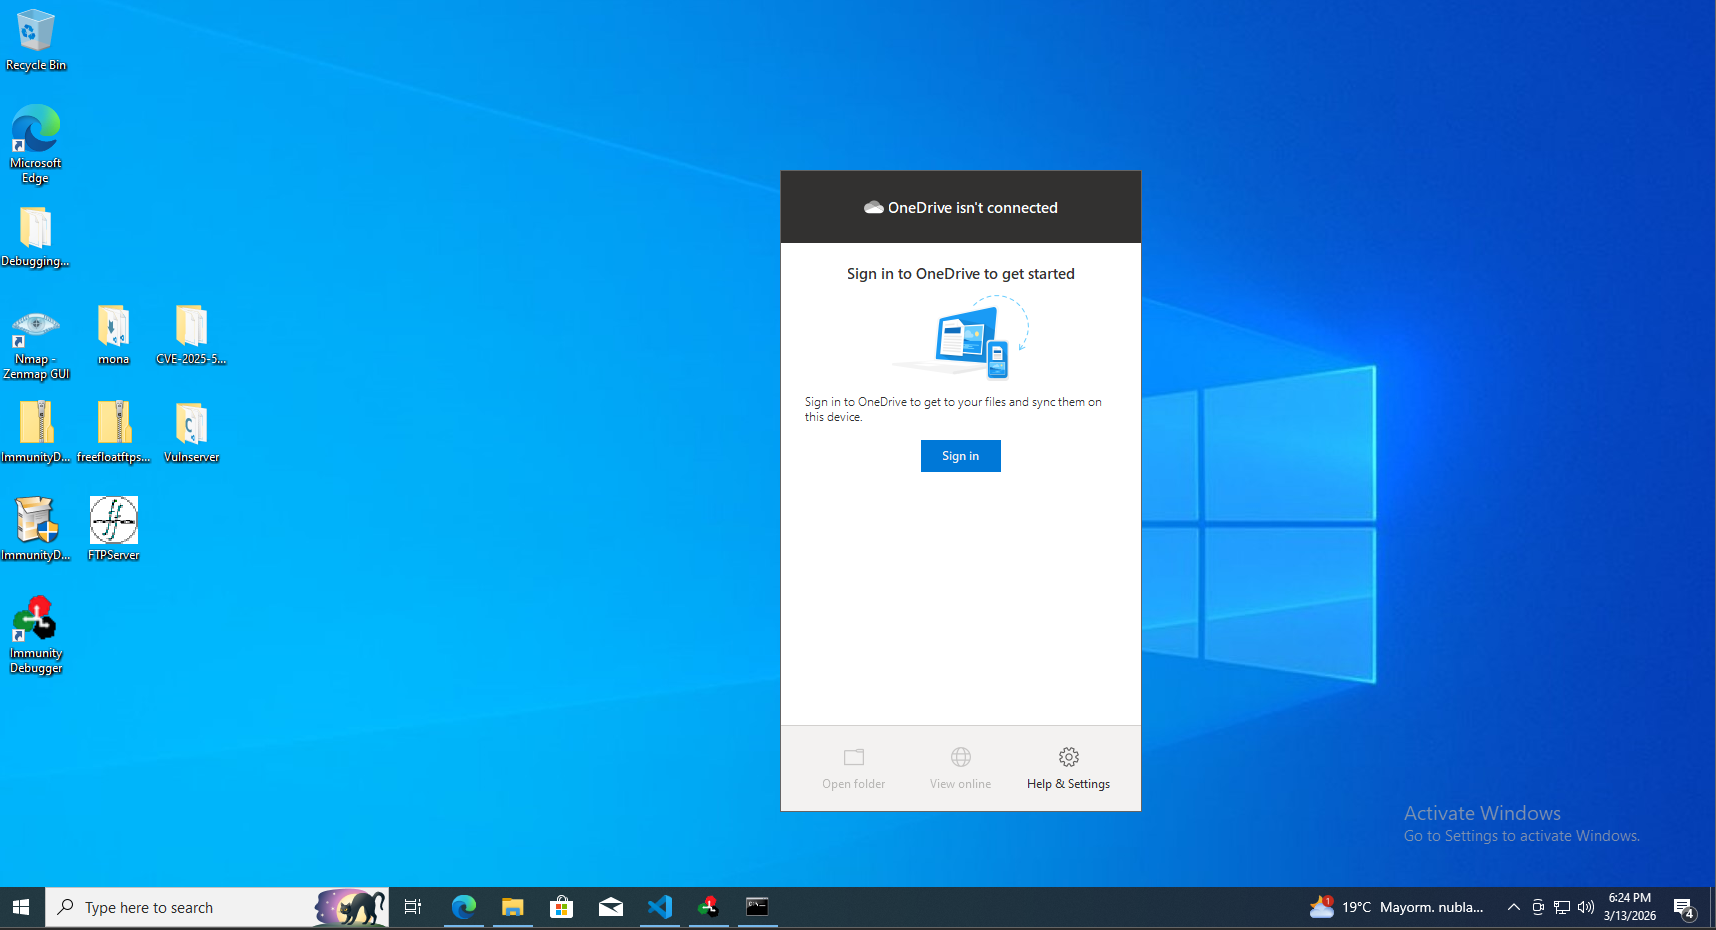
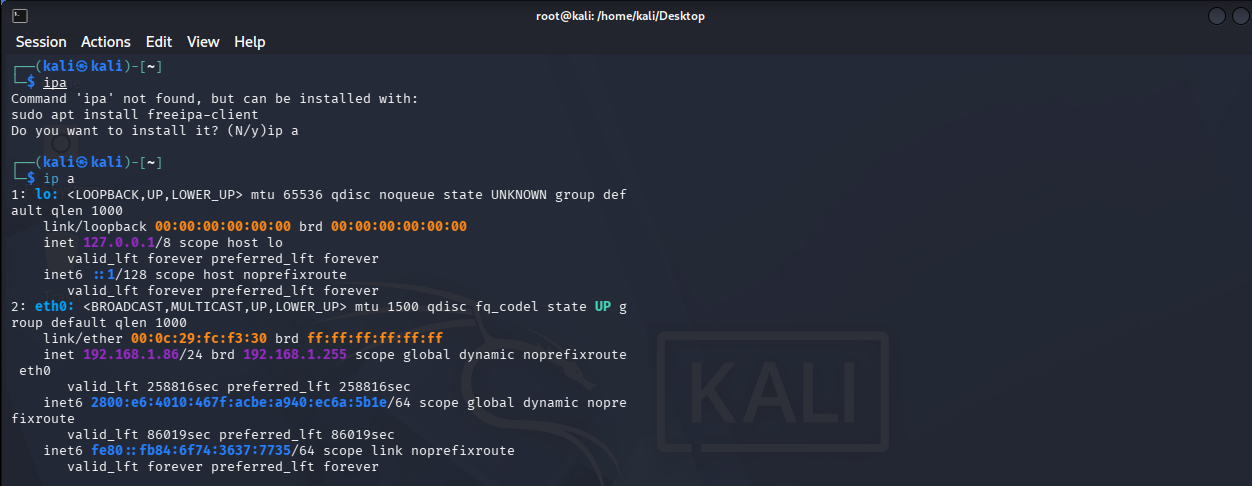
Evidência visual

Ambiente de análise no Windows Ambiente de suporte no Kali
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







