
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
Mergulhe na fonte CFF e, coincidentemente, aprenda sobre um bof na análise de cff a partir de algum jailbreak. só por diversão
 valium007/cve-2026-56129
Proof-of-concept que explora o driver qiomem.sys da Toshiba para obter leitura/escrita arbitrária de memória física a partir do ring 3, com um…
 whatswrongandwhy/ptrace
Utilitário de rastreamento e depuração de processos baseado em ptrace do Linux para inspecionar chamadas de sistema, memória e fluxo de execução de…
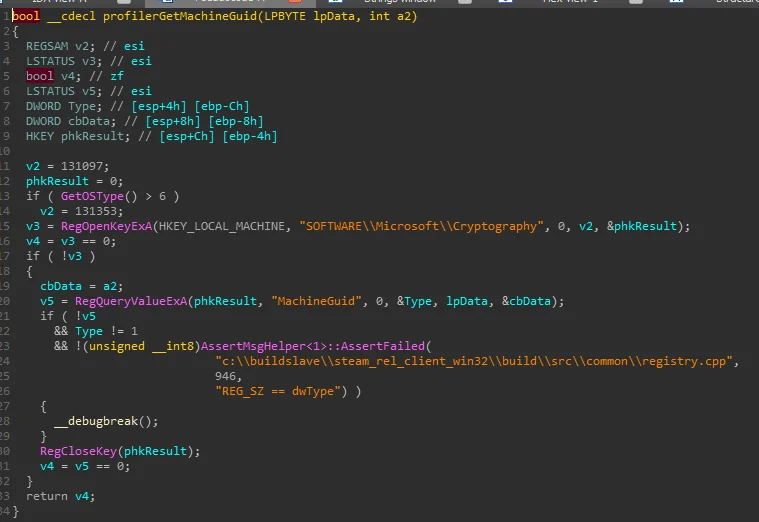 gmh5225/hwid-steamspywareterminator
Biblioteca em desenvolvimento injetada no Steam para bloquear a thread oculta CFillMachineInfoThread que coleta HWID, disco, adaptador de rede e…
 adem-hosni/mappedimagesdetector
Scanner de memória nativo e leve do Windows para plataformas AV/EDR, detectando imagens mapeadas suspeitas e técnicas de injeção manual de DLL por…
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Este repositório armazena os arquivos necessários para o blog de análise que será lançado em breve.
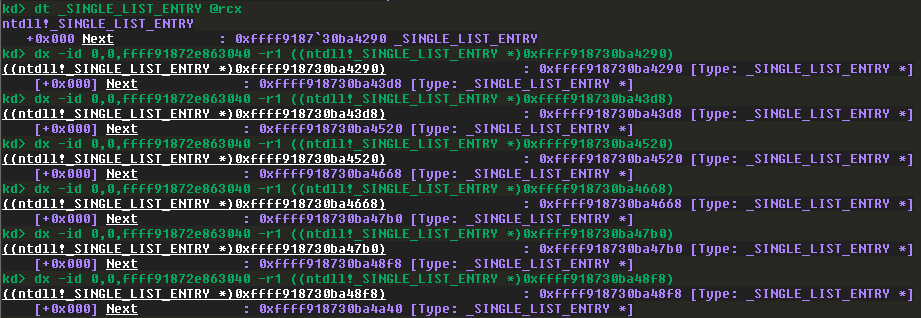 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Explorando remotamente o kernel via IPv6
 spiralbl0ck/sidechannel-cve-2022-38029
SIDECHANNEL+CVE-2022-38029
 cristhiansm0/txdxcristhian_2023-cve-38831
Laboratório WinRAR CVE-2023-38831: detecção com Sysmon/Wazuh, engenharia reversa com Ghidra, análise de patch e remediação.
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Solução para analisar o malware Gozi: Por favor, aguarde pacientemente enquanto eu desenvolvo o write-up :)
 themalwareguardian/cve-2003-0264
Clássico estouro de buffer baseado em pilha no SLMail 5.1 mostrando como servidores de e-mail antigos podiam ser comprometidos por comandos SMTP e…
 ermensonx/cve-2024-38077-madlicense-exploit
Framework de exploração modular para CVE-2024-38077 (estouro de heap do Windows RDL) com bypass de ASLR, preparação de heap, geração de cadeia ROP e…
 synacktiv/pridelocker-analysis
Este repositório contém um script IDA Python para recuperar strings do encryptor PrideLocker ESX e uma regra YARA
 kaleth4/cve-2026-4747-
Exploração remota de kernel para FreeBSD CVE-2026-4747, aproveitando um estouro de buffer na pilha em kgssapi.ko para obter RCE com um shell reverso.…
 themalwareguardian/cve-2025-5548
Estouro de buffer no FreeFloat FTP Server 1.0 ilustrando como um único manipulador inseguro pode gerar múltiplas entradas CVE em diferentes comandos.
 lnversed/cve-2020-8423
Exploit C personalizado para CVE-2020-8423 visando roteadores MIPS, com chamada de sistema open() conectada e adaptado para kernel Linux 2.6.31.
 themalwareguardian/cve-2017-14980
Estouro de buffer baseado em pilha no Sync Breeze Enterprise 10.0.28 acessível através do manipulador /login, demonstrando como o comprimento de…
 apeppels/cve-2022-37017
Bypass para a Senha da Interface do Usuário do Cliente do Symantec Endpoint Protection








