
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit

 pbnj/infosec-interview-questions
🗒️ Uma coleção [em andamento] de perguntas de entrevista para cargos de Segurança da Informação.
 namazso/dll-proxy-generator
Gere uma dll proxy para uma dll arbitrária

 huntandhackett/concealed_code_execution
Ferramentas e artigos técnicos que descrevem técnicas de ataque que dependem da ocultação da execução de código no Windows
 jas502n/cve-2019-19781
Exploit em Python para o CVE-2019-19781 que visa o Citrix ADC com injeção de template para alcançar execução remota de código em gateways vulneráveis.
 ccob/shwmae
Abusa do Windows Hello a partir de um contexto privilegiado para enumerar protetores, descriptografar chaves, extrair tokens PRT/TGT, fazer proxy de…
 saadahla/githubc2
Demonstração do Github como C2, API gratuita = infraestrutura C2 gratuita
 twili8/homer
Fork evasivo do Donut para gerar shellcode independente de posição que carrega payloads PE do Windows a partir da memória
 naksyn/processstomping
Uma variação do ProcessOverwriting para executar shellcode na seção de um executável
 kingsabri/godofwar
GodOfWar - Construtor malicioso de WAR Java com payloads embutidos
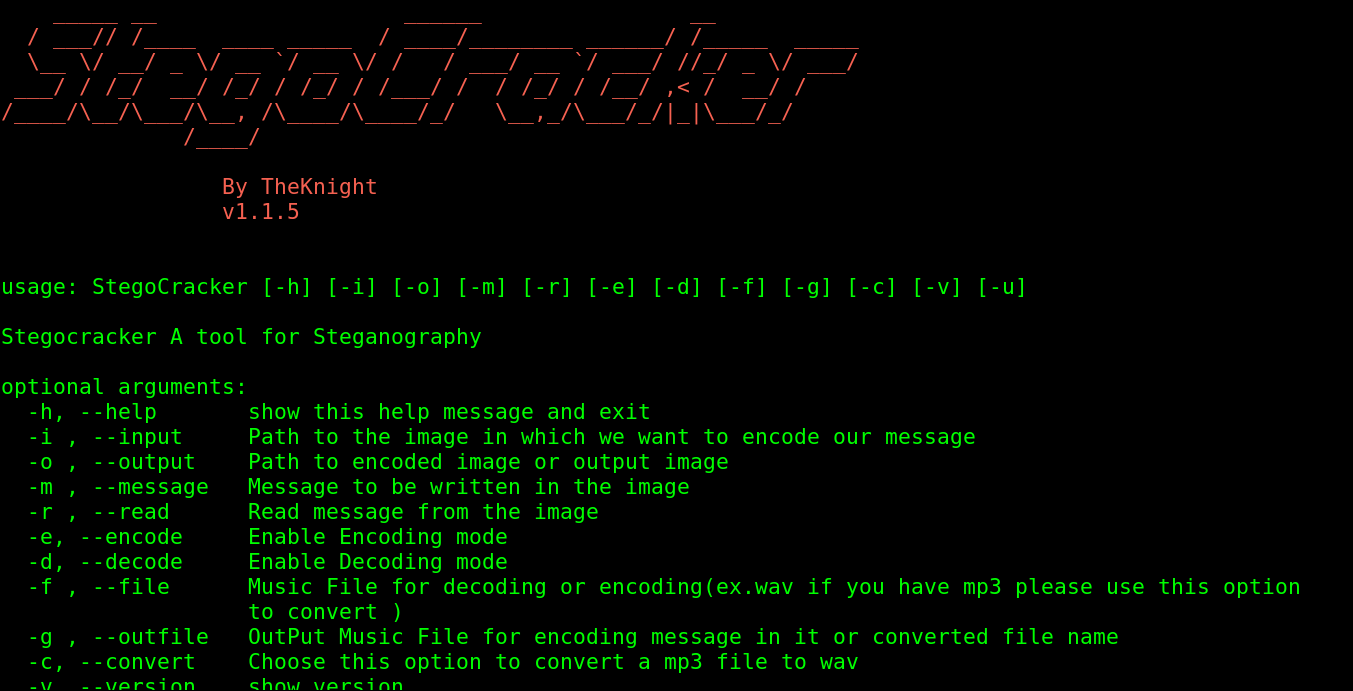 w1ldn16h7/stegocracker
Stego é uma ferramenta de esteganografia gratuita e de código aberto que permite ocultar sua mensagem secreta em uma imagem ou arquivo de áudio. Você…
 nccgroup/change-lockscreen
Ferramenta ofensiva para disparar autenticações de rede como SYSTEM
 jm00nj/phantom-evasion-loader
Motor de injeção em Assembly x64 usando SROP e Injeção de Cópia Zero para bypassar EDR/XDR e monitores de kernel. Entrega payloads criptografados com…
 sech0us3/waf-checker
Ferramenta automatizada de avaliação de WAF que detecta fornecedores de firewall, testa 19 categorias de ataque com payloads de evasão avançados e…
 cybiere/baboossh
Disseminação SSH facilitada para equipes de red team com pressa
 thundergunexpress/badministration
Ferramenta ofensiva para explorar aplicações de gerenciamento (SolarWinds Orion, McAfee ePO) por meio de vulnerabilidades não técnicas. Permite…
 lixmk/concierge
Conjunto de ferramentas Concierge: Identificação e Exploração de Controle de Acesso Físico
 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857








