
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
 bats3c/shad0w
Um framework de pós-exploração projetado para operar de forma encoberta em ambientes fortemente monitorados
 login-securite/donpapi
Coleta automatizada remota de credenciais para ambientes Windows, extraindo segredos DPAPI, credenciais de navegadores, certificados e arquivos de…
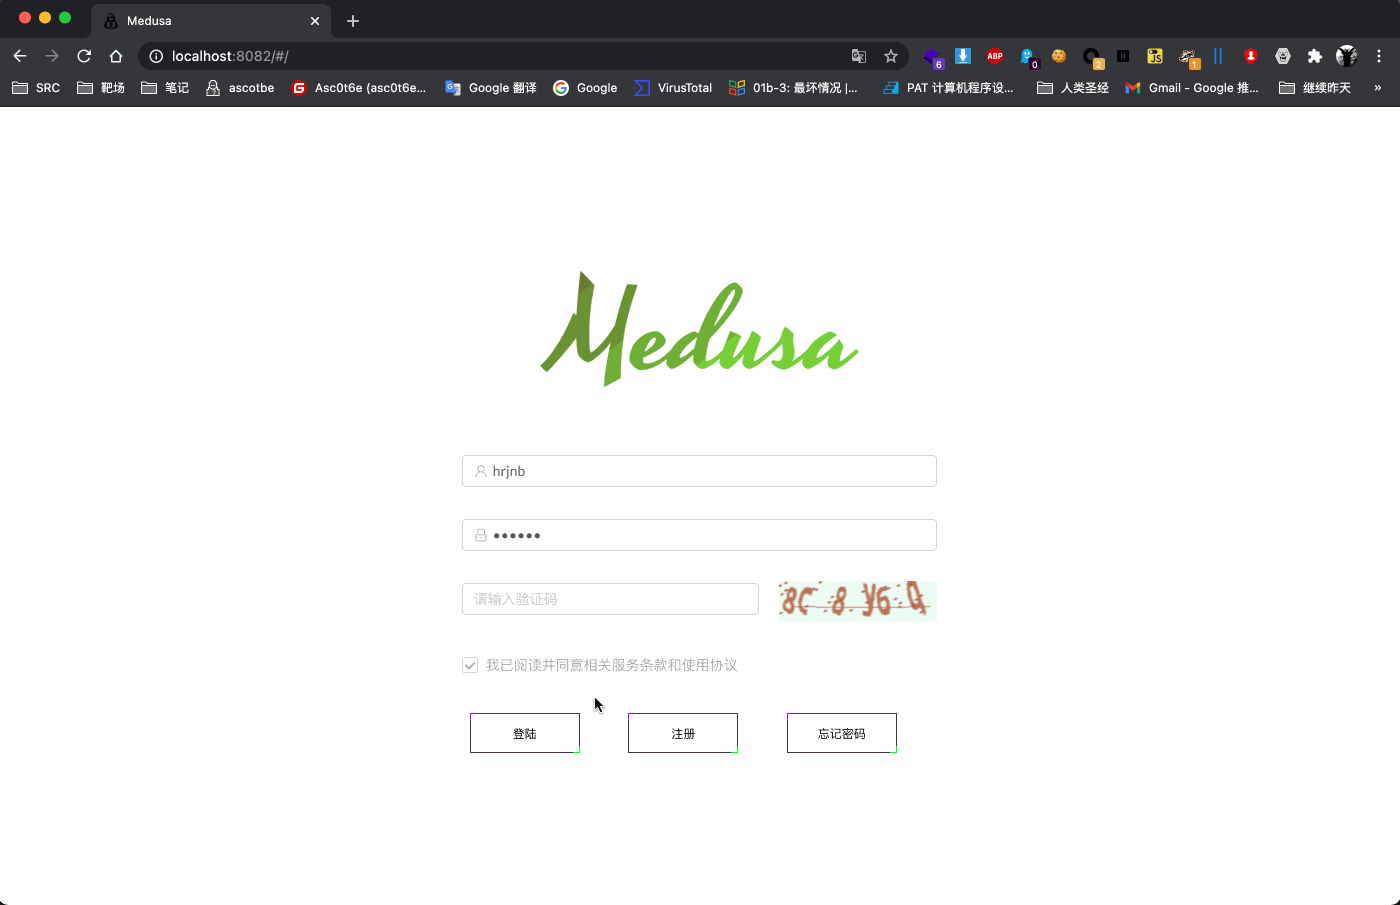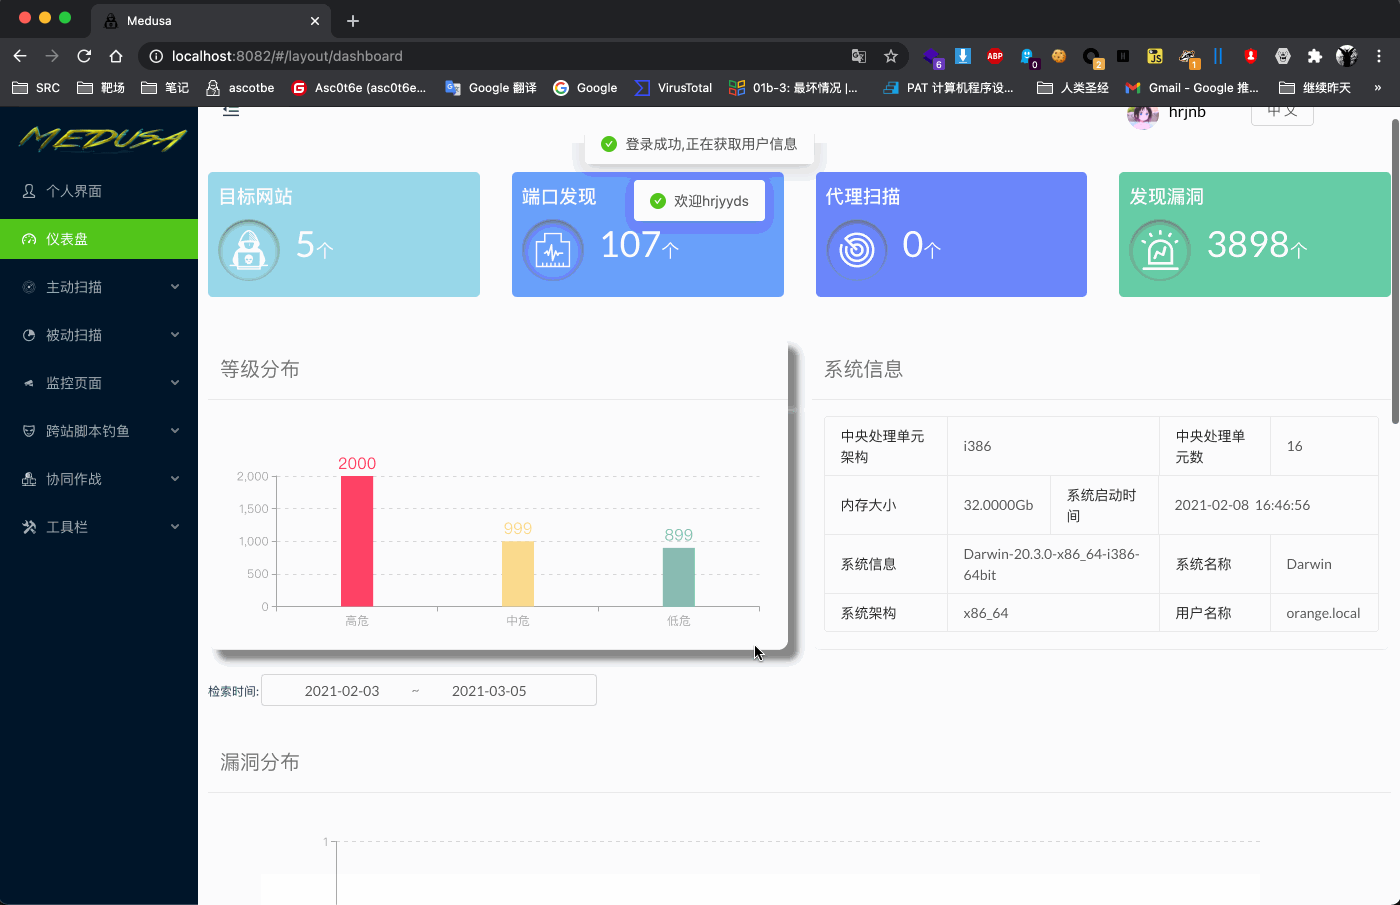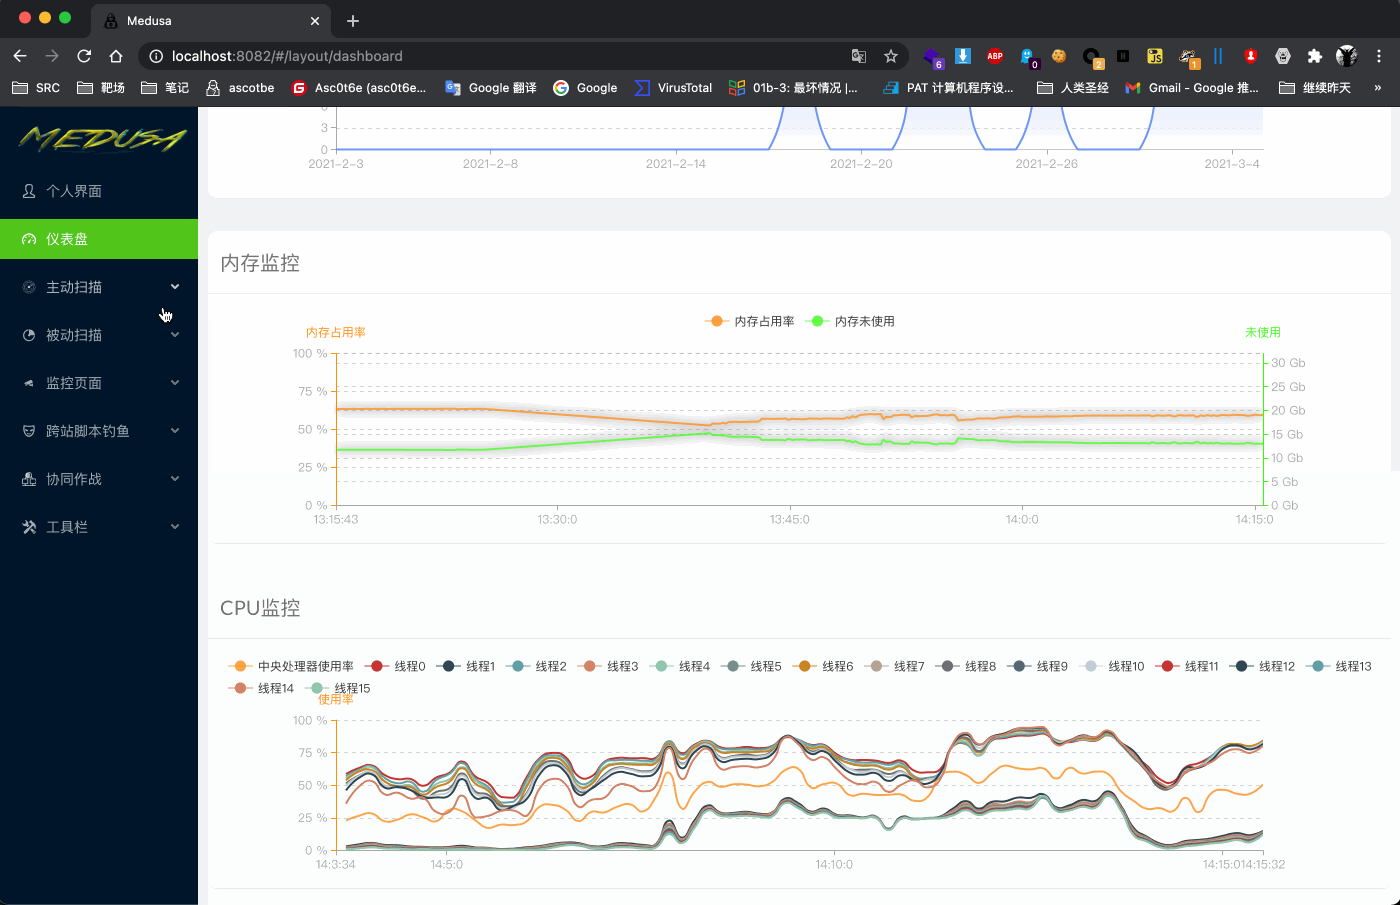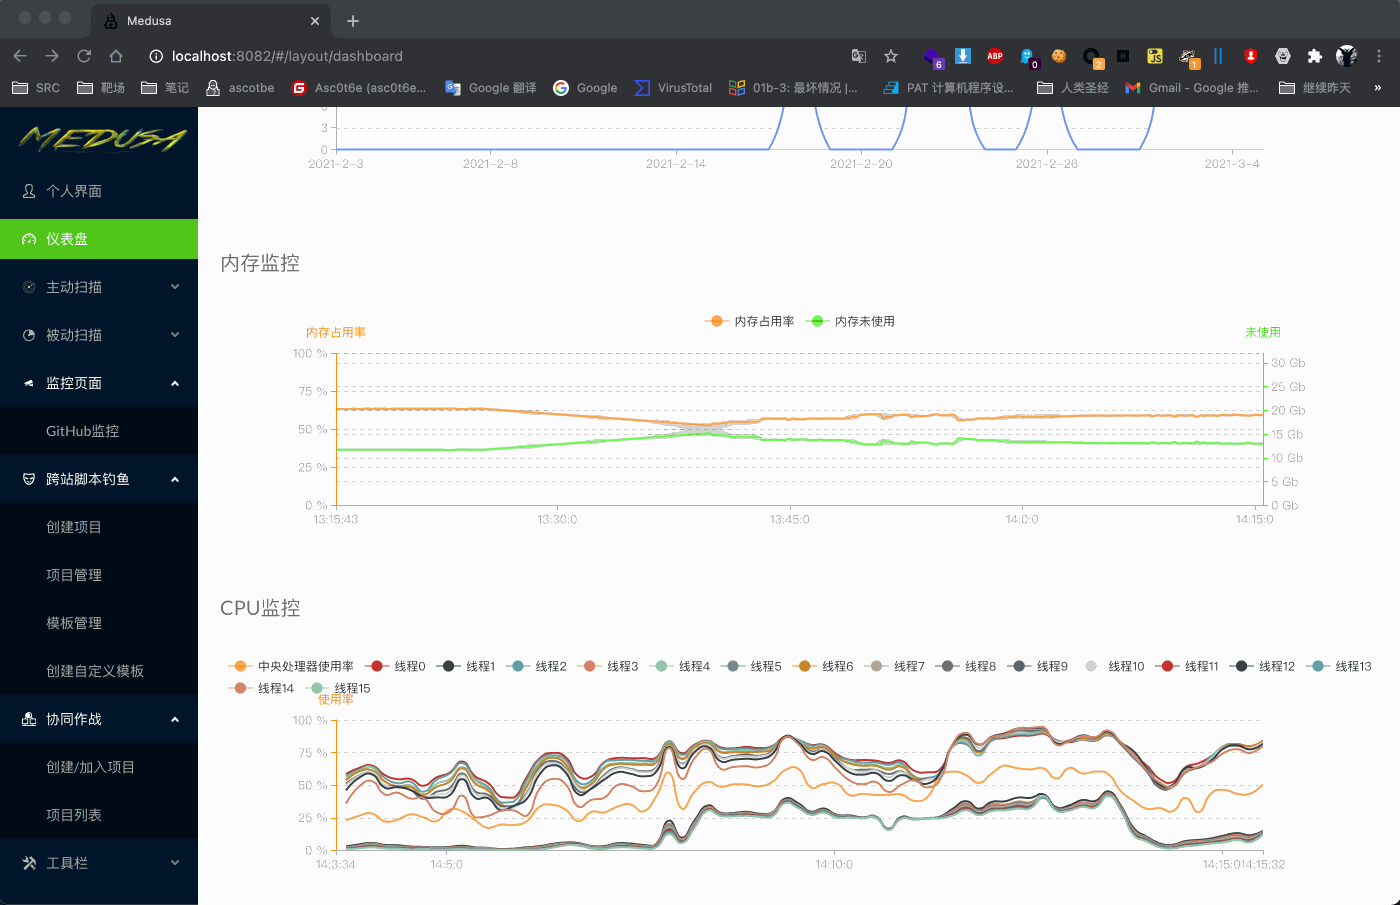 ascotbe/medusa
🐈Medusa é uma plataforma de arsenal para Red Team, que atualmente inclui plataforma XSS, plataforma de colaboração, monitoramento de CVE, geração de…
 fiddyschmitt/file-tunnel
Tunelar conexões TCP através de um arquivo
 pikpikcu/airecon
AIRecon é um agente autônomo de cibersegurança que combina um Modelo de Linguagem Grande auto-hospedado (Ollama) com um sandbox Docker Kali Linux e…
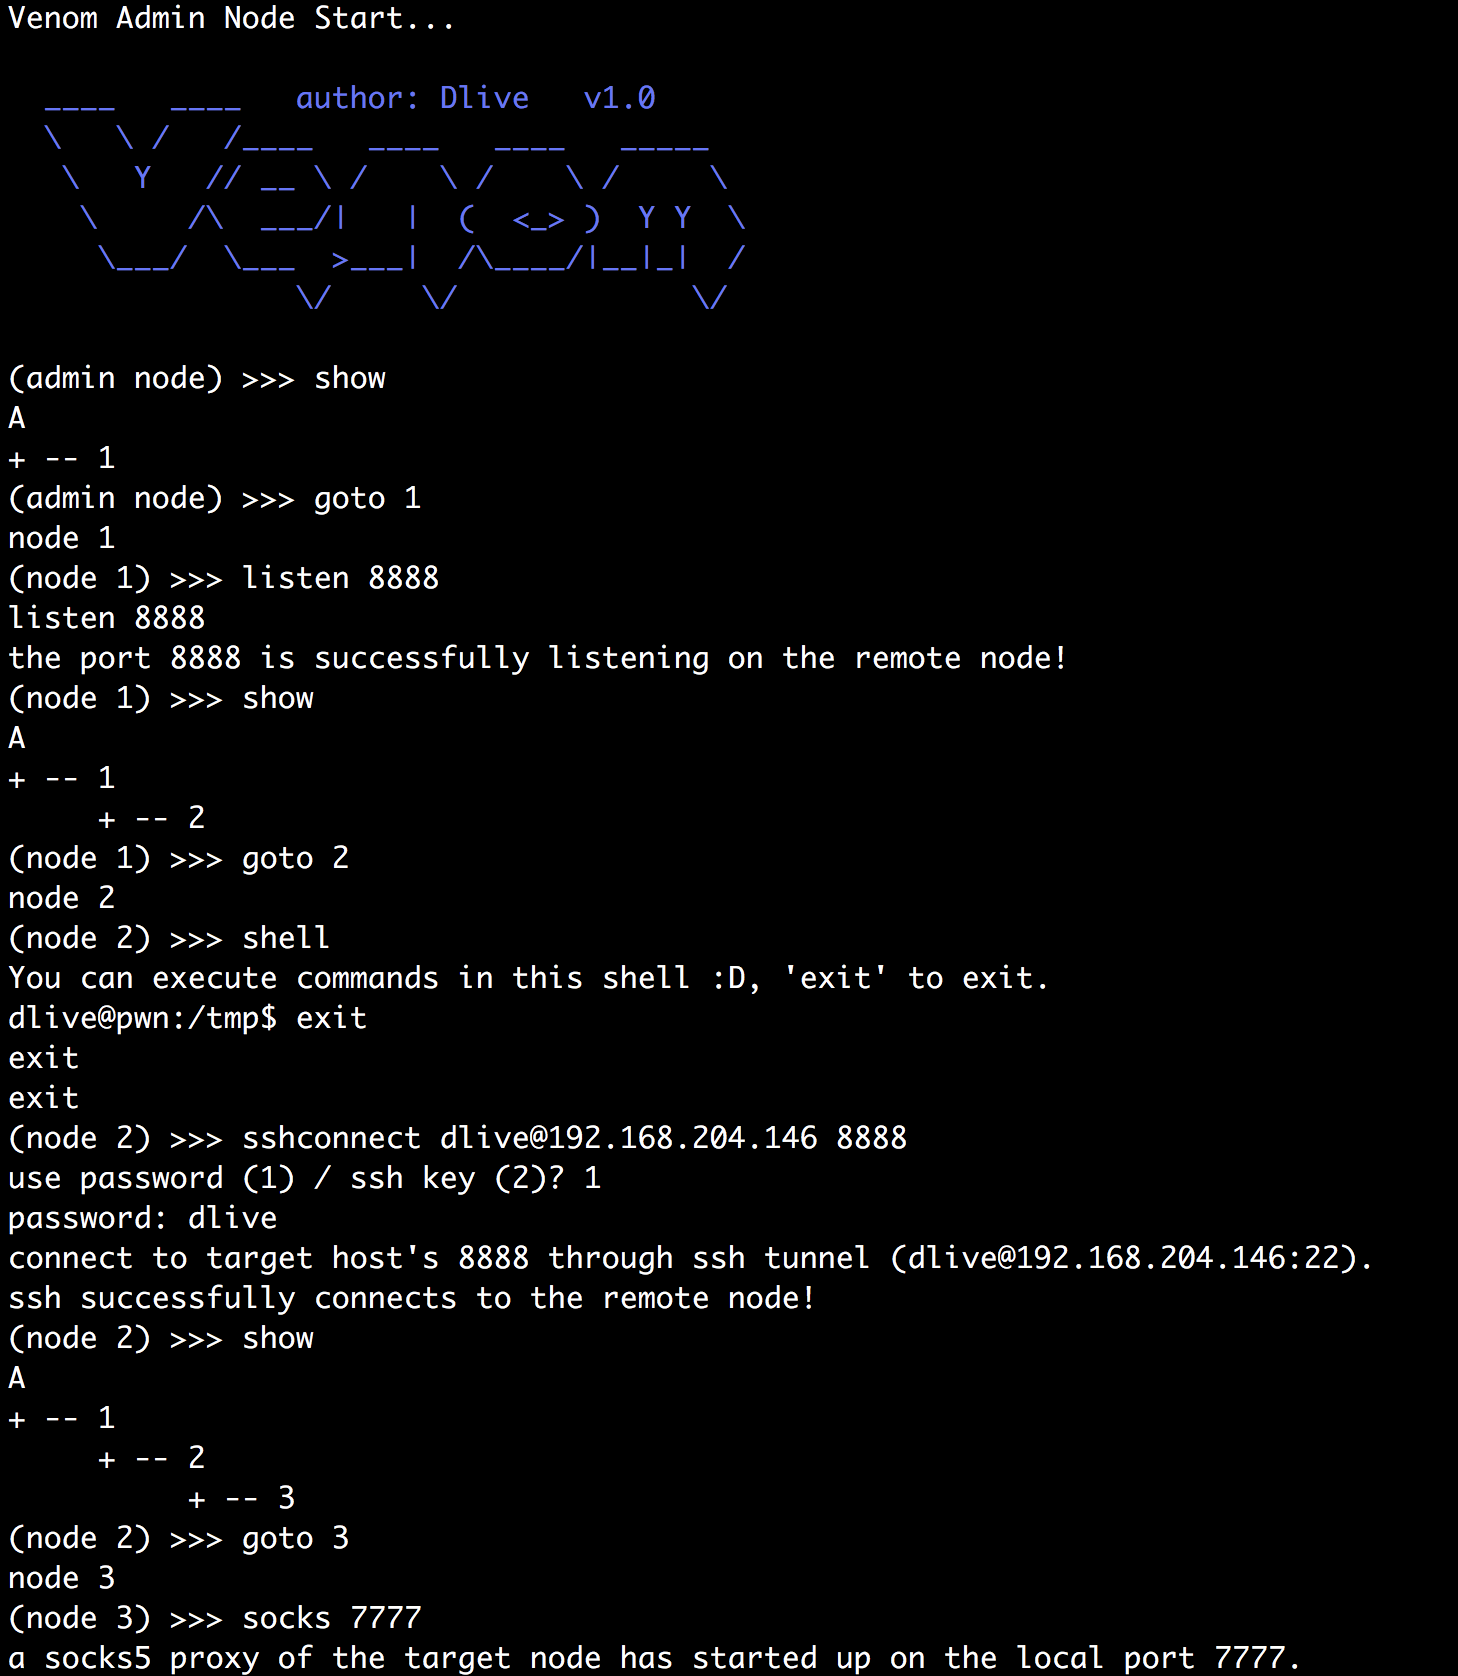 dliv3/venom
Venom - Um Proxy de Múltiplos Saltos para Testadores de Penetração
 reajason/memshellparty
Uma ferramenta de geração rápida de cavalos de memória focada em middleware Java mainstream, dedicada a simplificar o fluxo de trabalho de…
 gianlucaborello/libprocesshider
Biblioteca compartilhada LD_PRELOAD que oculta um processo Linux de ferramentas como ps e lsof, interceptando readdir e chamadas ao sistema de…
 reverseclabs/sharpgpoabuse
SharpGPOAbuse é uma aplicação .NET escrita em C# que pode ser usada para aproveitar os direitos de edição de um usuário em um Objeto de Política de…
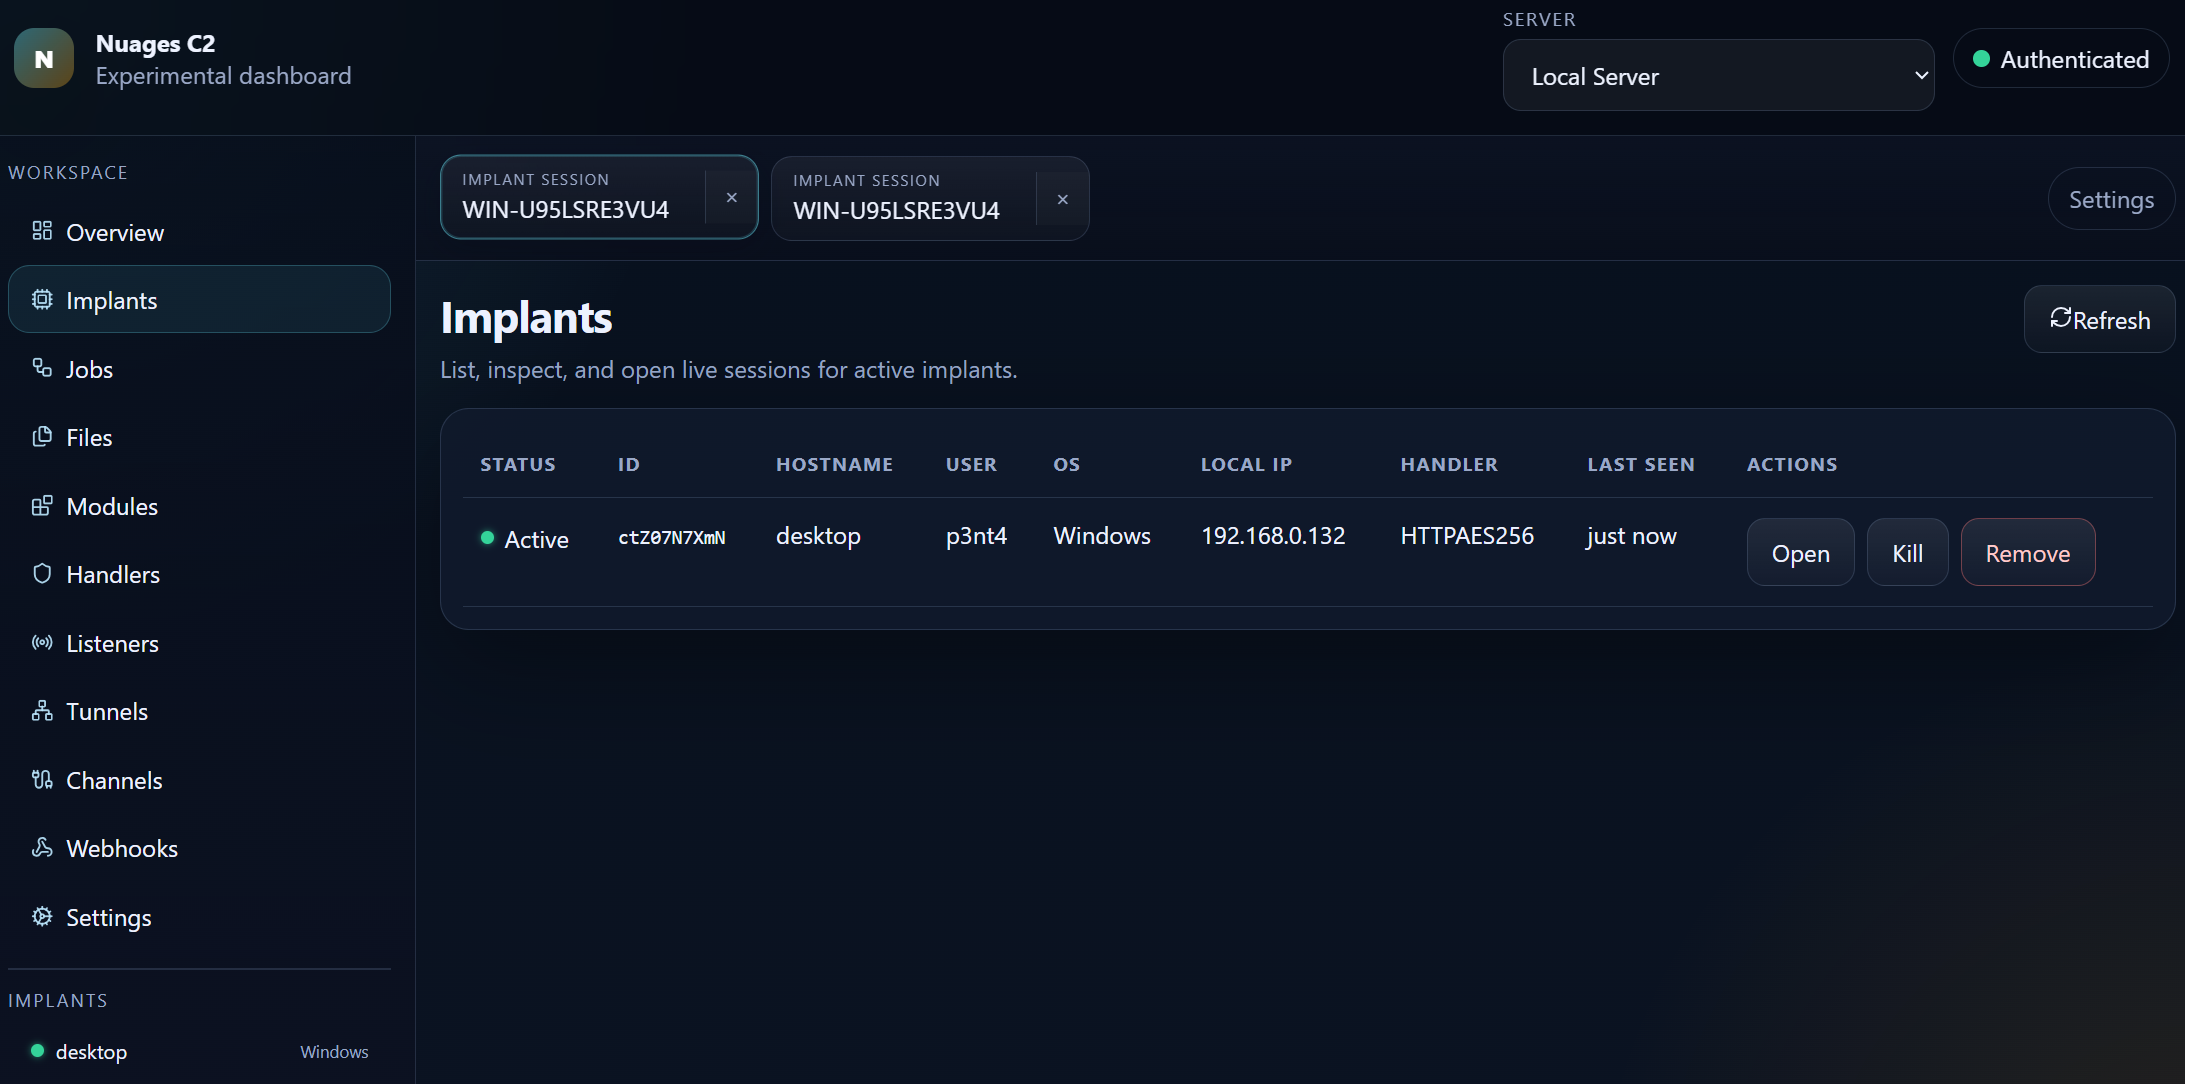 p3nt4/nuages
Um framework modular de C2
 arvanaghi/sessiongopher
SessionGopher é uma ferramenta PowerShell que usa WMI para extrair informações de sessões salvas para ferramentas de acesso remoto como WinSCP,…
 knavesec/credmaster
Ferramenta de password spraying CredKing refatorada e aprimorada, usa APIs FireProx para rotacionar endereços IP, permanecer anônimo e contornar o…
 cobbr/sharpsploit
SharpSploit é uma biblioteca de pós-exploração .NET escrita em C#
 bitbrute/evillimiter
Ferramenta que monitora, analisa e limita a largura de banda de dispositivos na rede local sem acesso administrativo
 pushsecurity/browser-identity-attacks-matrix
A segurança ofensiva impulsiona a segurança defensiva. Estamos compartilhando uma coleção de técnicas de ataque a SaaS para ajudar os defensores a…
 endgameinc/rta
Framework com scripts para simular mais de 50 técnicas MITRE ATT&CK para testar capacidades de detecção da equipe azul. Inclui scripts Python e um…
 arthepsy/cve-2021-4034
Exploit de prova de conceito para CVE-2021-4034 (PwnKit), uma vulnerabilidade de escalonamento de privilégios local no pkexec do polkit, que permite…
 reverseclabs/c3
Comando e Controle Personalizado (C3). Um framework para prototipagem rápida de canais C2 personalizados, enquanto ainda fornece integração com kits…








