
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit

 redhuntlabs/redhunt-os
Máquina Virtual para Emulação de Adversários e Caça a Ameaças
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 elvanderb/tcp-32764
alguns códigos e notas sobre o backdoor que escuta na porta TCP-32764 no Linksys WAG200G.
 nettitude/poshc2
Um framework C2 ciente de proxy usado para auxiliar red teamers com pós-exploração e movimento lateral.
 blackhillsinfosec/wififorge
Ambiente de laboratório automatizado para hacking WiFi usando mininet-wifi para simular vetores de ataque sem fio para treinamento de pentesters,…
 tkmru/awesome-edr-bypass
Coleção curada de recursos de bypass de EDR incluindo PoCs, ferramentas, workshops, apresentações e blogs para hacking ético e operações de red team.
 citronneur/rdpy
Protocolo de Área de Trabalho Remota no Twisted Python
 parrotsec/mimikatz
Ferramenta para extrair credenciais do Windows (senhas, hashes, tickets Kerberos) da memória e executar ataques pass-the-hash, pass-the-ticket e…
 droe/sslsplit
Proxy transparente de intermediário que encerra conexões SSL/TLS, forja certificados em tempo real e registra o tráfego descriptografado para perícia…
 arnaucube/coffeeminer
pool de mineração de criptomoedas colaborativo (mitm) em redes wifi
 samyk/keysweeper
KeySweeper é um dispositivo furtivo baseado em Arduino, camuflado como um carregador de parede USB funcional, que espiona, descriptografa, registra e…
 kevin-robertson/powermad
Ferramentas de exploit de MachineAccountQuota e DNS em PowerShell
 nccgroup/redsnarf
RedSnarf é uma ferramenta de pen-testing / red team para ambientes Windows.
 i-am-jakoby/powershell-for-hackers
Este repositório é uma coleção de funções powershell que todo hacker deveria conhecer.
 bohops/ultimatewdacbypasslist
Um recurso centralizado para técnicas de bypass do WDAC previamente documentadas.
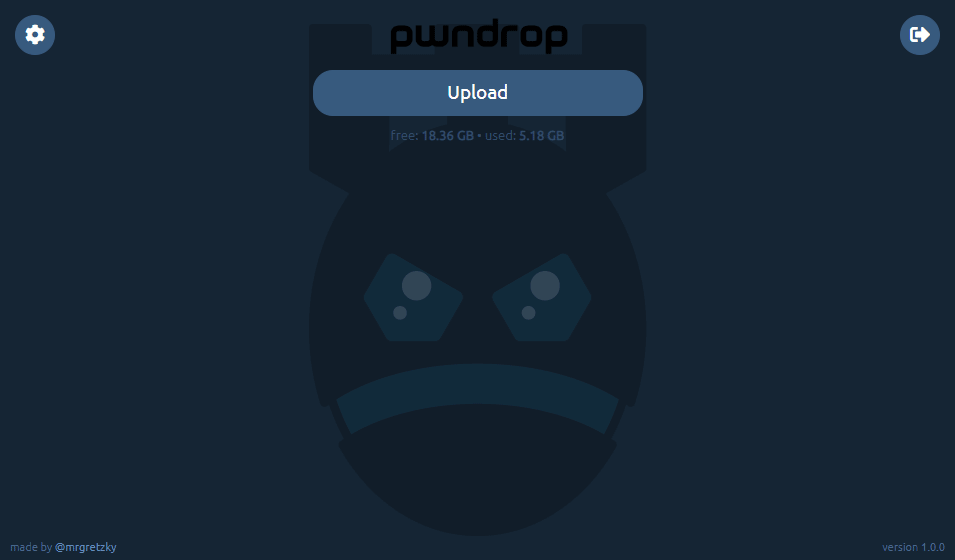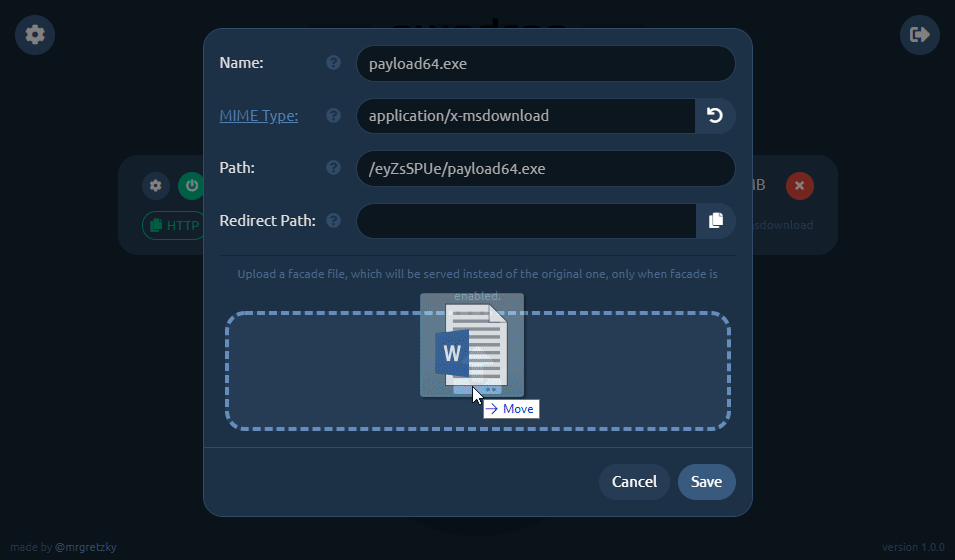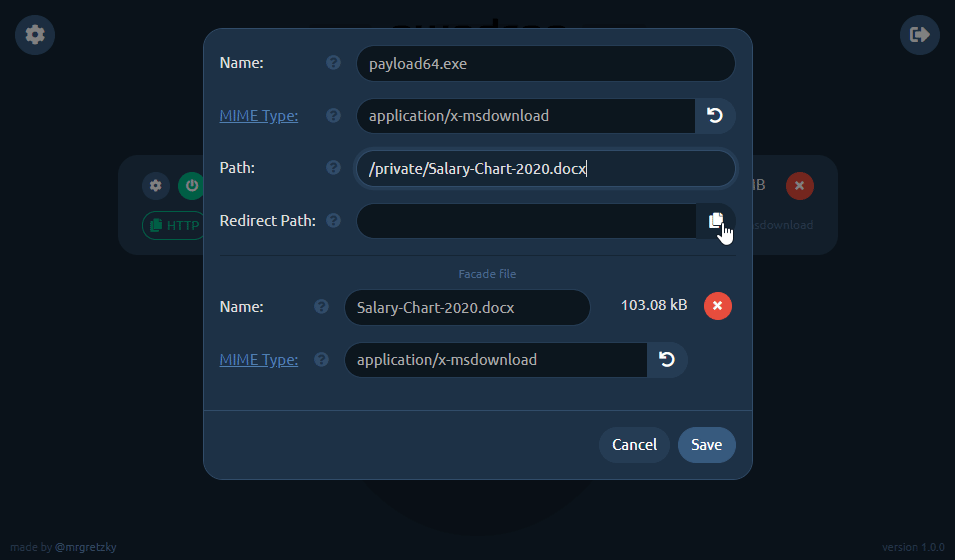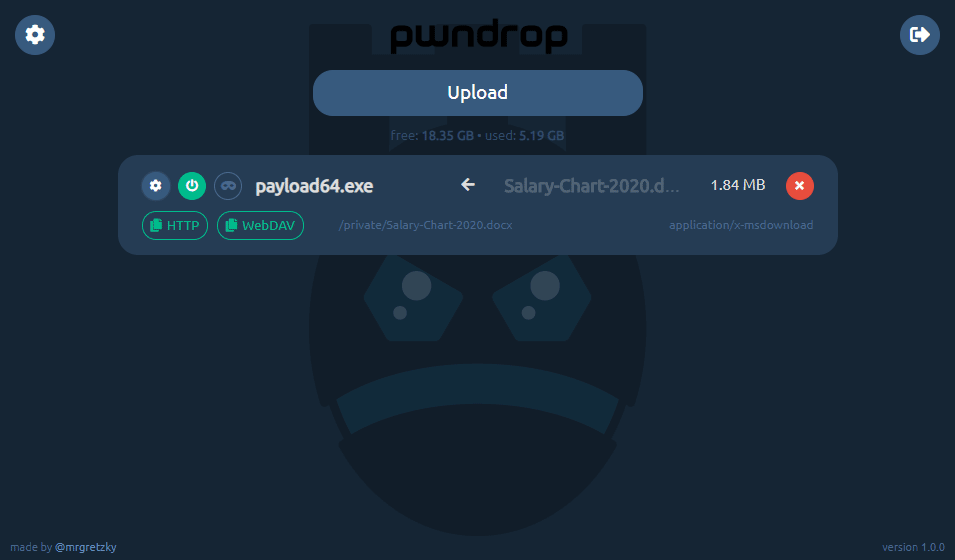 kgretzky/pwndrop
Serviço de hospedagem de arquivos auto-implantável para red teamers, permitindo enviar e compartilhar facilmente payloads via HTTP e WebDAV.
 carlospolop/purplepanda
Identifique caminhos de escalada de privilégios dentro e entre diferentes nuvens
 pentestgeek/phishing-frenzy
Framework de Phishing para Ruby on Rails








