
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) e Phoenix (CVE-2015-3673) utilitário de teste de vulnerabilidade para Mac OS X 10.2.8 e posteriores
 qingle009/opace6-cve-2026-64560
Ferramenta de root temporário para OnePlus Ace 6 (CVE-2026-64560) - porta verificada no dispositivo com endereço bootidParent corrigido
 wqsv/throttlestoppoc
CVE-2025-7771: Leitura/escrita arbitrária de memória física e porta de I/O via driver ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: Leitura e gravação arbitrárias de memória física e portas de E/S através do driver ThrottleStop
 grisuno/cve-2022-22077
BYOVD exploitation framework para CVE-2022-22077 direcionado a RTCore64.sys. Demonstra roubo de token do kernel, escalonamento de privilégios para…
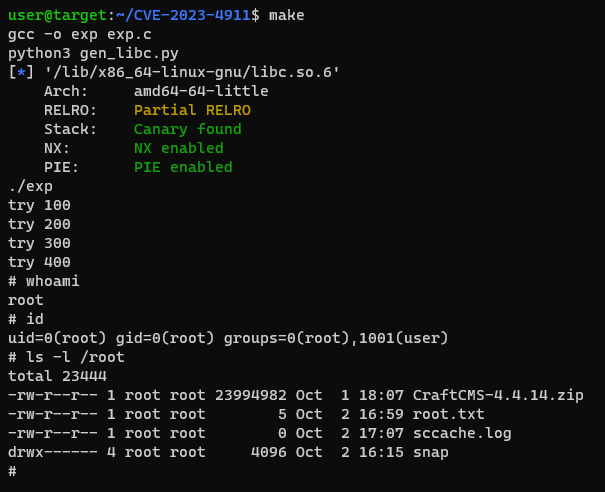 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
Exp e análise muito simples do CVE-2023-0386. Use c e sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 remover armadilhas ocultas, remover características de tráfego, beacon imita serviço de API real, corrigir patch CVE-2022-39197
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)Exploit de kernel para o OnePlus 15T com bootloader bloqueado.
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC em Nim (PrintNightmare Escalação Local de Privilégios)
 sgabe/cve-2019-1253
AppXSvc Sobrescrita Arbitrária de Descritor de Segurança de Arquivo EoP
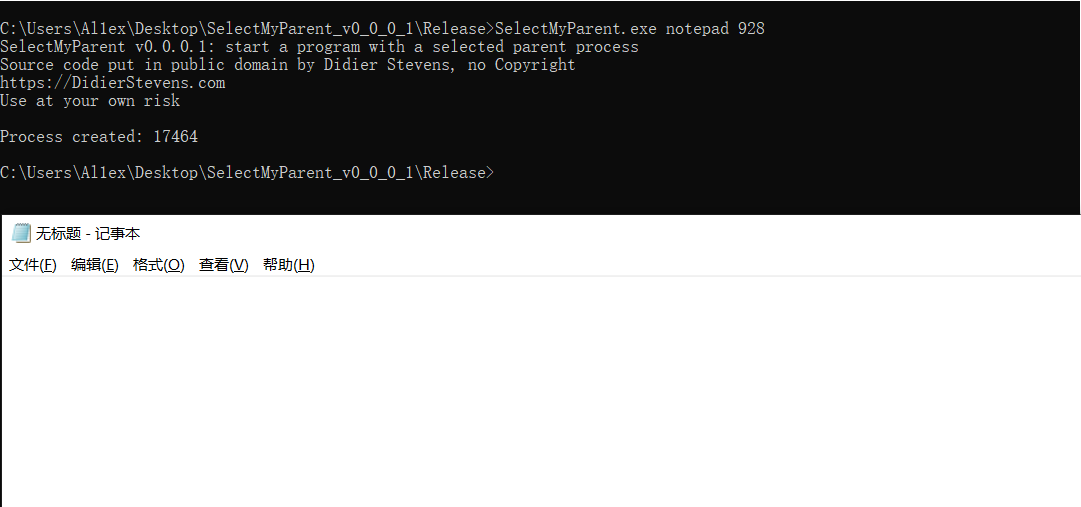 al1ex/selectmyparent
PPID Spoofing
 tc4dy/cve-2026-65643-poc-toolkit
Kit de ferramentas para equipes Red/Blue para CVE-2026-65643, uma RCE de estacionamento de domínio no cPanel. Inclui exploit com reverse shell,…
 lazaars/ultrarealy_with_cve-2019-1040
Versão atualizada para a ferramenta UltraRealy com suporte ao exploit CVE-2019-1040
 aels/cve-2022-2586-lpe
CVE-2022-2586: UAF nft_object no kernel Linux
 b1gmang0/cve-2026-98260-pandora-lpe
Cadeia de exploit local somente em memória para Xiaomi 17 Pro (pandora) no OS4.0.5.0, usando um UAF de timer de CPU POSIX para desativar o SELinux,…
 lanzt/cve-2020-14321
Exploração autenticada para Moodle 3.9 que eleva privilégios de professor para papel de gerente e alcança execução remota de código via upload de…
 redr0nin/cve-2024-38143
Vulnerabilidade de Elevação de Privilégio no Windows WLAN AutoConfig Service








