
Cadeia de exploit local somente em memória para Xiaomi 17 Pro (pandora) no OS4.0.5.0, usando um UAF de timer de CPU POSIX para desativar o SELinux, sobrescrever credenciais e carregar o KernelSU.

Ferramenta de root em memória para Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / kernel 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k.
Princípio: usar um UAF do timer de CPU POSIX para obter uma escrita controlada de 8 bytes, primeiro desativar o SELinux, depois alterar o cred, e por fim forjar a capacidade completa e iniciar o rootd. Como depende do timing de recuperação de páginas, a falha é a norma, podendo ser necessário tentar várias vezes.
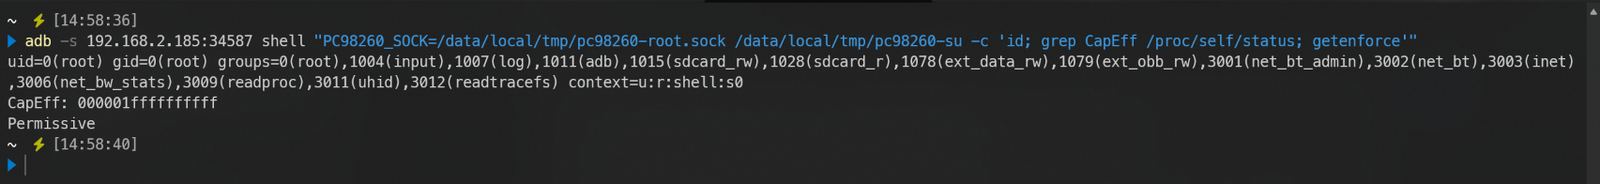
A ideia e o código foram referenciados e portados de quyicheng03-boop/CVE-2026-98260-popsicle-android, e reajustados para o modelo e kernel acima.
Este não é um exploit genérico. Os endereços de link-time e os offsets de estrutura no código-fonte só são válidos para este kernel; não use em outros modelos ou outros kernels.
| Item | Valor |
|---|---|
| Modelo / codinome | Xiaomi 17 Pro / 25098PN5AC / pandora |
| Versão do sistema | OS4.0.5.0.XBLCNXM |
| Release do kernel | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
Ao iniciar, o runner verifica ro.product.device, ro.build.version.incremental e uname -r; se qualquer um não corresponder, ele sai imediatamente e não aciona o kernel.
Host
adb.exe no PATH30.0.16248370 necessário apenas durante a compilação (pode usar -NdkHome para especificar outro caminho)Telefone
uid=2000(shell), SELinux Enforcing; não é necessário root prévioCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
É necessário compilar primeiro o binário EXP para poder executar os scripts ps subsequentes.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
Artefatos em bin/:
| Artefato | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
O runner tem esses quatro hashes incorporados; se o resultado da compilação não corresponder, a implantação será recusada. Após confirmar a origem da divergência, é possível usar -AllowUnverifiedPayload para forçar a continuação (não recomendado).
Todos os parâmetros têm valores padrão. Na maioria dos cenários, basta -Serial, adicionando -Retry ou -LoadKernelSU conforme necessário (é preciso instalar previamente o KernelSU APK no celular).
| Parâmetro | Descrição |
|---|---|
-Serial <id> | Especifica o número de série quando há vários dispositivos |
-Reboot | Reinicia primeiro e aguarda a inicialização antes de executar |
-Retry <n> | Tenta novamente no máximo n vezes além da primeira, reiniciando automaticamente antes de cada nova tentativa |
-BootTimeoutSec 300 | Limite de espera (em segundos) por sys.boot_completed |
-StageMinutes 12 | Limite de espera (em minutos) por estágio individual |
-SkipPreflight | Ignora o preflight (não recomendado) |
-DiagnoseOnly | Apenas implanta + preflight, sem acionar a vulnerabilidade |
-AllowUnverifiedPayload | Permite binários locais com hash divergente |
-AllowBuildMismatch | Apenas emite aviso quando o kernel corresponde, mas a versão do sistema é diferente |
-LoadKernelSU | Carrega o KernelSU após a validação de root ser aprovada e aguarda o su ficar disponível |
-KsudPath /data/adb/ksud | Caminho do ksud no dispositivo |
-KsudArgs 'late-load --allow-shell' | Parâmetros passados ao ksud |
-KsudTimeoutSec 240 | Limite de espera (em segundos) pelo módulo de kernel, pelo su e por cada script de estágio |
-KsudStages 'post-fs-data,services,boot-completed' | Estágios a serem reexecutados após o late-load; defina como string vazia para ignorar |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner executa em sequência:
Permissive (ignora se já estiver);boot_id não foi alterado.O
host:portdo ADB sem fio muda de porta após a reinicialização. Ao precisar reiniciar ou tentar novamente, use o número de série mDNS (no formatoadb-xxxx._adb-tls-connect._tcp), caso contrário o dispositivo nunca será encontrado.
-Retry)Após uma falha, é necessário um reinício real para tentar novamente; -Retry faz isso automaticamente.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N é o número de tentativas adicionais além da primeira, total de tentativas = 1 + N.[PARKED], timeout de fase ou saída com código diferente de 0, falha na prova final, mudança de boot_id, timeout na espera de inicialização.boot_id realmente mude, evitando tratar o boot antigo anterior ao reinício como um novo boot.-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU







