
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Escalada de Privilégio Local do Windows deixada oficialmente sem correção desde 2020. Portanto, ainda é um zero day.
 anonymous941/zygote-injection-toolkit
Uma utilidade de linha de comando para explorar a injeção Android Zygote (CVE-2024-31317)
 flangvik/sharpapplocker
Porte em C# do cmdlet Get-AppLockerPolicy do PowerShell
 bbaranoff/cve-2022-0847
Exploit para CVE-2022-0847, uma vulnerabilidade de escalonamento de privilégios no kernel Linux, fornecendo uma prova de conceito para obter acesso…
 deathshotxd/0xkern3lcrush
PoC e Pesquisa Avançados para CVE-2026-0828 (Safetica) e CVE-2025-7771 (ThrottleStop). Análise de TTPs de BYOVD (Bring Your Own Vulnerable Driver)…
 manizada/cifswitch
Prova de conceito de exploit para CVE-2026-46243, aproveitando uma biblioteca NSS falsa e manipulação de namespace para escalar privilégios via…
 xforcered/scmkit
Kit de Ferramentas de Ataque para Gerenciamento de Código-Fonte
 wavestone-cdt/defcon-cicd-pipelines-workshop
Workshop prático de segurança de pipelines CI/CD com laboratório Terraform, exploração de AWS, escape de Kubernetes e exercícios de backdooring de…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Cadeia de exploit de prova de conceito (CVE-2026-47301) para o Microsoft Configuration Manager (SCCM), combinando um controle de acesso quebrado,…
 estimated1337/lenovo_exec
CVE-2022-3699 com capacidade de execução arbitrária de código no kernel
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 kernel exploit
 wh04m1001/diagtrackeop
Exploit de escalada de privilégios no Windows que abusa de SeImpersonate via RPC do DiagTrack, usando o Secondary Logon para obter um token…
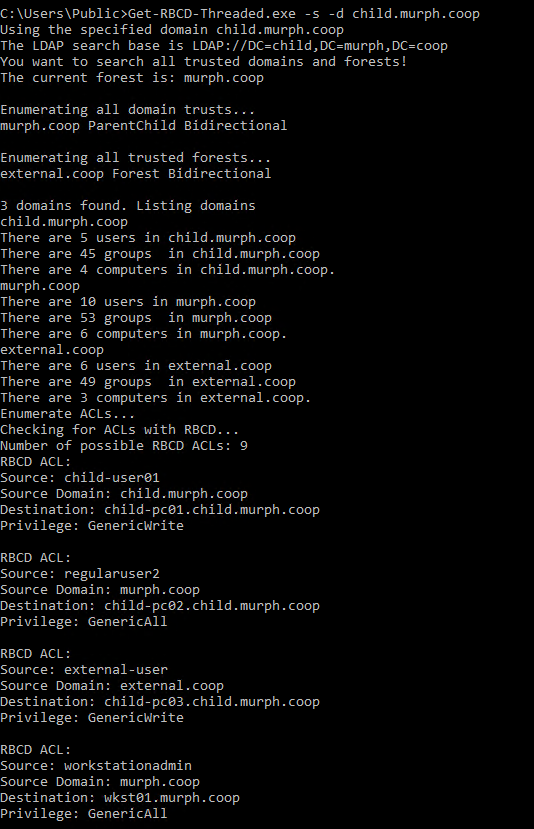 fatrodzianko/get-rbcd-threaded
Ferramenta para descobrir caminhos de ataque de Delegação Restrita Baseada em Recursos em ambientes Active Directory
 nmulasmajic/cve-2018-8897
Implementa a vulnerabilidade POP/MOV SS (CVE-2018-8897) ao causar um bugcheck na máquina (DoS local).
 deadjakk/reg1c1de
Scanner de permissões de registro escrito em C# para encontrar possíveis caminhos de escalonamento de privilégios dentro do registro
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) apenas para SERVICE








