
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SharpAppLocker — Porte em C# do cmdlet Get-AppLockerPolicy do PowerShell | Kitploit

Ferramentas/GitHubGitHub/flangvik/sharpapplocker
Ferramentas DefensivasEscalada de PrivilégiosTestes de PenetraçãoUtilitários e FrameworksRed Teaming
GitHubflangvik/sharpapplocker

SharpAppLocker

Porte em C# do cmdlet Get-AppLockerPolicy do PowerShell

Ver Repositório
981546há 6 anosRevisado pelo Kitploit
Compartilhar

SharpAppLocker

Portabilidade em C# do cmdlet Get-AppLockerPolicy do PowerShell com funcionalidades estendidas. Inclui a capacidade de filtrar e pesquisar por um tipo específico de regras e ações. Útil quando você já contornou o AppLocker inicialmente e não quer deixar logs do PS.

Procurando uma versão pré-compilada? Confira o projeto https://github.com/Flangvik/SharpCollection!

 _____ _                       ___              _                _
/  ___| |                     / _ \            | |              | |
\ `--.| |__   __ _ _ __ _ __ / /_\ \_ __  _ __ | |     ___   ___| | _____ _ __
 `--. \ '_ \ / _` | '__| '_ \|  _  | '_ \| '_ \| |    / _ \ / __| |/ / _ \ '__|
/\__/ / | | | (_| | |  | |_) | | | | |_) | |_) | |___| (_) | (__|   <  __/ |
\____/|_| |_|\__,_|_|  | .__/\_| |_/ .__/| .__/\_____/\___/ \___|_|\_\___|_|
                       | |         | |   | |
                       |_|         |_|   |_|


 V1.1.0 - por Flangvik & Jean_Maes_1994, vastamente melhorado por am0nsec


Uso:
  -h, -?, --help              Mostrar Ajuda
 
  -l, --local                   Consulta a configuração local do applocker

  -d, --domain               Consulta a configuração de domínio do applocker (requer um caminho ldap)

  -e, --effective            Consulta a configuração efetiva do applocker neste computador

  -A, --allow                 Retornar apenas regras de ação permitidas

  -D, --deny                 Retornar apenas regras de ação negadas

      --ldap=VALUE         O filtro ldap para consultar a política de domínio

      --rules=VALUE        Lista separada por vírgulas de tipos de regra para filtrar "FileHashRule, FilePathRule, FilePublisherRule,  All" padrão: All

      --outfile=VALUE      Caminho do arquivo para gravar as regras encontradas em disco no formato JSON

Exemplos:
         SharpAppLocker.exe --effective --allow --outfile "C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe --effective --allow --rules="FileHashRule,FilePathRule" --outfile="C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe -e -D
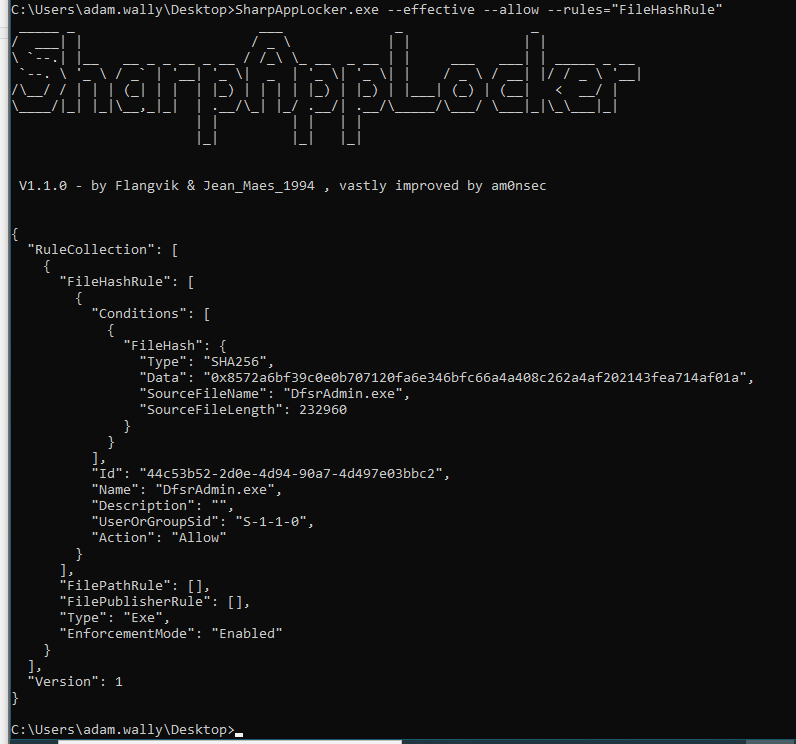
Example execution

Para informações detalhadas, consulte a URL do MSDN: https://docs.microsoft.com/en-us/powershell/module/applocker/get-applockerpolicy?view=win10-ps


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




