
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit
 trevohack/dynastypersist
Kit de persistência para Linux com 11 módulos para backdoors de chave SSH, cronjobs, serviços systemd, rootkits LKM e escalonamento de privilégio…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
Este playbook descreve estratégias de detecção, contenção e remediação para CVE-2025-55234, uma vulnerabilidade crítica de escalonamento de…
 mrk336/cve-2025-55234
Esta vulnerabilidade permite que atacantes realizem ataques de relay contra o protocolo SMB (Server Message Block). Se bem-sucedida, pode levar a uma…
 shadow-spinner/cve-2022-0847
exploit do CVE-2022-0847 que remove diretamente a senha da conta root
 dr4xp/pwnkit-helper
Para CTFs e Ambientes Seguros.... CVE-2021-4034 Local PrivEsc.
 bishopfox/iam-vulnerable
Use o Terraform para criar seu próprio playground de escalonamento de privilégios AWS IAM vulnerável por design.
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Falta de Configuração do Segredo JWT para Escalação de Privilégios Não Autenticada
 t1erno/cve-2024-32019-netdata-ndsudo-privilege-escalation-poc
Prova de Conceito de Escalação de Privilégios do Netdata ndsudo
 xairy/kernel-exploits
Meus exploits de prova de conceito para o kernel Linux.
 mrk336/cve-2025-42957-sap-s-4hana-under-siege
CVE‑2025‑42957 expõe um módulo SAP S/4HANA habilitado para RFC que permite que usuários com baixos privilégios injetem código ABAP para criar contas…
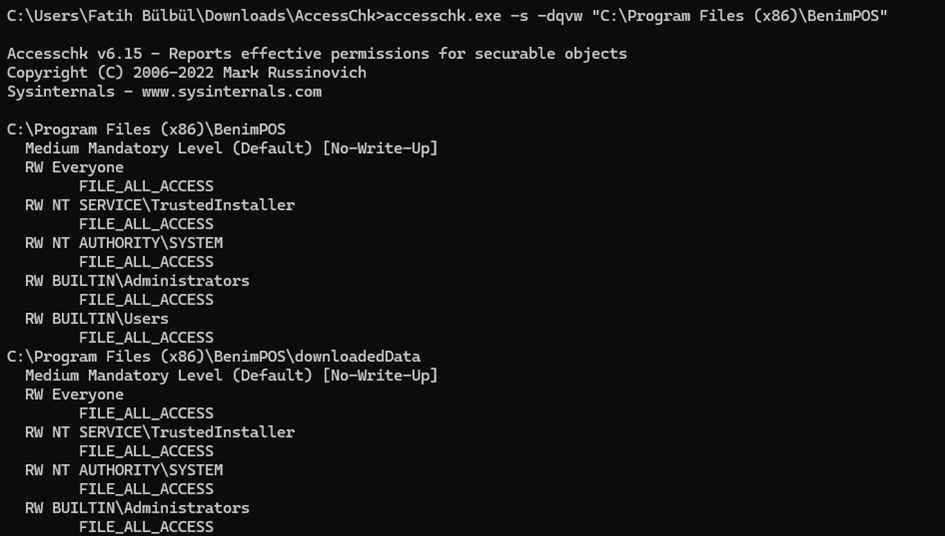 meisterlos/cve-2025-57392
Prova de conceito para CVE-2025-57392 demonstrando permissões de arquivo padrão inseguras no BenimPOS Desktop V3.0, permitindo escalonamento de…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 expõe uma falha crítica na Rede do Azure que permite que atacantes elevem privilégios e controlem o roteamento entre sub-redes. O…
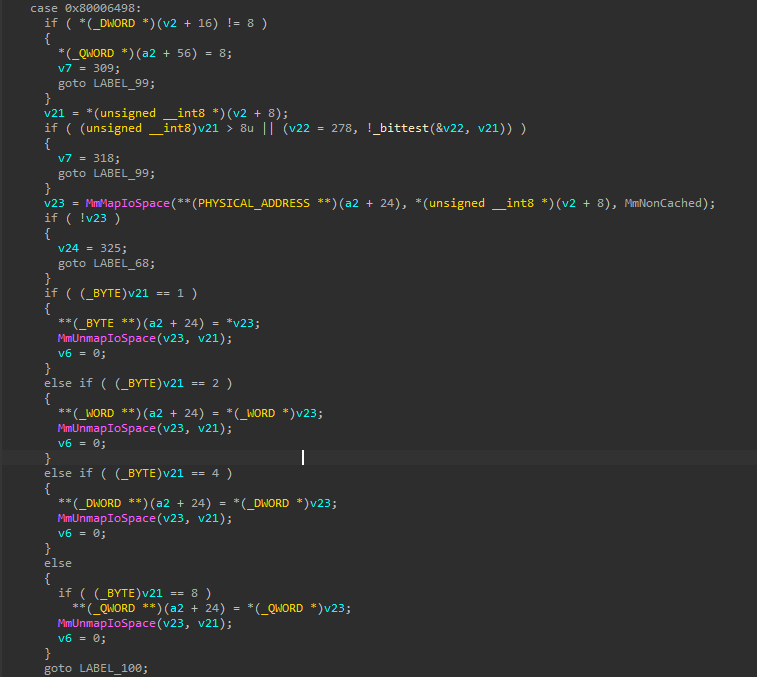 demoo1337/throttlestop
CVE-2025-7771 Exploit de escalonamento de privilégio no ThrottleStop.sys - acesso IOCTL irrestrito à memória física via MmMapIoSpace
 wqsv/throttlestoppoc
CVE-2025-7771: Leitura/escrita arbitrária de memória física e porta de I/O via driver ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: Leitura e gravação arbitrárias de memória física e portas de E/S através do driver ThrottleStop
 nxploited/cve-2025-49388
Miraculous Core (kamleshyadav) ≤ 2.0.7 — Escalação de Privilégios sem Autenticação
 ihk-one/cve-2025-2502
Demonstração passo a passo de uma vulnerabilidade de escalada de privilégio local no Lenovo PC Manager, explorando permissões de arquivo fracas em um…
 karim4353/cve-2024-1086-exploit
Modelo de exploit não funcional e educacional do kernel Linux para CVE-2024-1086 — pesquisa e ensino de segurança apenas em laboratório (uso apenas…








