
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
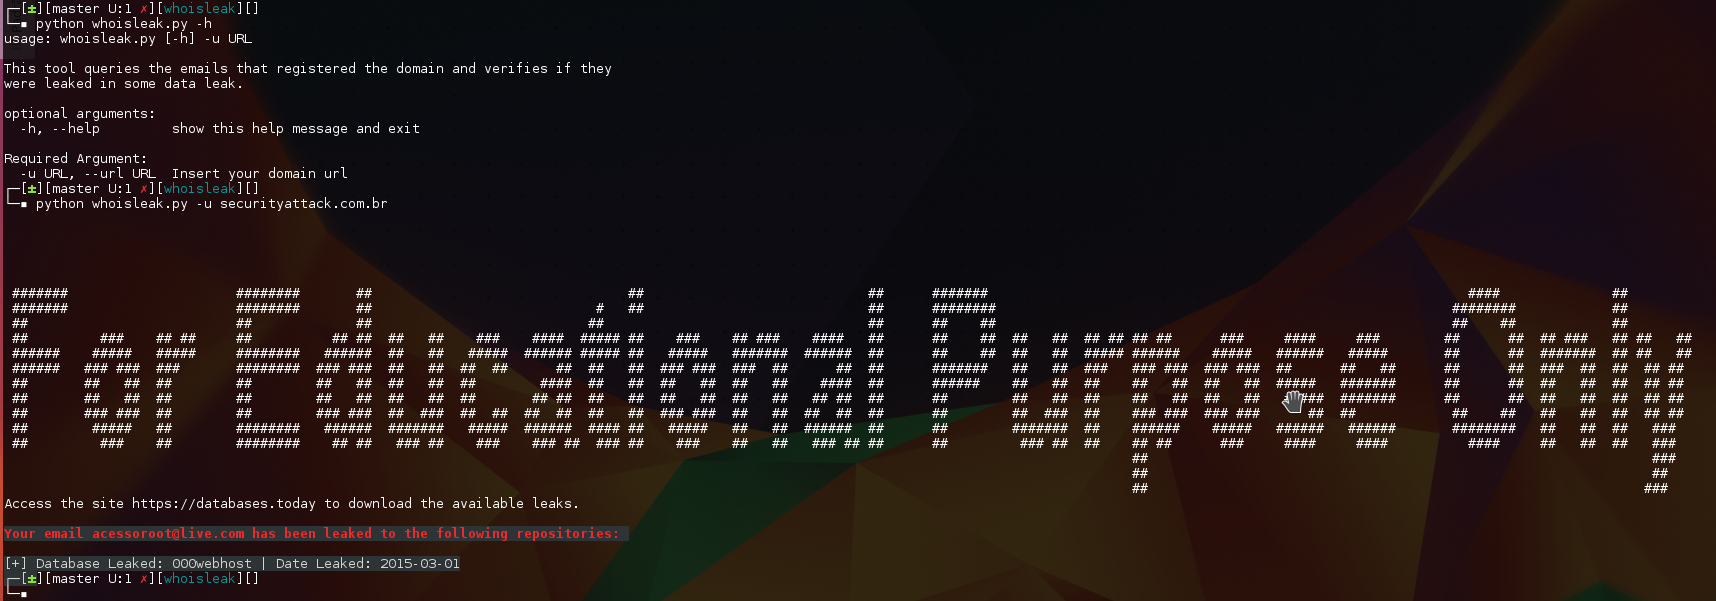
 warflop/whoisleak
Esta ferramenta consulta os e-mails que registraram o domínio e verifica se eles foram vazados em algum vazamento de dados.
 pwardle/not-a-mused
Prova de conceito que explora uma configuração de endpoint de ditado do Muse não documentada, permitindo que um processo local sem privilégios…
 mrschyte/pentestkoala
Servidor dropbear modificado que age como um cliente e permite login sem autenticação.
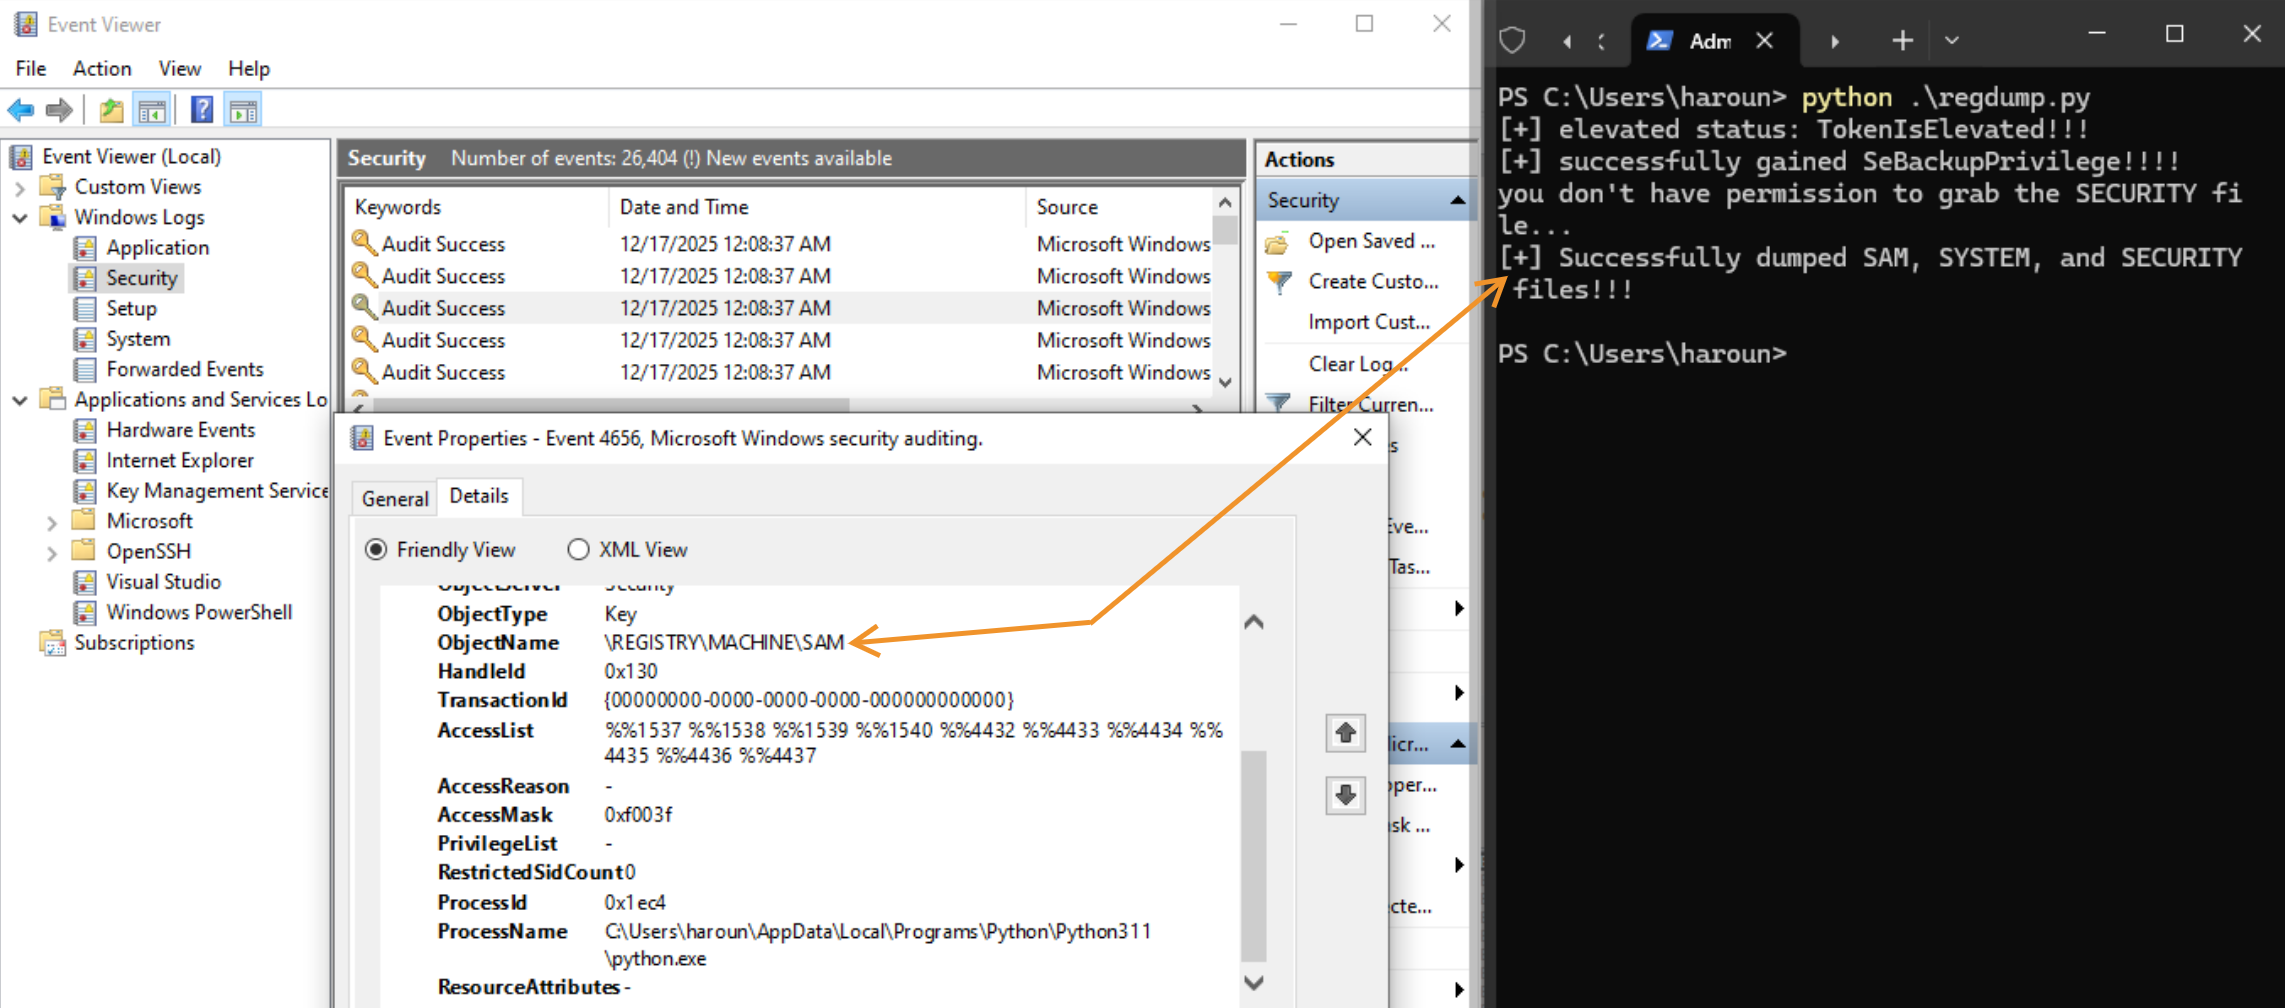 almounah/silph
Ferramenta Stealthy In-Memory Local Password Harvester (SILPH): dump de LSA, SAM e DCC2 com indirect syscall.
 elnerd/get-netntlm
Módulo PowerShell para obter o hash NetNTLMv2 do usuário atual
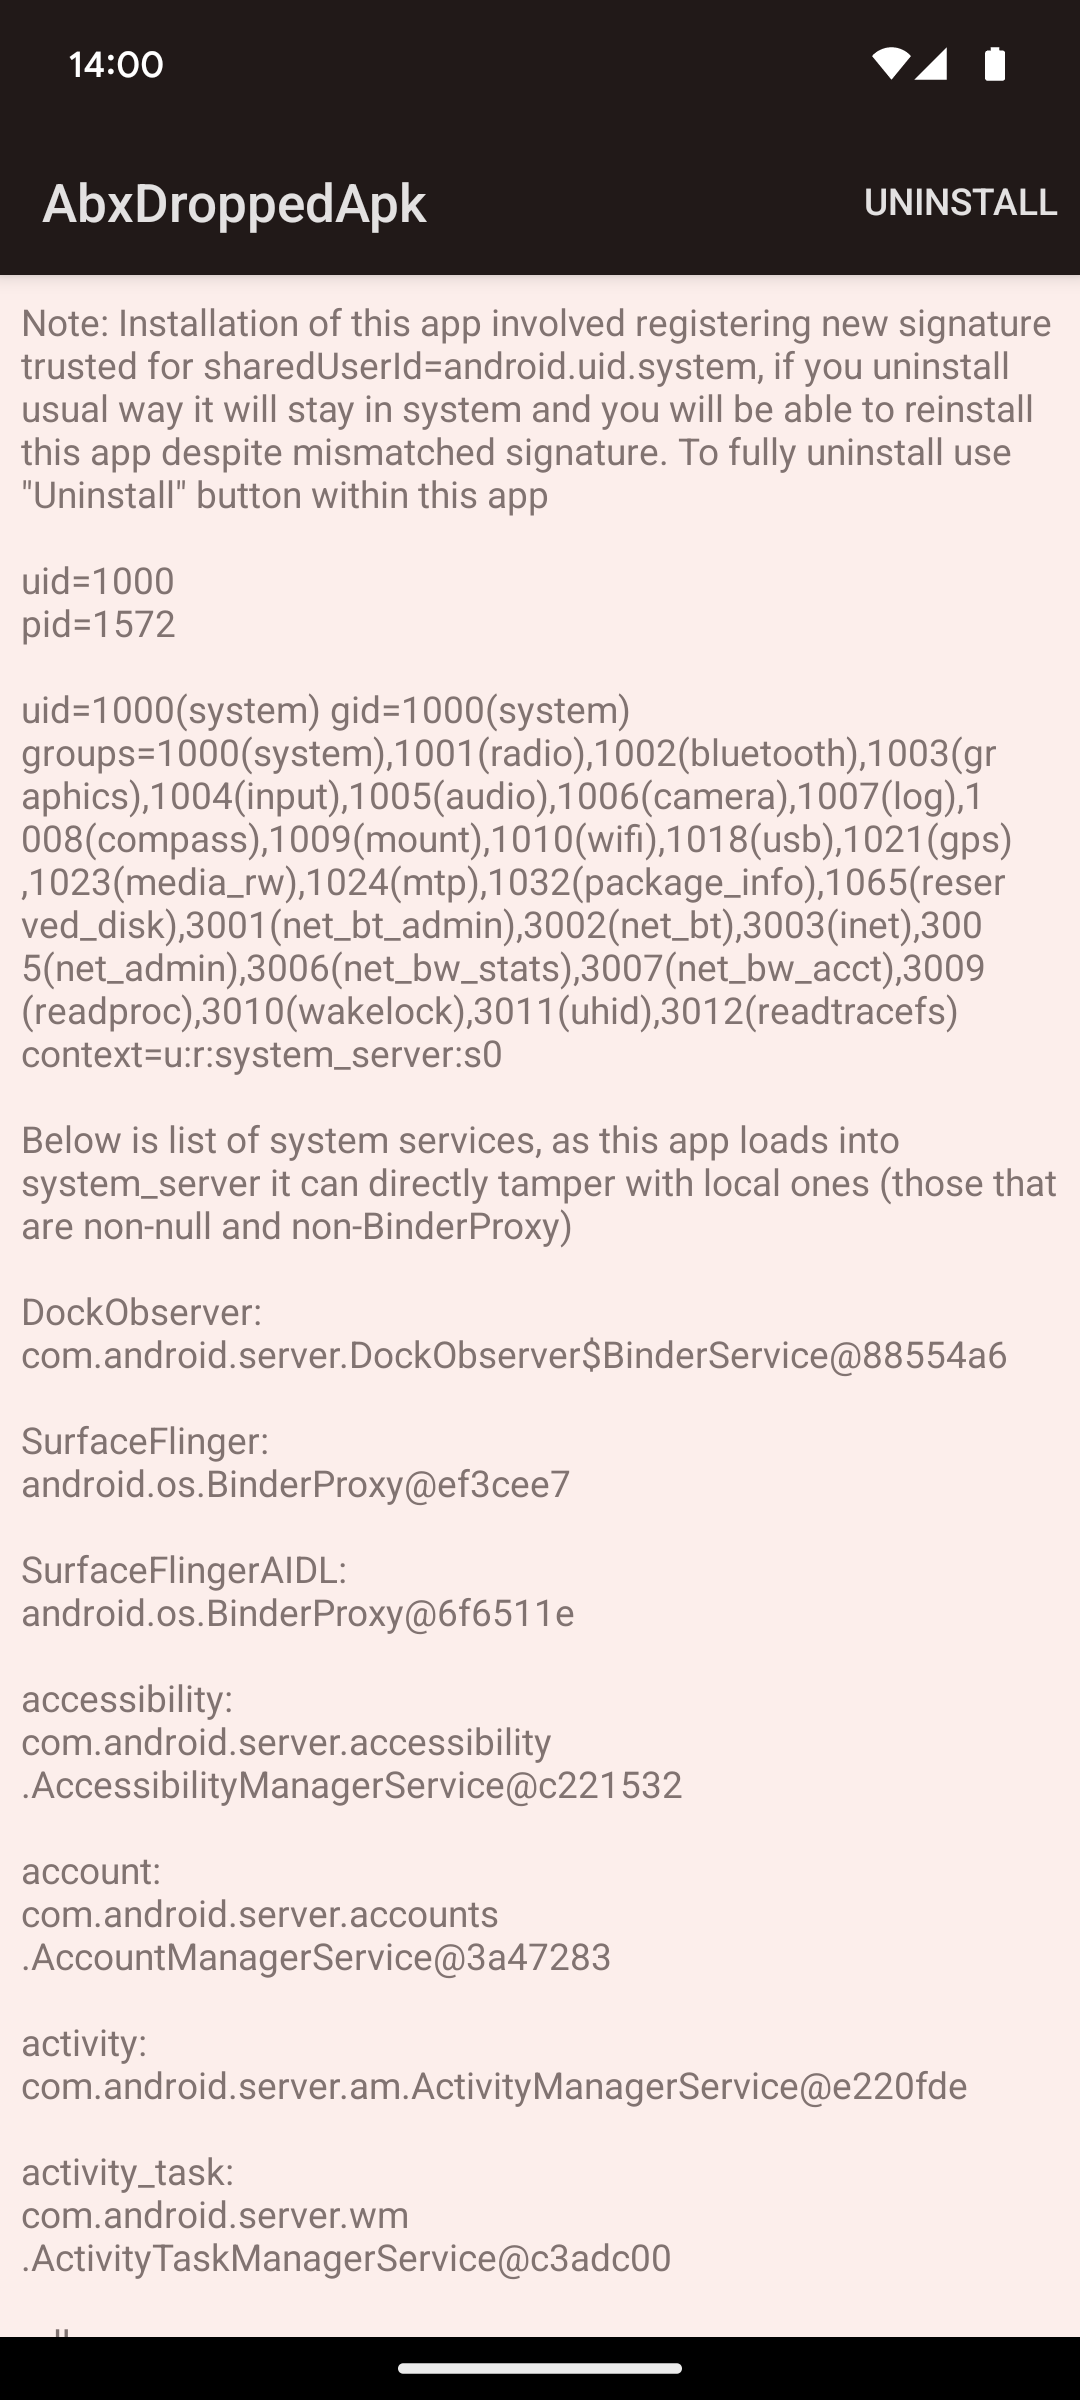 michalbednarski/abxoverflow
Writeup e exploit para CVE-2024-34740, estouro de inteiro no BinaryXmlSerializer do Android para escrita de arquivo no system_server e então execução…
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Utilitário de injeção de DLL com suporte a session-0
 rasta-mouse/libtp
Biblioteca Crystal Palace para fazer proxy de chamadas Nt API via Threadpool
 bsysop/servicenow
Verifica instâncias do ServiceNow em busca de configurações incorretas do plugin widget-simple-list que expõem dados via API, com suporte a URLs…
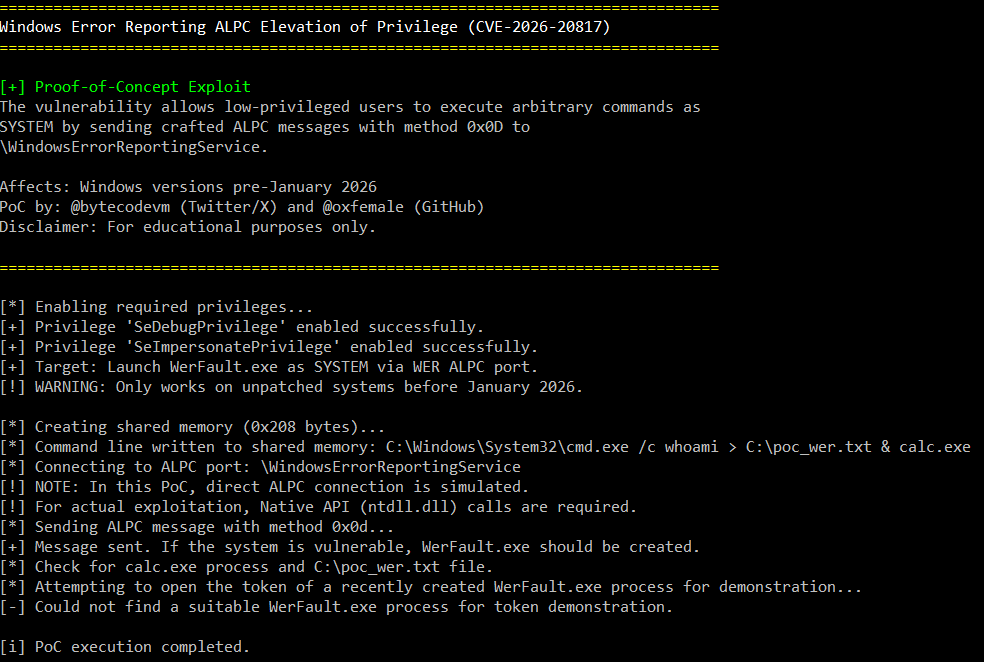 oxfemale/cve-2026-20817
Prova de conceito de exploit para CVE-2026-20817, uma escalada de privilégio local no Windows Error Reporting (WER) via ALPC, permitindo que usuários…
 jbaines-r7/cisco_asa_research
# Pesquisa de Segurança do Software Cisco ASA e ASDM
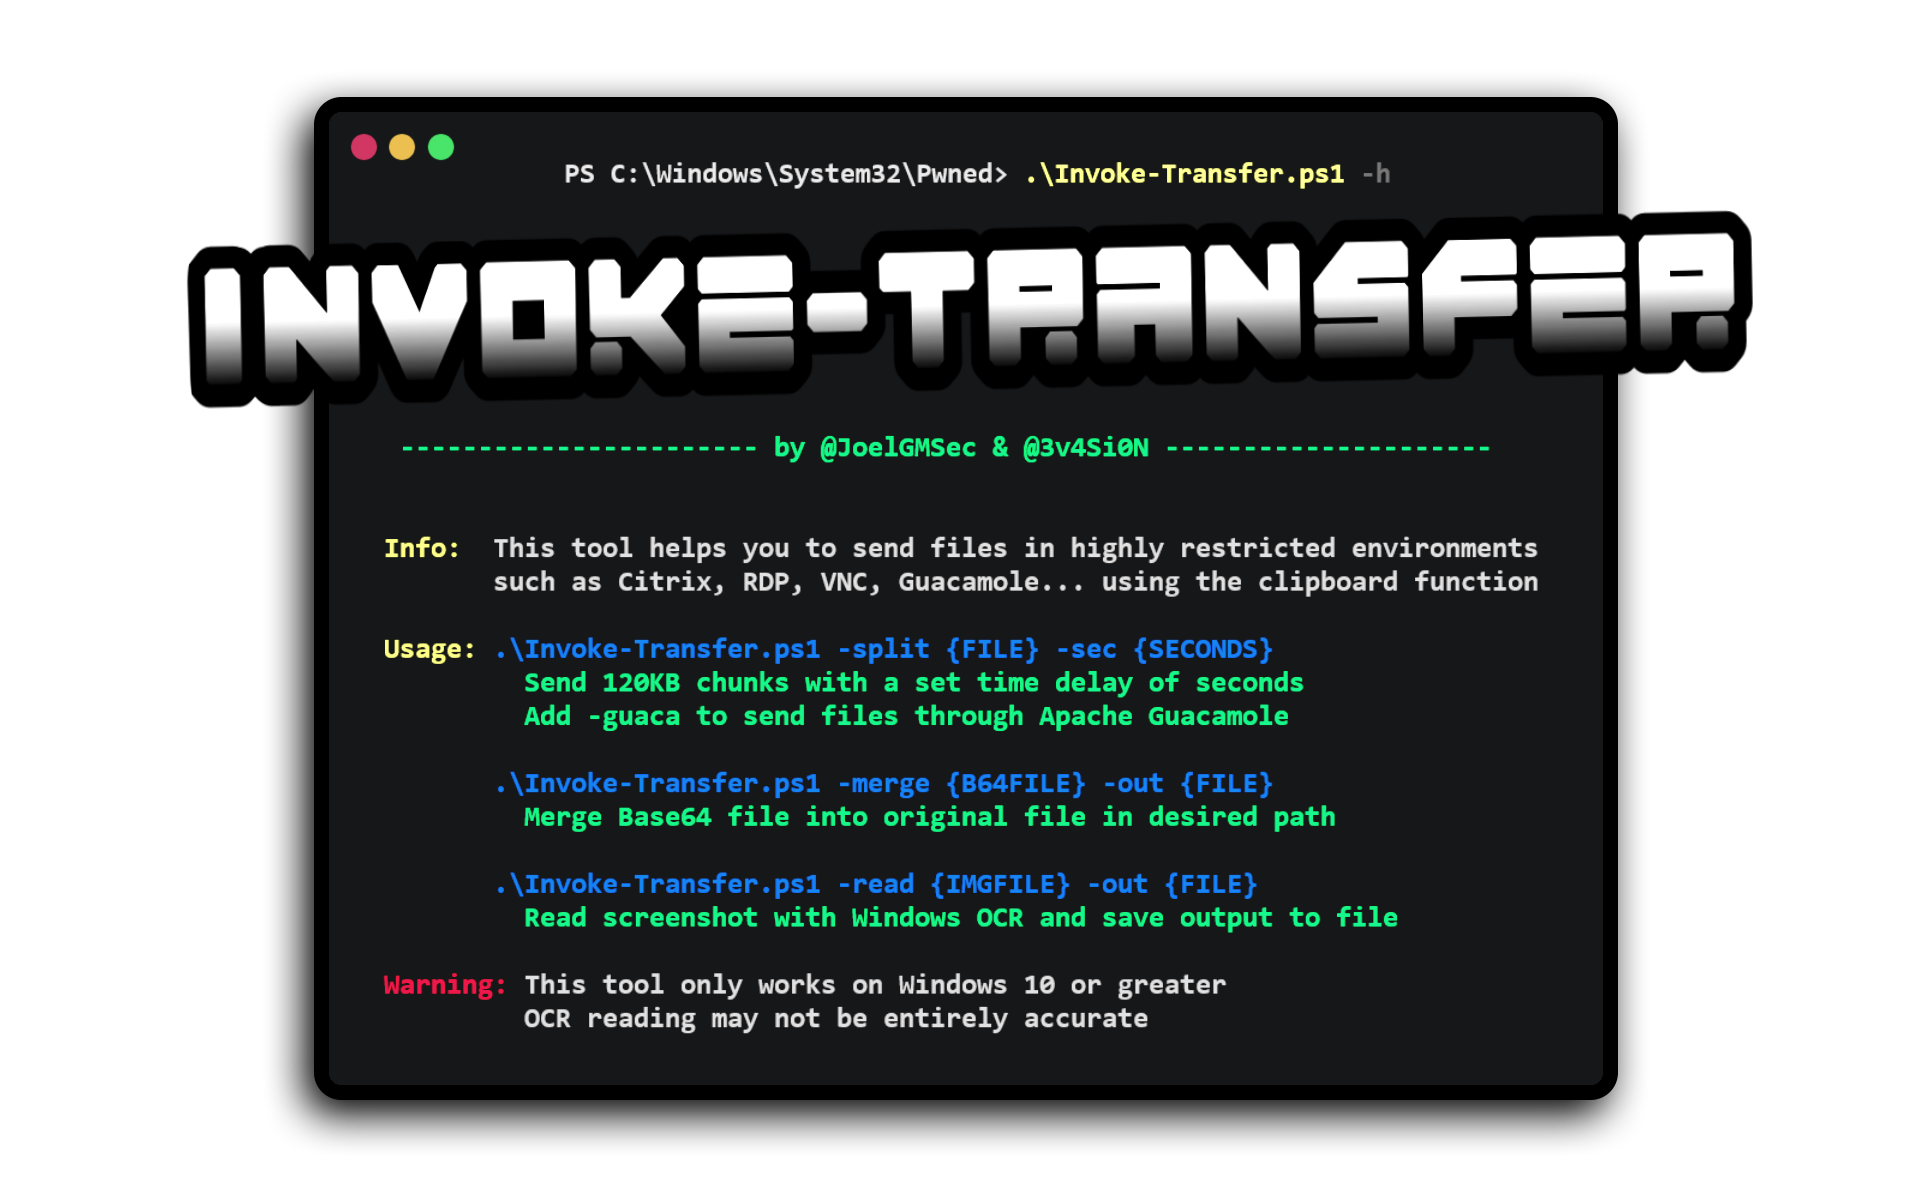 joelgmsec/invoke-transfer
Ferramenta PowerShell para transferir arquivos em ambientes restritos (Citrix, RDP, VNC, Guacamole) via clipboard, blocos Base64, teclas ou leitura…
 tasooshi/exfilkit
Utilitário de exfiltração de dados para testar capacidades de detecção
 mwsrc/betterrat
Trojan de Acesso Remoto Melhorado
 haidang-infosec/phantom-grid
Um sistema de Defesa Ativa alimentado por eBPF que transforma seu servidor Linux em um honeypot enganoso. Recursos incluem redirecionamento…
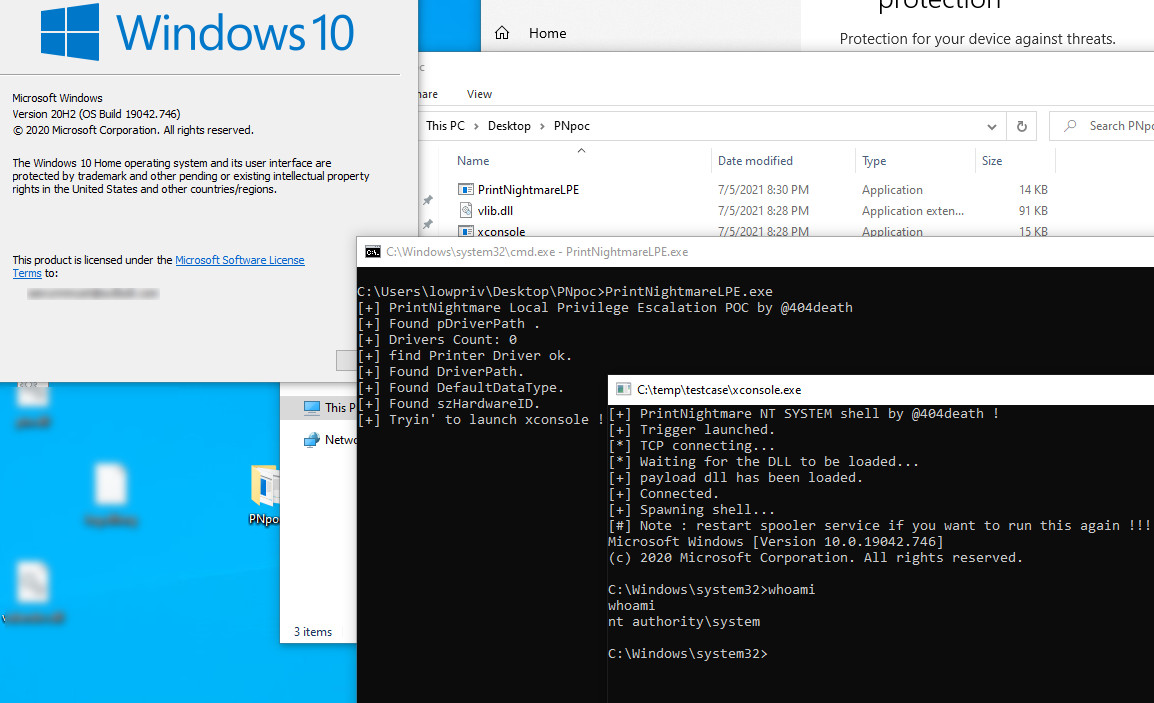 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 frkngksl/silentnimvest
Implementação em Nim para o Método de Dumping de Credenciais dos Hives SAM/SECURITY de sud0Ru (também conhecido como SilentHarvest)








